
كشف الستار عن أمان Salesforce: دقائق إعداد SAML وتدفق الدخول الموحّد
في عالم Salesforce، قد يكون فهم آليات الأمان والهوية مع الدخول الموحّد (SSO) أمرًا مهمًا. لنتعمق في طريقة عمل Salesforce عندما تكون موفّر خدمة تحت موفّر هوية خارجي (IDP)، مع إبراز الإعدادات والتدفقات الأساسية.
تفصيل الإعدادات:
الدور المحوري للمتصفح: في منظومتنا التقنية المتكاملة، ليس المتصفح مجرد أداة عرض؛ بل هو وسيط نشط يسهّل التواصل الآمن بين موفّر الهوية وSalesforce، موفّر الخدمة.
التنقل في حوارات SAML: تقوم طريقة التواصل في الدخول الموحّد على إصدار طلبات SAML إلى موفّري الهوية. وفي المقابل، تنتظر تأكيدات SAML منهم، وهي في جوهرها «إثباتات» رقمية للمصادقة.
الثقة عبر الشهادة الرقمية: لضمان تفاعلات آمنة وموثوقة، تتبادل Salesforce وموفّر الهوية شهادة رقمية. هذه المصافحة الإلكترونية هي حجر الأساس في علاقتهما الآمنة.
الإعداد خطوة بخطوة:
[caption id="" align=“alignnone” width=“1780”]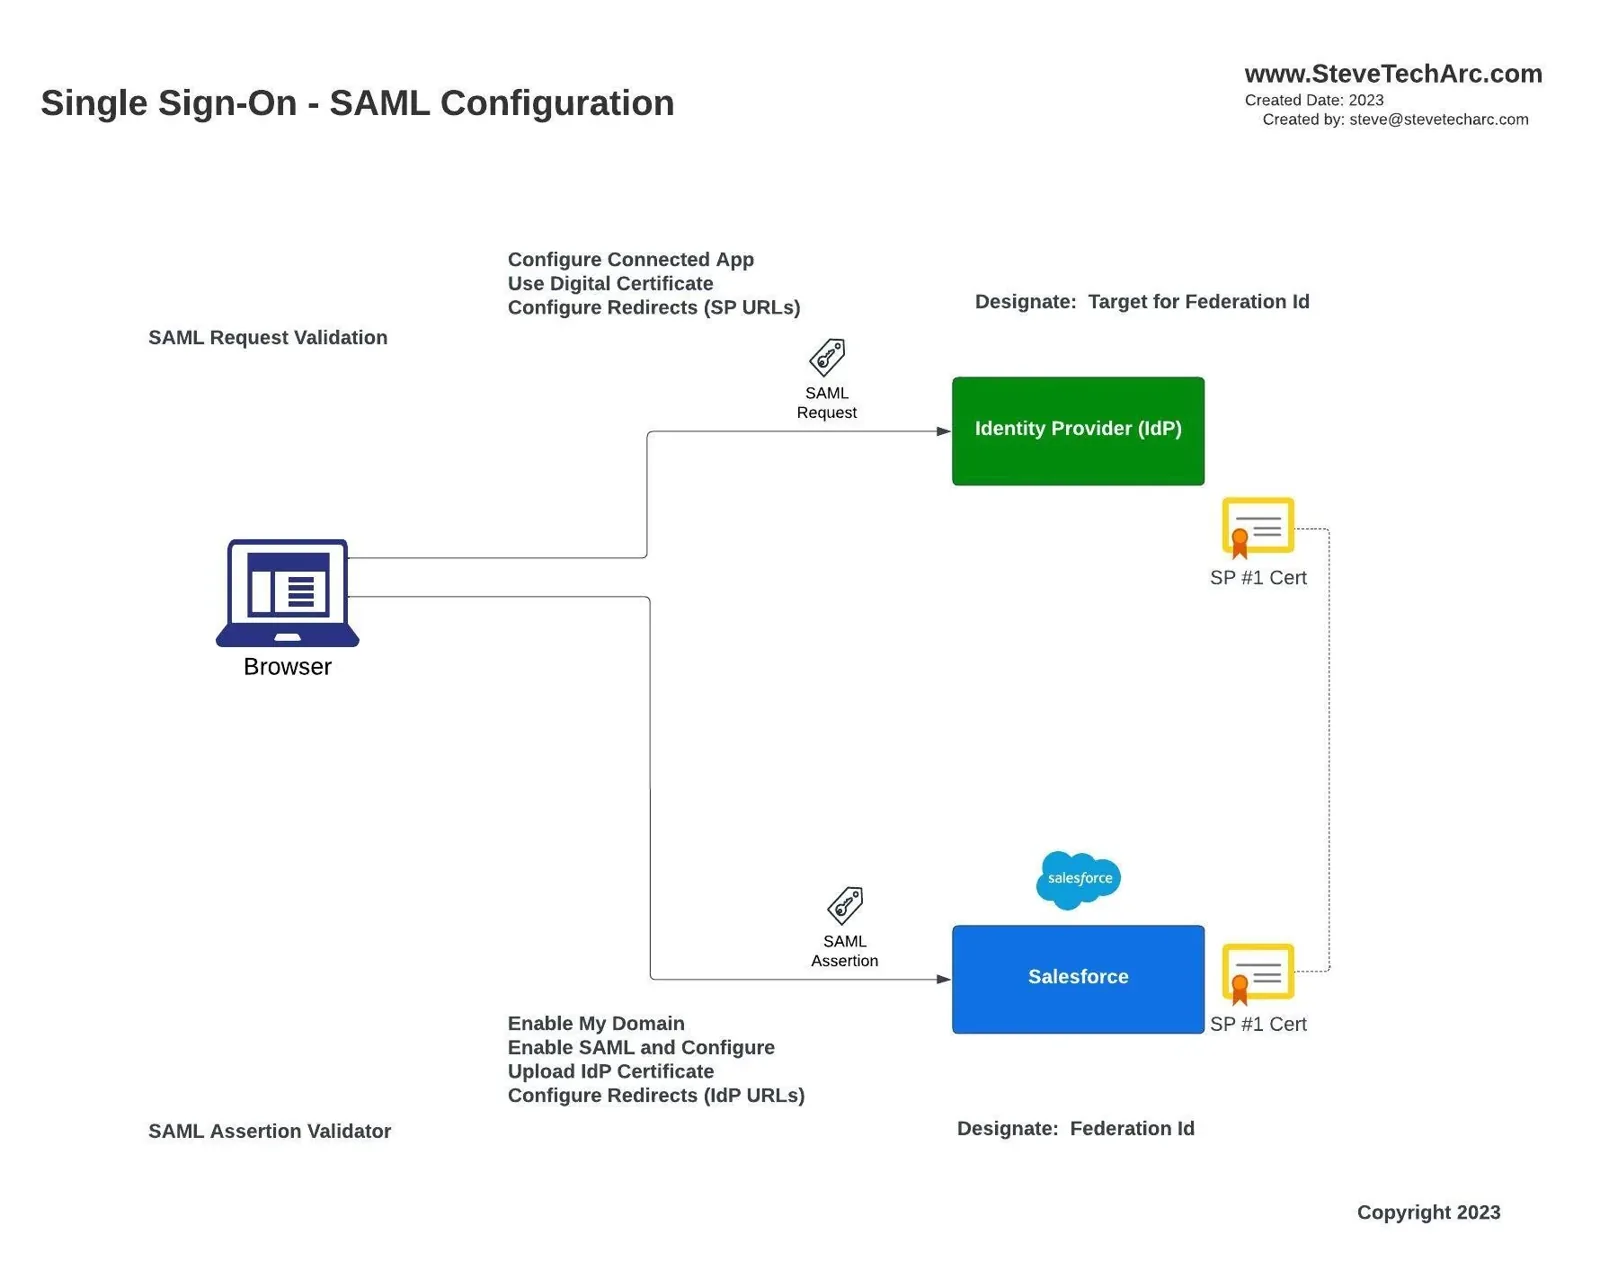 إعداد SAML [/caption]
في ملعب موفّر الهوية: تشمل الإعدادات تجهيز التطبيق المتصل، وتحديد تفاصيل الشهادة الرقمية، وإدخال مسارات إعادة التوجيه (URL Redirect) نحو موفّر الخدمة.
في نطاق Salesforce: تمتد الخطوات من التأكد من إعداد ‘My Domain’ وتفعيل SAML، إلى الخطوة الحاسمة المتمثلة في رفع شهادة موفّر الهوية. وفوق ذلك، يصبح إعداد عمليات إعادة التوجيه إلى موفّر الهوية أمرًا ضروريًا.
هوية المستخدم عبر Federation ID: تتعرف Salesforce على المستخدمين القادمين من موفّر الهوية تعرّفًا فريدًا عبر Federation ID. فكّر فيه كعلامة خاصة، مثل رقم الموظف أو غيره من المعرّفات الفريدة، تساعد على التعرف على المستخدم بسلاسة.
نظرة معمّقة في تدفق الدخول الموحّد:
[caption id="" align=“alignnone” width=“1780”]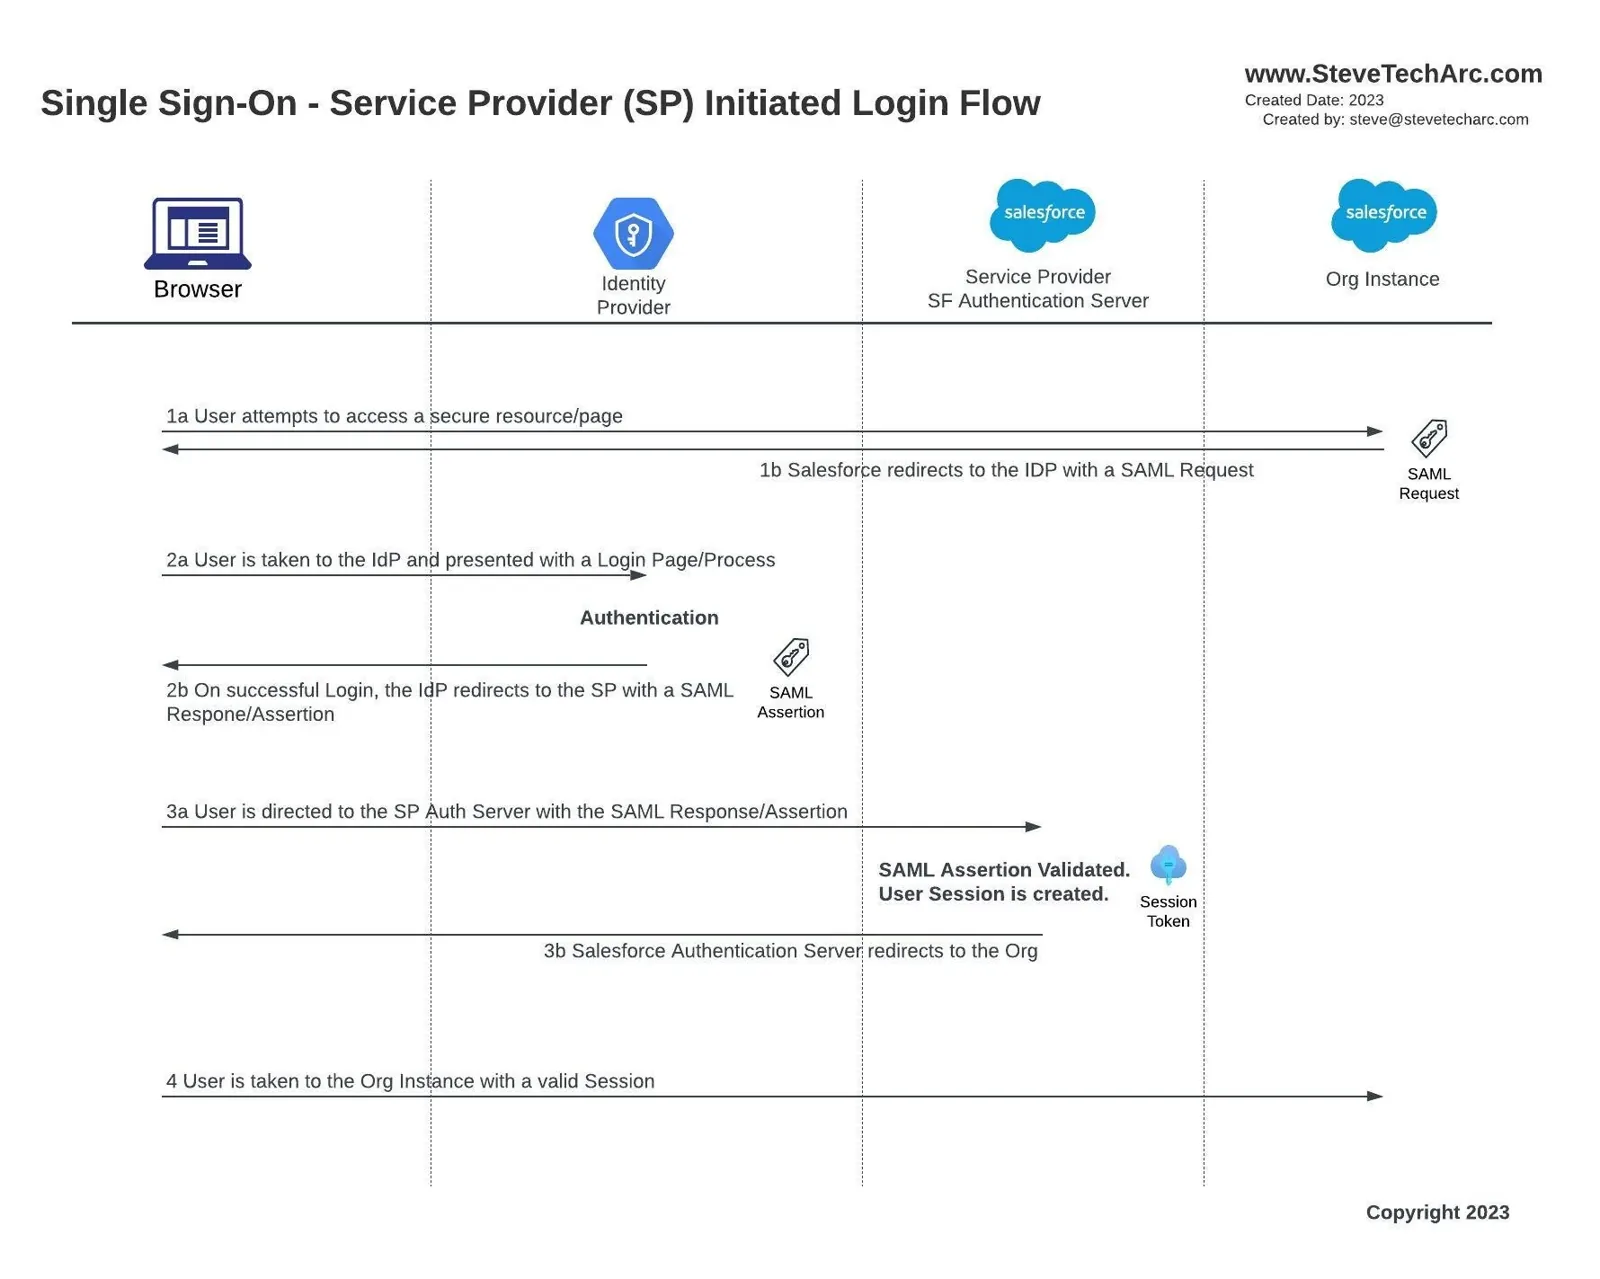 تدفق تسجيل الدخول الذي يبدأه موفّر الخدمة (SP Initiated) [/caption]
1a/1b الوصول الأول للمستخدم: مع بداية اليوم، قد يحاول المستخدمون الوصول إلى مورد محمي في Salesforce. وإذا لم يكونوا قد سجّلوا الدخول، تكتشف Salesforce ذلك وتُصدر أمر إعادة توجيه.
2a الرحلة إلى موفّر الهوية: تعيد Salesforce توجيه المستخدم إلى موفّر الهوية الخاص به. وهنا تبدأ الرحلة الحقيقية: من شاشات تسجيل الدخول التقليدية إلى طرق أكثر تقدمًا مثل المصادقة متعددة العوامل.
2b ختم موافقة موفّر الهوية: بعد التحقق من هوية المستخدم، يُعدّ موفّر الهوية تأكيد SAML ويرسله إلى Salesforce، كافلًا المستخدم.
3a/3b/4 باب Salesforce المرحِّب: عند تلقي موافقة موفّر الهوية، تُجري Salesforce تحققها الخاص، ثم تبدأ جلسة. وبالنسبة للمستخدمين، تبدو التجربة سلسة: ينقرون رابطًا في Salesforce، ويمرّون بالمصادقة، وها هم يُوجَّهون إلى صفحتهم في Salesforce.
الختام
إنشاء تجربة سلسة جانب أساسي في هذه الرقصة، رقصة التدفق الذي يبدأه موفّر الخدمة (Service Provider Initiated Flow). فهنا يمرّ المستخدمون المتوجهون مباشرةً إلى Salesforce بانعطافة قصيرة: يُرافَقون إلى المصادقة، وبعد التحقق يُعادون بسلاسة إلى Salesforce.
قد يبدو هذا التناغم بين Salesforce وموفّري الهوية ومتصفحات المستخدمين معقدًا، لكنه مصمَّم ليحقق التوازن بين إجراءات الأمان وضمان وصول سريع للمستخدمين.
ترقّب ونحن نتعمق في جوانب متخصصة في مقالات قادمة، مثل العالم المثير للروابط العميقة (deep links) وحالات الترحيل (relay states). ولمن يهتم بالعروض العملية، أُعدّ مقاطع فيديو مفصّلة تعرض الإعدادات داخل بيئات مؤسسات Salesforce.
لمثل هذا المحتوى الشيّق وأكثر، اشترك في قناة @SteveTecharc على YouTube. ولنتنقل معًا في متاهة أمان Salesforce!
تابعنا
انطلق في رحلتك مع Salesforce Identity بثقة! لمزيد من الأفكار والنصائح، تابعنا هنا على www.SteveTechArc.com وعلى قناة @SteveTechArc (opens in a new tab) على YouTube. اشترك وعمّق فهمك لـ Salesforce Identity.
نساعد في تغيير العالم بمشاركة معلومات التكامل مع زملائنا المعماريين ومع من هم في رحلتهم نحو أن يصبحوا معماريين!
نص مكتوب بمساعدة الذكاء الاصطناعي
ابقَ فضوليًا، وابقَ آمنًا!
STA 3.4