
Odhalujeme zabezpečení Salesforce: jemnosti konfigurace SAML a toku SSO
Ve světě Salesforce může být důležité rozumět mechanice zabezpečení a identity s jednotným přihlášením (SSO). Pojďme se ponořit hluboko do souhry, kdy Salesforce funguje jako poskytovatel služeb pod externím poskytovatelem identity (IDP), a zdůraznit klíčové konfigurace a toky.
Rozbor konfigurace:
Klíčová role prohlížeče: V našem integrovaném technologickém ekosystému není prohlížeč jen pozorovatelem; je aktivním prostředníkem, který zajišťuje bezpečnou komunikaci mezi IDP a Salesforce, poskytovatelem služeb.
Orientace v dialozích SAML: Komunikace SSO stojí na posílání požadavků SAML k IDP. Na oplátku očekává jejich aserce SAML, které jsou v podstatě digitálními „důkazy“ autentizace.
Důvěra díky digitálnímu certifikátu: Aby byla komunikace bezpečná a důvěryhodná, vymění si Salesforce a IDP digitální certifikát. Toto elektronické podání ruky je základem jejich bezpečného vztahu.
Konfigurace krok za krokem:
[caption id="" align=“alignnone” width=“1780”]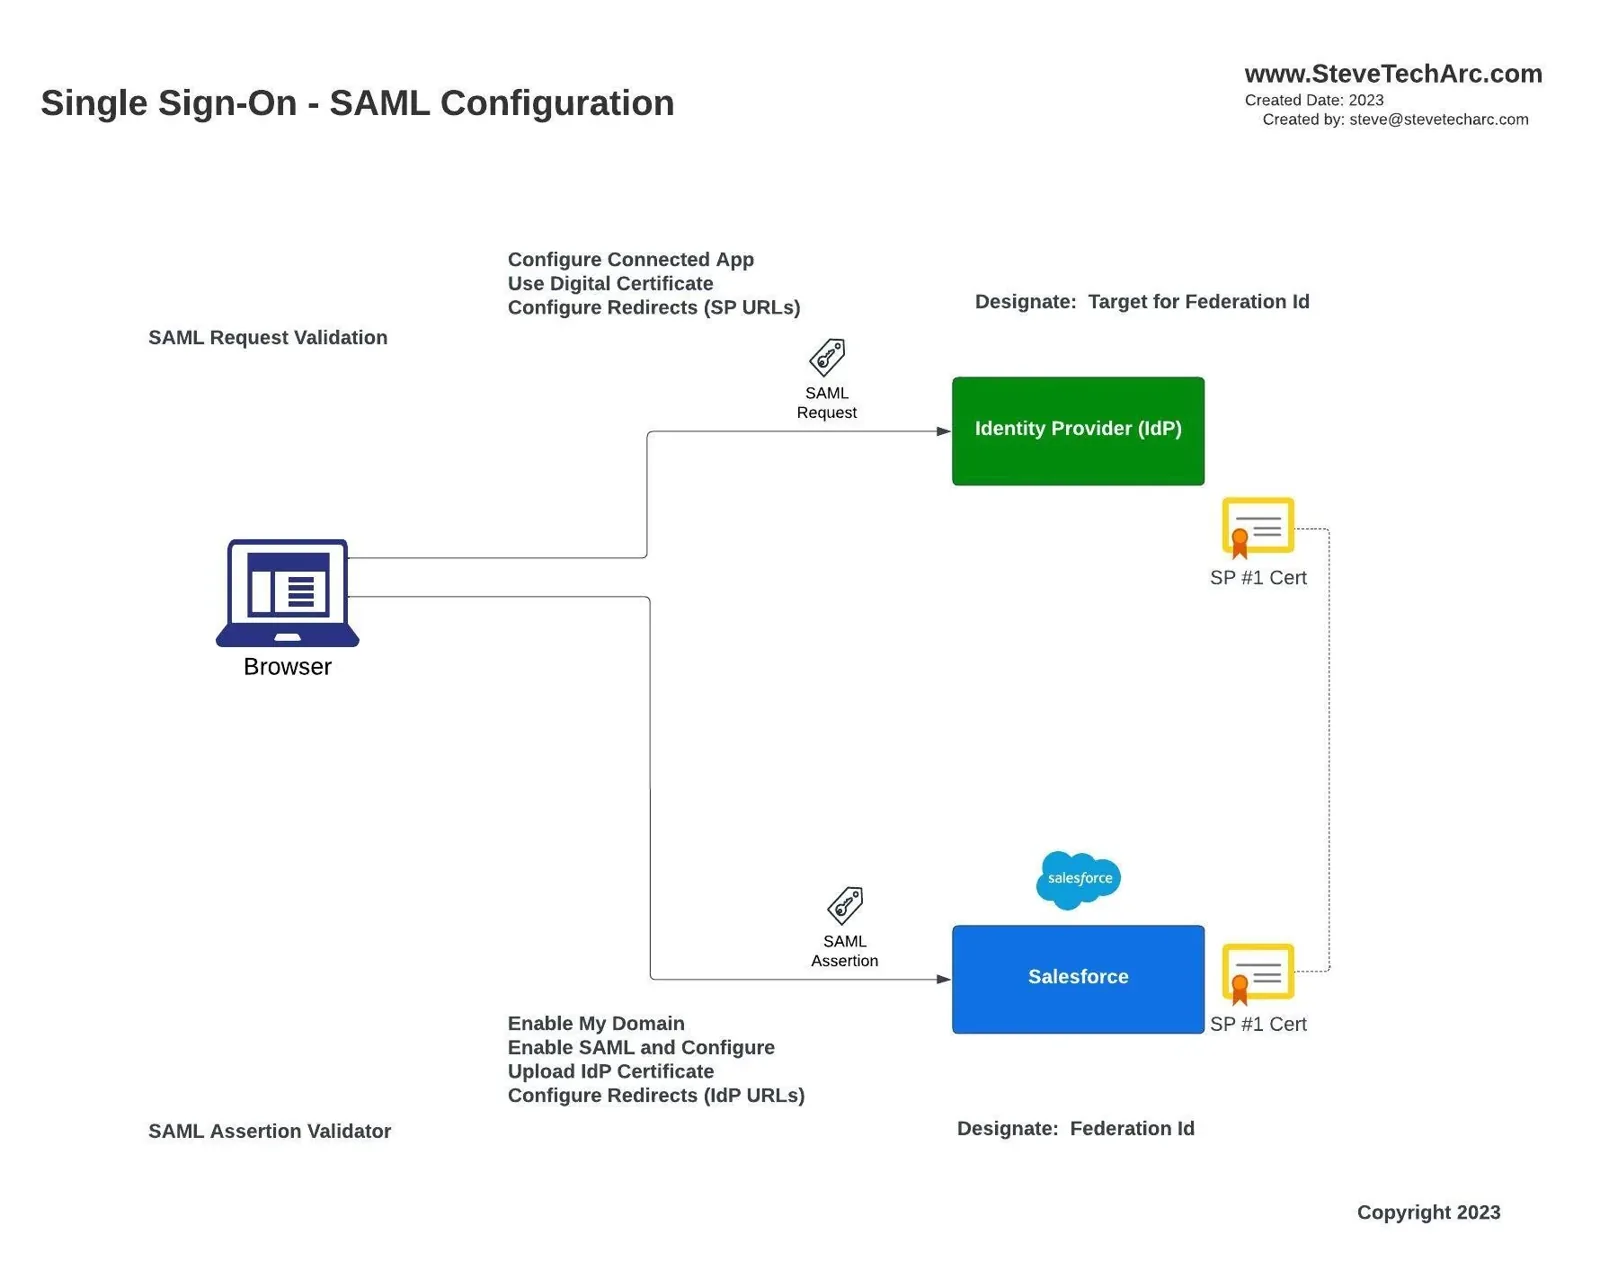 Konfigurace SAML [/caption]
Na straně IDP: Konfigurace zahrnuje nastavení connected app, určení podrobností digitálního certifikátu a zadání cest přesměrování URL směrem k poskytovateli služeb.
V doméně Salesforce: Kroky sahají od ověření, že je nakonfigurovaná „My Domain“, přes zapnutí SAML až po zásadní krok nahrání certifikátu IDP. Nezbytné je také nakonfigurovat přesměrování zpět k IDP.
Identita uživatele přes Federation ID: Salesforce jednoznačně identifikuje uživatele z IDP pomocí Federation ID. Představte si ho jako zvláštní štítek, třeba osobní číslo zaměstnance nebo jiný jedinečný identifikátor, který pomáhá uživatele plynule identifikovat.
Ponor do toku SSO:
[caption id="" align=“alignnone” width=“1780”]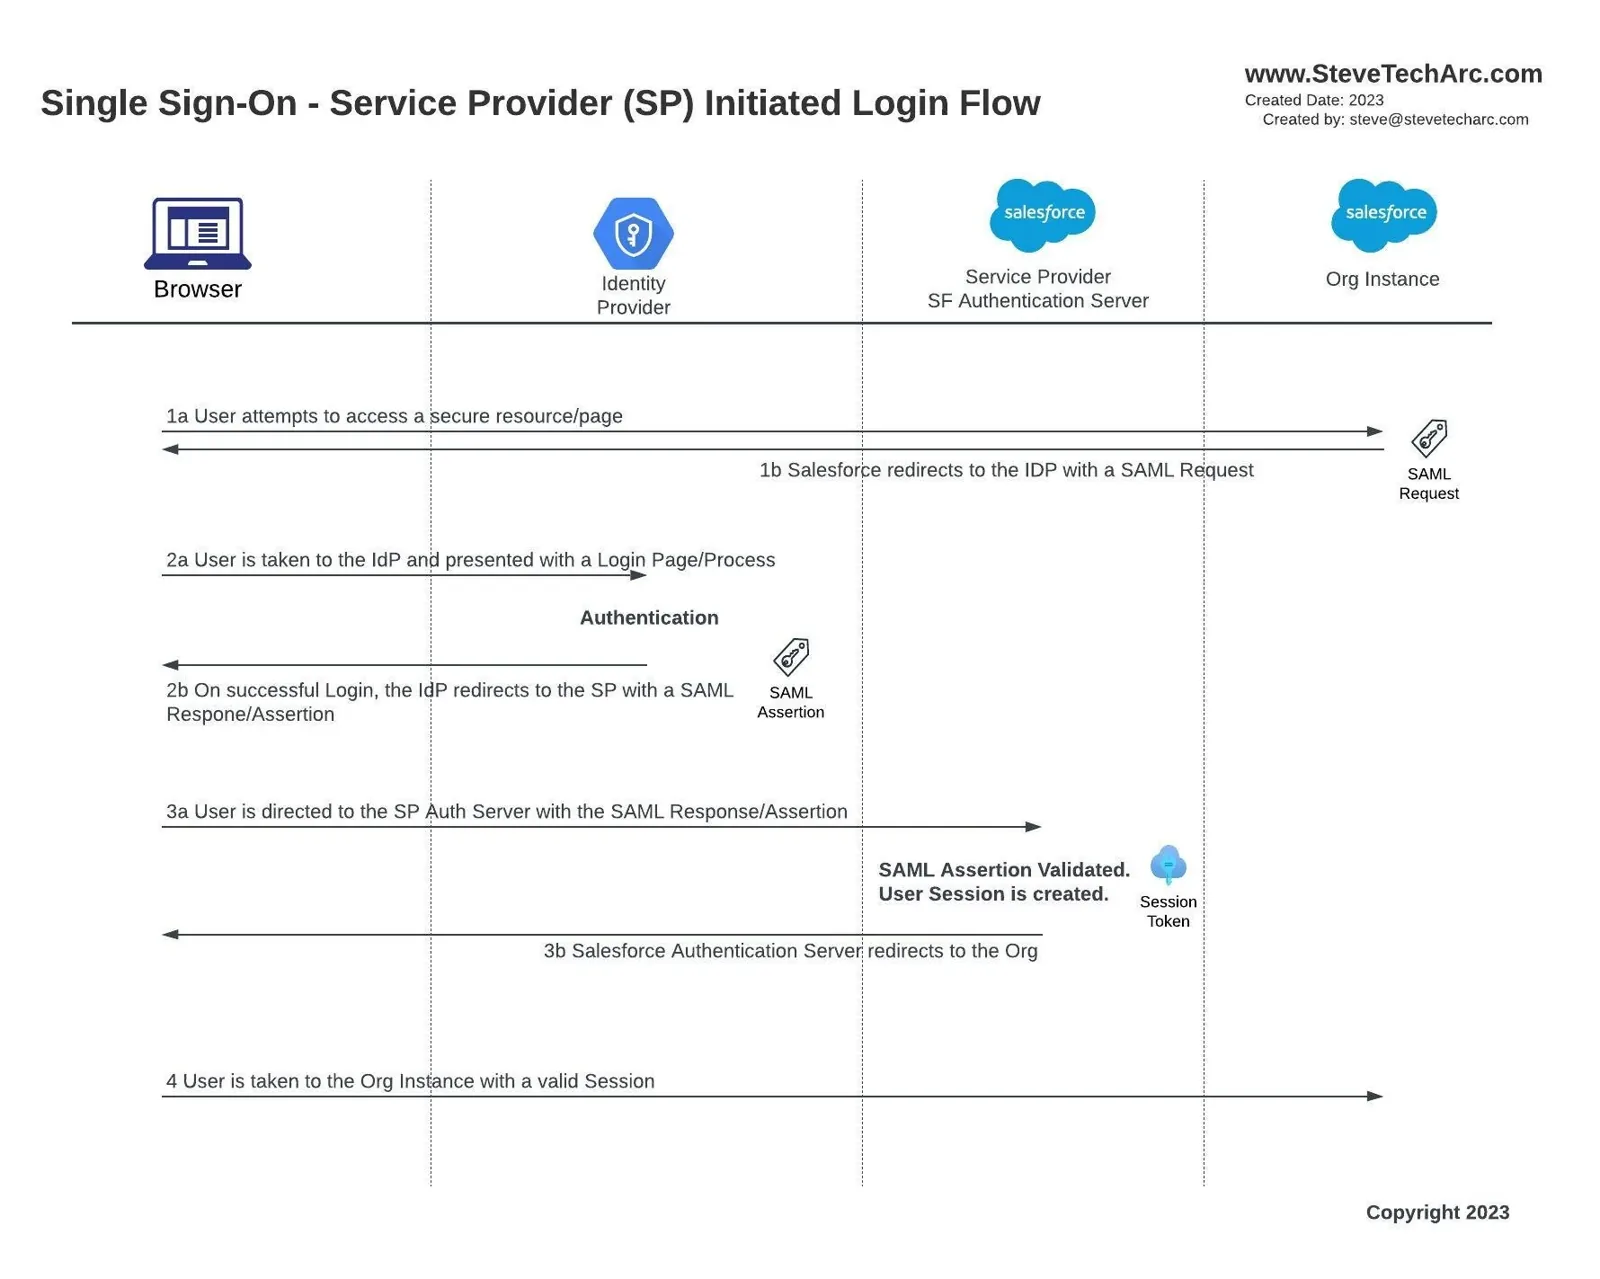 Tok přihlášení iniciovaný poskytovatelem služeb (SP) [/caption]
1a/1b Úvodní přístup uživatele: Na začátku dne se uživatelé mohou pokusit dostat k zabezpečenému prostředku Salesforce. Pokud nejsou přihlášení, Salesforce to pozná a vydá příkaz k přesměrování.
2a Cesta k IDP: Salesforce přesměruje uživatele k jeho IDP. Tady začíná skutečná cesta: od tradičních přihlašovacích obrazovek po pokročilejší metody, jako je vícefaktorové ověřování.
2b Pečeť IDP: Jakmile je identita uživatele ověřená, IDP sestaví a odešle do Salesforce aserci SAML, kterou se za uživatele zaručuje.
3a/3b/4 Vstřícné dveře Salesforce: Po souhlasu od IDP provede Salesforce vlastní ověření a poté zahájí relaci. Pro uživatele je zážitek plynulý: kliknou na odkaz Salesforce, projdou autentizací a hle, jsou na své stránce Salesforce.
Shrnutí
Vytvořit plynulý zážitek je klíčovou součástí tohoto tance toku iniciovaného poskytovatelem služeb. Uživatelé, kteří míří přímo do Salesforce, zažijí krátkou odbočku: doprovodí je k autentizaci a po ověření jsou hladce navedeni zpět do Salesforce.
Tato harmonická souhra mezi Salesforce, IDP a prohlížeči uživatelů se může zdát spletitá, ale je navržená tak, aby vyvážila bezpečnostní opatření a rychlý přístup uživatelů.
Sledujte nás dál, v dalších článcích se ponoříme hlouběji do specializovaných stránek, jako je zajímavý svět přímých odkazů (deep links) a relay states. Pro ty, kdo mají rádi praktické ukázky, připravuji podrobná videa, která předvádějí konfiguraci v prostředích orgů Salesforce.
Pro takový poutavý obsah a další se přihlaste k odběru kanálu @SteveTecharc na YouTube. Pojďme společně projít labyrintem zabezpečení Salesforce!
Zůstaňte naladěni
Vydejte se na cestu k Salesforce Identity s jistotou! Další poznatky a tipy najdete tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube. Přihlaste se k odběru a prohlubte své porozumění Salesforce Identity.
Pomáháme měnit svět sdílením informací o integraci s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
Zůstaňte zvídaví, zůstaňte v bezpečí!
STA 3.4