
Hé lộ bảo mật Salesforce: Sự phức tạp của cấu hình SAML và luồng SSO
Trong thế giới Salesforce, hiểu cơ chế của bảo mật và danh tính với đăng nhập một lần (SSO) có thể rất quan trọng. Hãy đi sâu vào sự tương tác của Salesforce khi nó vận hành như một nhà cung cấp dịch vụ dưới một nhà cung cấp danh tính (IDP) bên ngoài, làm nổi bật các cấu hình và luồng then chốt.
Phân tích cấu hình:
Vai trò then chốt của trình duyệt: Trong hệ sinh thái công nghệ tích hợp của chúng ta, trình duyệt không chỉ là bên quan sát; nó là một trung gian tích cực, hỗ trợ giao tiếp an toàn giữa IDP và Salesforce, nhà cung cấp dịch vụ.
Đi qua các cuộc hội thoại SAML: Phương thức giao tiếp của SSO xoay quanh việc gửi SAML request đến IDP. Đổi lại, nó chờ SAML assertion của họ, về cơ bản là những “bằng chứng” xác thực dạng số.
Sự tin cậy qua chứng chỉ số: Để đảm bảo các tương tác an toàn và đáng tin cậy, Salesforce và IDP trao đổi một chứng chỉ số. Cái bắt tay điện tử này là nền móng cho mối quan hệ an toàn của họ.
Cấu hình từng bước:
[caption id="" align=“alignnone” width=“1780”]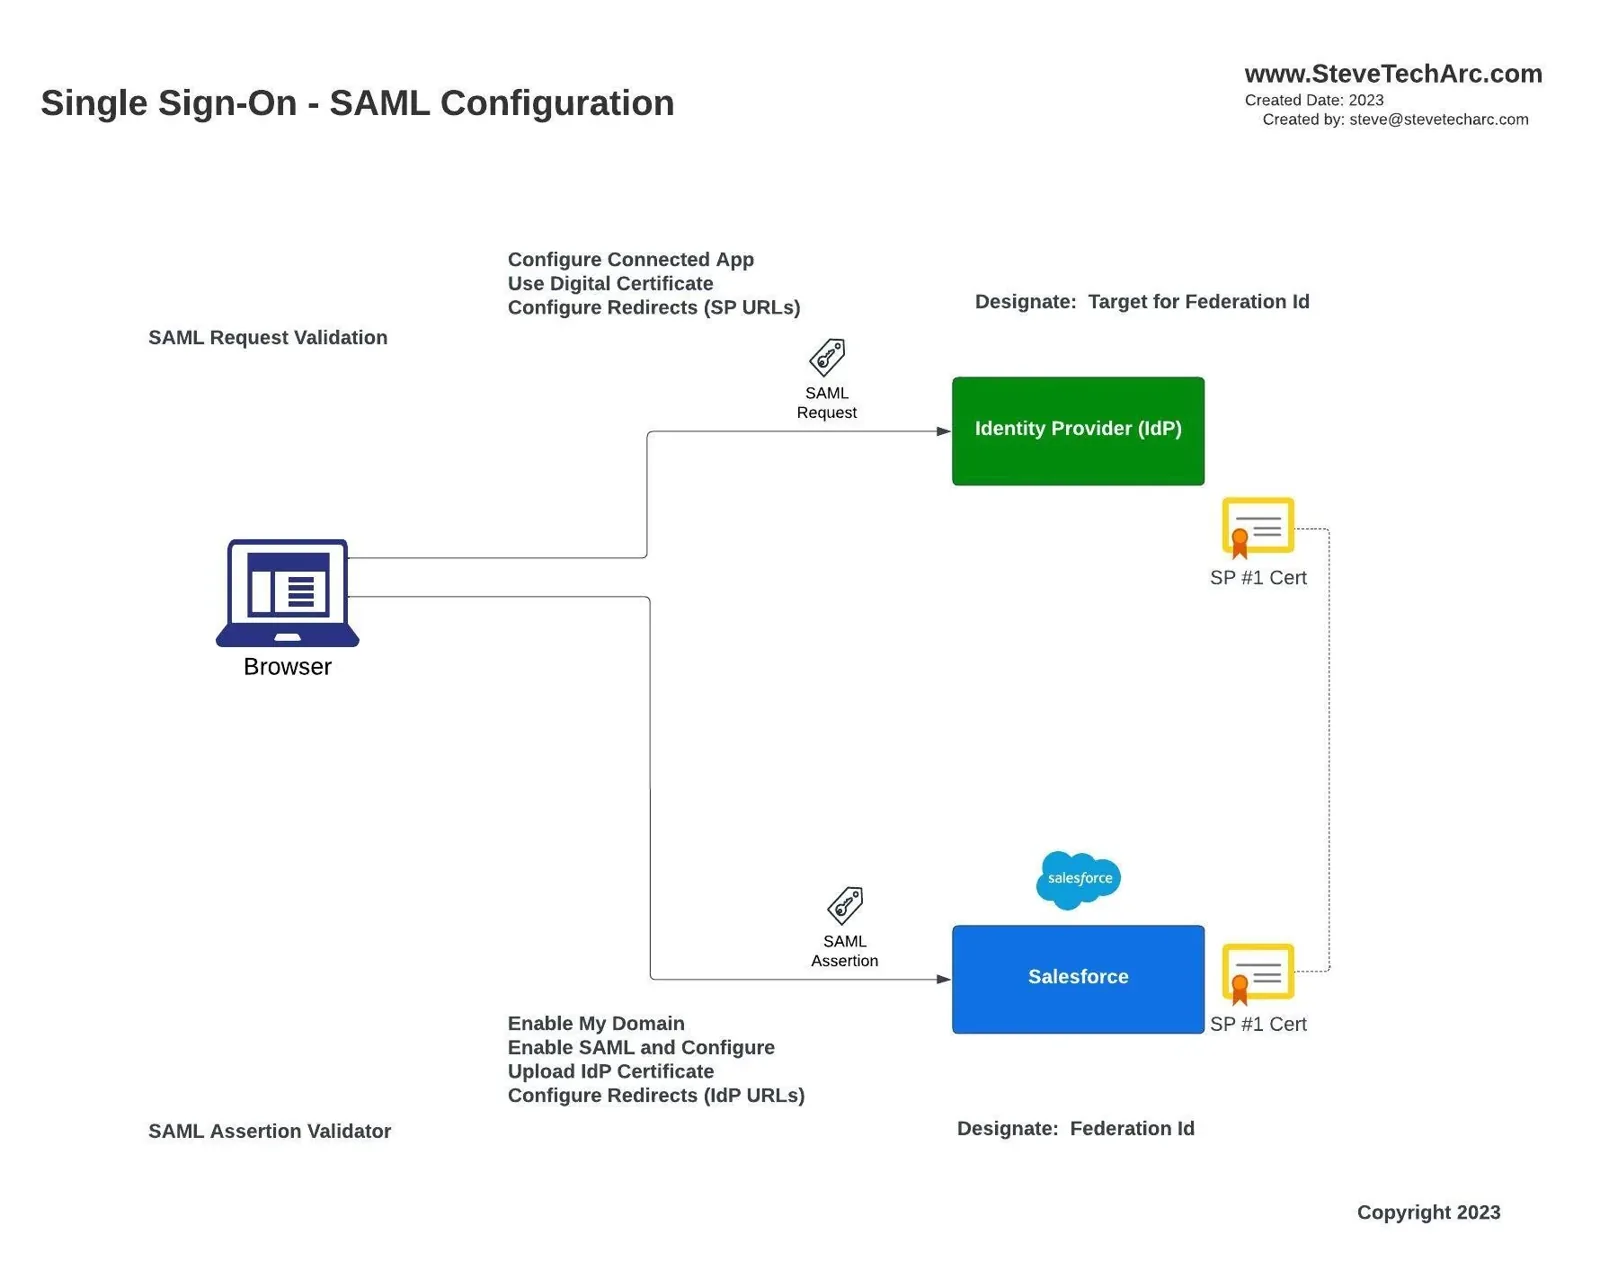 Cấu hình SAML [/caption]
Phía IDP: Các cấu hình bao gồm thiết lập connected app, xác định chi tiết chứng chỉ số, và nhập các đường dẫn URL chuyển hướng về phía nhà cung cấp dịch vụ.
Trong phạm vi Salesforce: Các bước trải từ việc đảm bảo “My Domain” đã được cấu hình, bật SAML, đến bước then chốt là tải lên chứng chỉ của IDP. Hơn nữa, việc cấu hình chuyển hướng trở lại IDP trở nên thiết yếu.
Danh tính người dùng qua Federation ID: Salesforce nhận diện duy nhất người dùng từ IDP qua một Federation ID. Hãy nghĩ về nó như một thẻ đặc biệt, như mã nhân viên hay các mã định danh duy nhất khác, giúp nhận diện người dùng liền mạch.
Đi sâu vào luồng SSO:
[caption id="" align=“alignnone” width=“1780”]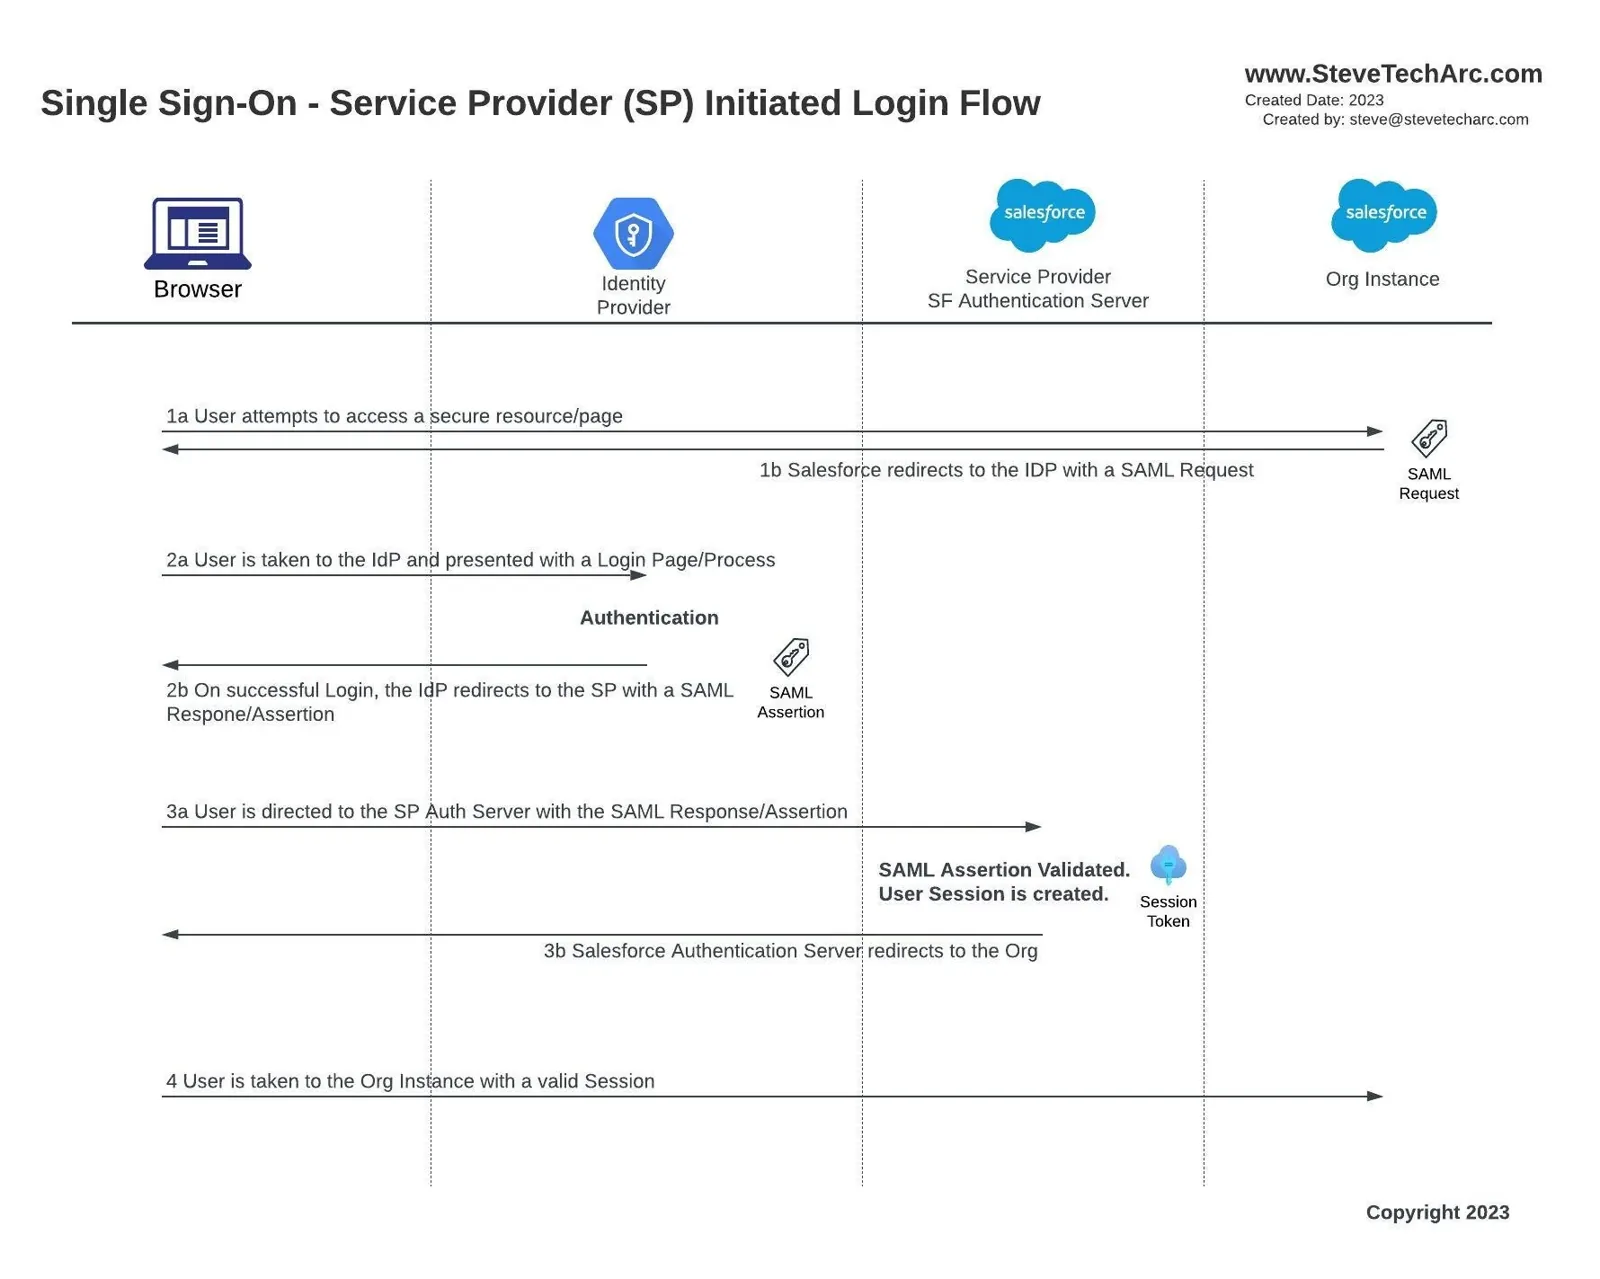 Luồng đăng nhập do SP khởi tạo [/caption]
1a/1b Truy cập ban đầu của người dùng: Khi một ngày bắt đầu, người dùng có thể cố truy cập một tài nguyên Salesforce được bảo vệ. Nếu chưa đăng nhập, Salesforce nhận ra điều này và ra lệnh chuyển hướng.
2a Hành trình đến IDP: Salesforce chuyển hướng người dùng đến IDP của họ. Ở đây, hành trình thực sự bắt đầu: từ màn hình đăng nhập truyền thống đến những phương thức nâng cao hơn như xác thực đa yếu tố.
2b Con dấu chấp thuận của IDP: Khi danh tính người dùng đã được xác minh, IDP tạo và gửi một SAML assertion đến Salesforce, bảo lãnh cho người dùng.
3a/3b/4 Cánh cửa chào đón của Salesforce: Khi nhận được cái gật đầu của IDP, Salesforce tự thực hiện việc xác thực của mình, sau đó khởi động một phiên. Với người dùng, trải nghiệm có cảm giác liền mạch: họ nhấp vào một đường dẫn Salesforce, trải qua xác thực, và thế là họ được đưa đến trang Salesforce của mình.
Tổng kết
Tạo ra trải nghiệm liền mạch là một khía cạnh then chốt của điệu nhảy Service Provider Initiated Flow. Ở đây, người dùng đi thẳng đến Salesforce trải qua một đường vòng ngắn: họ được hộ tống đến bước xác thực và, sau khi được xác thực hợp lệ, được đưa trở lại Salesforce một cách suôn sẻ.
Sự tương tác hài hòa giữa Salesforce, IDP và trình duyệt của người dùng có vẻ phức tạp, nhưng nó được thiết kế để cân bằng giữa các biện pháp bảo mật và việc đảm bảo người dùng truy cập nhanh chóng.
Hãy chú ý theo dõi khi chúng ta đi sâu hơn vào những khía cạnh chuyên biệt trong các bài viết sau, như thế giới thú vị của deep link và relay state. Với những ai thích các bản trình diễn thực tế, tôi đang làm những video chi tiết minh họa cấu hình trong các môi trường org Salesforce.
Để xem những nội dung hấp dẫn như vậy và nhiều hơn nữa, hãy đăng ký kênh YouTube @SteveTecharc. Cùng nhau, hãy đi qua mê cung bảo mật Salesforce!
Hãy đón xem
Hãy tự tin bắt đầu hành trình Salesforce Identity của bạn! Để có thêm góc nhìn và mẹo hay, hãy theo dõi tại www.SteveTechArc.com và kênh YouTube @SteveTechArc (opens in a new tab). Hãy đăng ký và nâng cao hiểu biết của bạn về Salesforce Identity.
Góp phần thay đổi thế giới bằng cách chia sẻ kiến thức tích hợp với các kiến trúc sư đồng nghiệp và những ai đang trên hành trình trở thành kiến trúc sư!
Bản ghi lời thoại được AI hỗ trợ
Hãy luôn tò mò, luôn an toàn!
STA 3.4