
เปิดเผยความปลอดภัยของ Salesforce: รายละเอียดของการตั้งค่า SAML และ SSO Flow
ในโลกของ Salesforce การเข้าใจกลไกของความปลอดภัยและตัวตนด้วย Single Sign-On (SSO) อาจสำคัญ มาลงลึกในปฏิสัมพันธ์ของ Salesforce เมื่อมันทำงานเป็นผู้ให้บริการภายใต้ผู้ให้บริการตัวตน (IDP) ภายนอก โดยเน้นการตั้งค่าและ flow สำคัญ..
แยกย่อยการตั้งค่า:
บทบาทสำคัญของเบราว์เซอร์: ในระบบนิเวศเทคโนโลยีที่ผสานรวมกันของเรา เบราว์เซอร์ไม่ใช่แค่ผู้ดู มันเป็นตัวกลางที่แข็งขัน ช่วยให้การสื่อสารระหว่าง IDP กับ Salesforce ซึ่งเป็นผู้ให้บริการปลอดภัย
ไล่ดูบทสนทนาของ SAML: วิธีสื่อสารของ SSO หมุนรอบการส่ง SAML request ไปยัง IDP เป็นการตอบแทน มันคาดหวัง SAML assertion ของ IDP ซึ่งโดยแก่นแท้คือ “หลักฐาน” ดิจิทัลของการยืนยันตัวตน
ความไว้วางใจผ่านใบรับรองดิจิทัล: เพื่อให้ปฏิสัมพันธ์ปลอดภัยและน่าไว้วางใจ Salesforce และ IDP แลกเปลี่ยนใบรับรองดิจิทัล การจับมือทางอิเล็กทรอนิกส์นี้คือรากฐานของความสัมพันธ์ที่ปลอดภัยของทั้งสอง
การตั้งค่าทีละขั้น:
[caption id="" align=“alignnone” width=“1780”]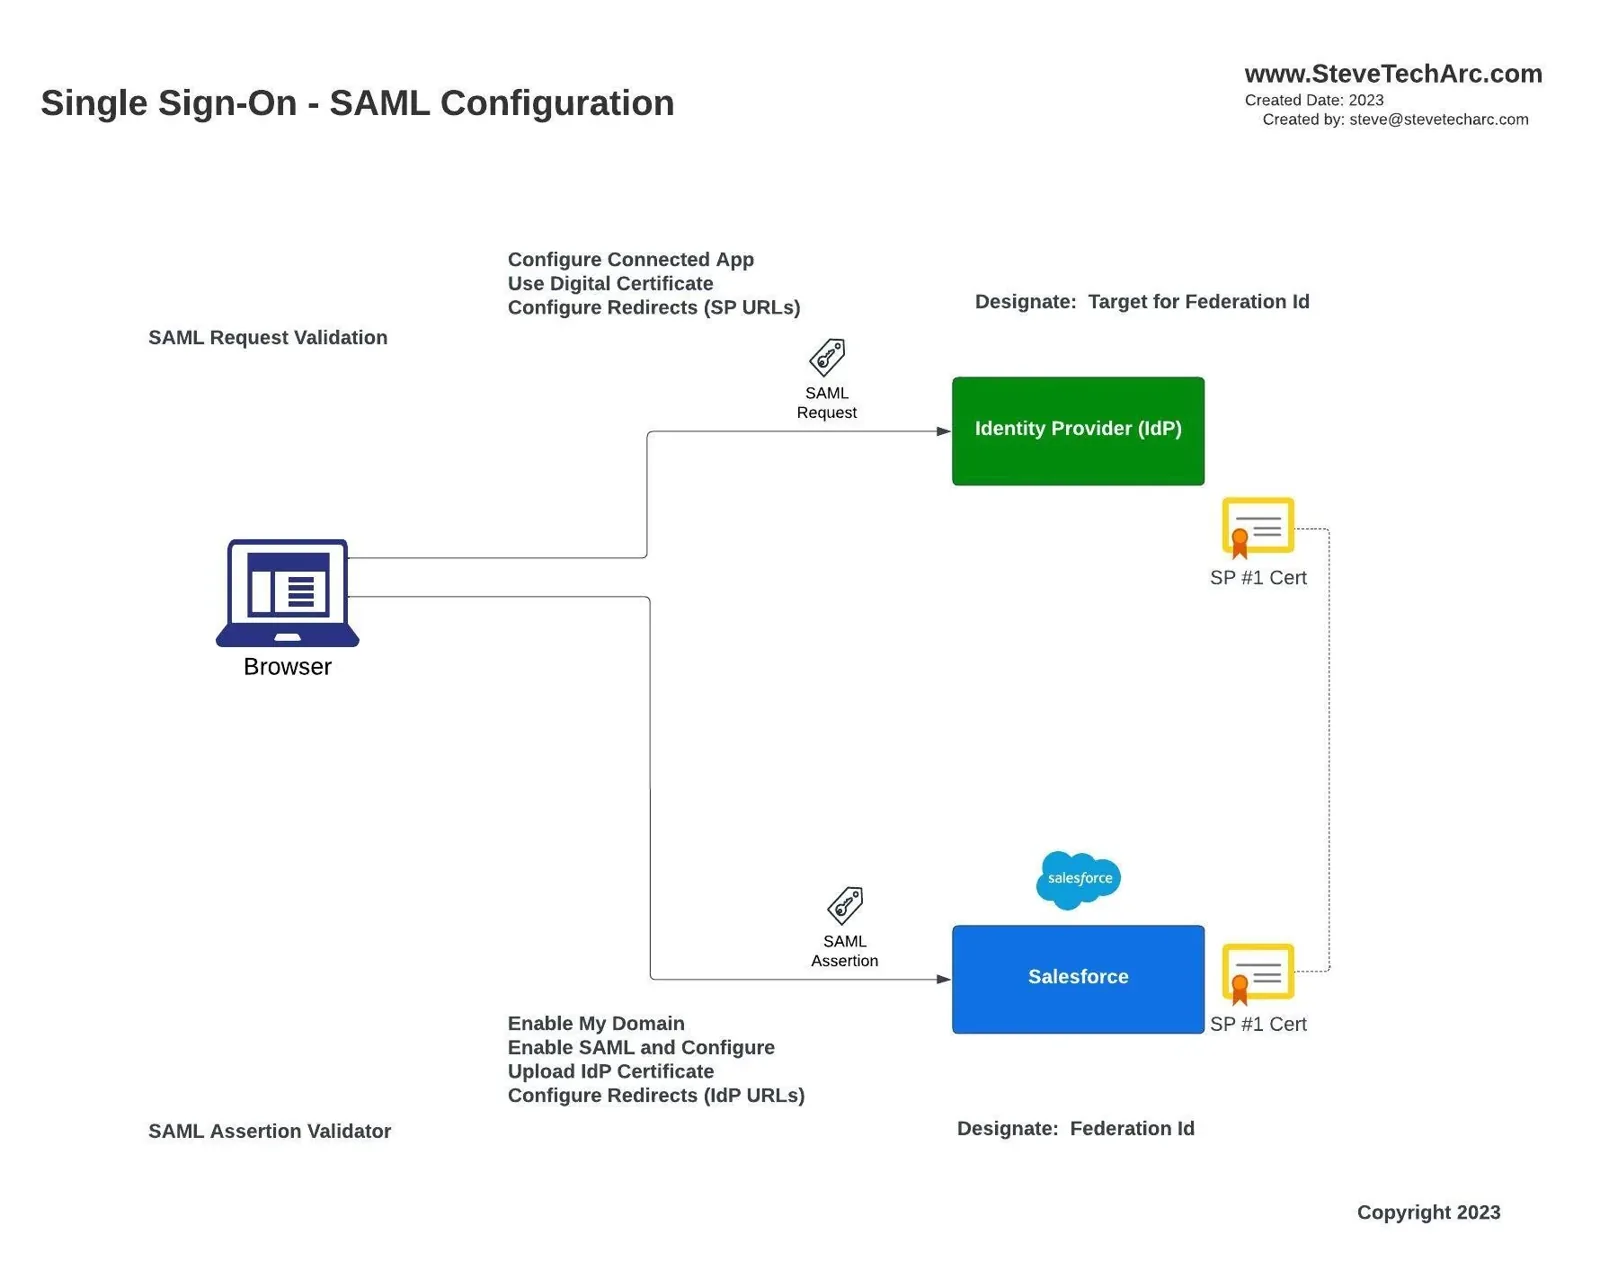 การตั้งค่า SAML [/caption]
ในพื้นที่ของ IDP: การตั้งค่ารวมถึงการตั้ง connected app การกำหนดรายละเอียดของใบรับรองดิจิทัล และการป้อนเส้นทาง Url Redirect ไปยังผู้ให้บริการ
ในโดเมนของ Salesforce: ขั้นตอนมีตั้งแต่การทำให้แน่ใจว่าตั้งค่า ‘My Domain’ แล้ว การเปิด SAML ไปจนถึงขั้นสำคัญของการอัปโหลดใบรับรองของ IDP นอกจากนี้ การตั้งค่าการเปลี่ยนเส้นทางกลับไปยัง IDP ก็เป็นสิ่งจำเป็น
ตัวตนของผู้ใช้ผ่าน Federation ID: Salesforce ระบุผู้ใช้จาก IDP อย่างไม่ซ้ำผ่าน Federation ID ลองคิดถึงมันเป็นแท็กพิเศษ เช่น หมายเลขพนักงานหรือตัวระบุไม่ซ้ำอื่นๆ ที่ช่วยระบุผู้ใช้ได้อย่างราบรื่น
ลงลึก SSO Flow:
[caption id="" align=“alignnone” width=“1780”]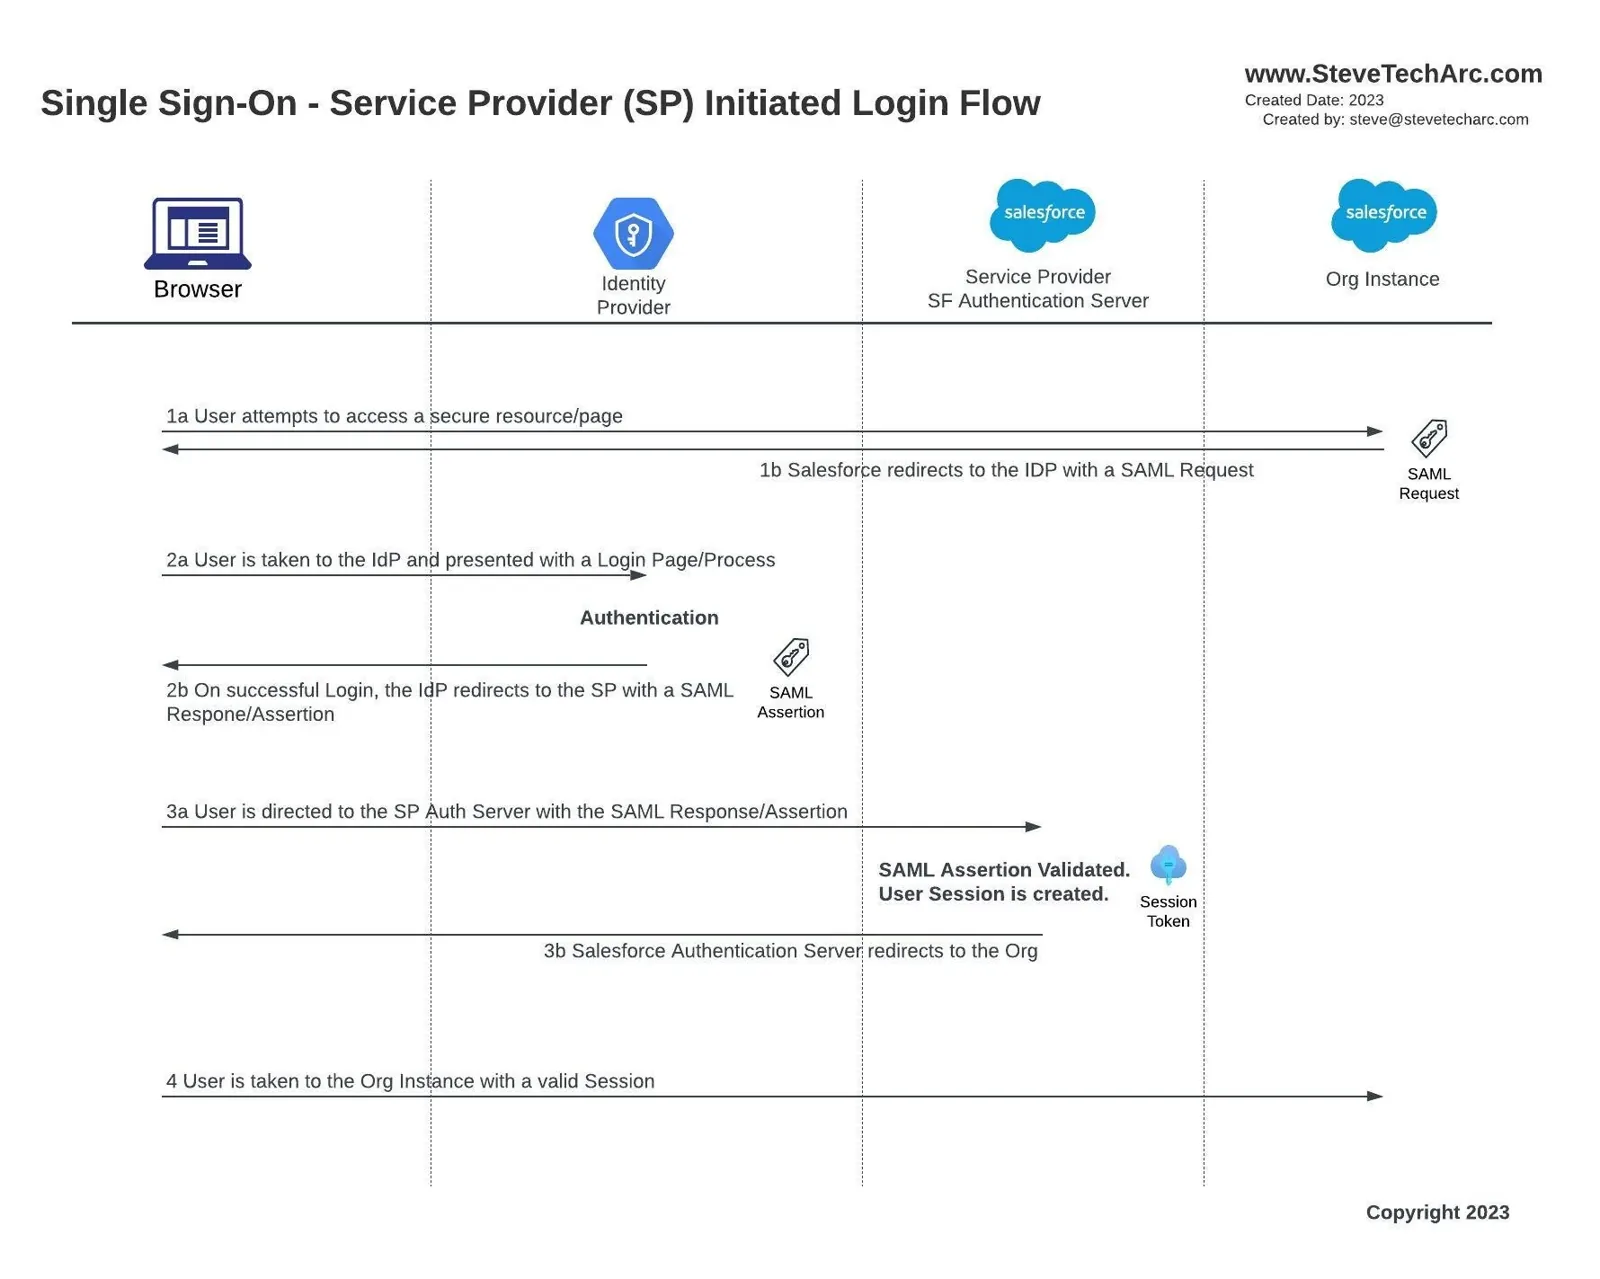 Login Flow ที่ SP เป็นผู้เริ่ม [/caption]
1a/1b การเข้าถึงครั้งแรกของผู้ใช้: เมื่อเริ่มวัน ผู้ใช้อาจพยายามเข้าถึงทรัพยากรที่ปลอดภัยของ Salesforce ถ้ายังไม่ได้ล็อกอิน Salesforce จะตรวจพบแล้วออกคำสั่งเปลี่ยนเส้นทาง
2a การเดินทางไปยัง IDP: Salesforce เปลี่ยนเส้นทางผู้ใช้ไปยัง IDP ของเขา ตรงนี้การเดินทางที่แท้จริงเริ่มต้น: ตั้งแต่หน้าจอล็อกอินแบบดั้งเดิมไปจนถึงวิธีขั้นสูงขึ้นอย่างการยืนยันตัวตนแบบหลายปัจจัย
2b ตราประทับรับรองของ IDP: เมื่อตัวตนของผู้ใช้ได้รับการยืนยันแล้ว IDP สร้างและส่ง SAML assertion ไปยัง Salesforce เพื่อรับรองผู้ใช้
3a/3b/4 ประตูต้อนรับของ Salesforce: เมื่อได้รับการพยักหน้าจาก IDP Salesforce ทำการตรวจสอบของตัวเอง หลังจากนั้นจึงเริ่มเซสชัน สำหรับผู้ใช้ ประสบการณ์รู้สึกราบรื่น: คลิกลิงก์ Salesforce ผ่านการยืนยันตัวตน แล้ว ตาดา! ก็ถูกพาไปยังหน้า Salesforce ของตน
สรุปส่งท้าย
การสร้างประสบการณ์ที่ราบรื่นคือแง่มุมสำคัญของการเต้นรำของ flow ที่ผู้ให้บริการเป็นผู้เริ่มนี้ ตรงนี้ ผู้ใช้ที่มุ่งตรงไปยัง Salesforce จะได้อ้อมเล็กน้อย: ถูกพาไปยืนยันตัวตน และหลังตรวจสอบแล้วก็ถูกนำทางกลับมาที่ Salesforce อย่างราบรื่น
ปฏิสัมพันธ์ที่กลมกลืนระหว่าง Salesforce, IDP และเบราว์เซอร์ของผู้ใช้นี้อาจดูซับซ้อน แต่มันถูกออกแบบมาเพื่อสร้างสมดุลระหว่างมาตรการความปลอดภัยกับการทำให้ผู้ใช้เข้าถึงได้อย่างรวดเร็ว
จับตาดูไว้ขณะที่เราลงลึกในแง่มุมเฉพาะในโพสต์ต่อๆ ไป เช่น โลกที่น่าสนใจของ deep link และ relay state สำหรับใครที่สนใจการสาธิตเชิงปฏิบัติ ผมกำลังทำวิดีโอละเอียดที่แสดงการตั้งค่าภายในสภาพแวดล้อม Salesforce org
สำหรับเนื้อหาที่น่าสนใจแบบนี้และอื่นๆ กดติดตามช่อง YouTube @SteveTecharc มาร่วมกันไล่ไปในเขาวงกตของความปลอดภัย Salesforce!
ติดตามต่อ
เริ่มต้นเส้นทาง Salesforce Identity ของคุณอย่างมั่นใจ! สำหรับมุมมองและเคล็ดลับเพิ่มเติม ติดตามได้ที่ www.SteveTechArc.com และช่อง YouTube @SteveTechArc (opens in a new tab) กดติดตามและเพิ่มความเข้าใจเรื่อง Salesforce Identity ของคุณ
ช่วยเปลี่ยนโลกด้วยการแบ่งปันความรู้ด้านการผสานรวมกับเพื่อนสถาปนิกและผู้ที่อยู่บนเส้นทางสู่การเป็นสถาปนิก!
บทถอดความได้รับความช่วยเหลือจาก AI
อยากรู้อยากเห็นต่อไป และปลอดภัยไว้!
STA 3.4