
La seguridad de Salesforce al descubierto: los detalles de la configuración SAML y del flujo de SSO
En el mundo de Salesforce, entender la mecánica de la seguridad y la identidad con el inicio de sesión único (SSO) puede ser importante. Profundicemos en la interacción de Salesforce cuando opera como proveedor de servicio bajo un proveedor de identidad (IDP) externo, destacando las configuraciones y los flujos clave.
La configuración en detalle:
El papel central del navegador: en nuestro ecosistema técnico integrado, el navegador no es un simple visor; es un intermediario activo que facilita la comunicación segura entre el IDP y Salesforce, el proveedor de servicio.
Los diálogos SAML: la comunicación del SSO gira en torno a enviar solicitudes SAML a los IDP. A cambio, espera sus aserciones SAML, que son en esencia “pruebas” digitales de autenticación.
Confianza mediante un certificado digital: para interacciones seguras y confiables, Salesforce y el IDP intercambian un certificado digital. Este apretón de manos electrónico es la base de su relación segura.
La configuración paso a paso:
[caption id="" align=“alignnone” width=“1780”]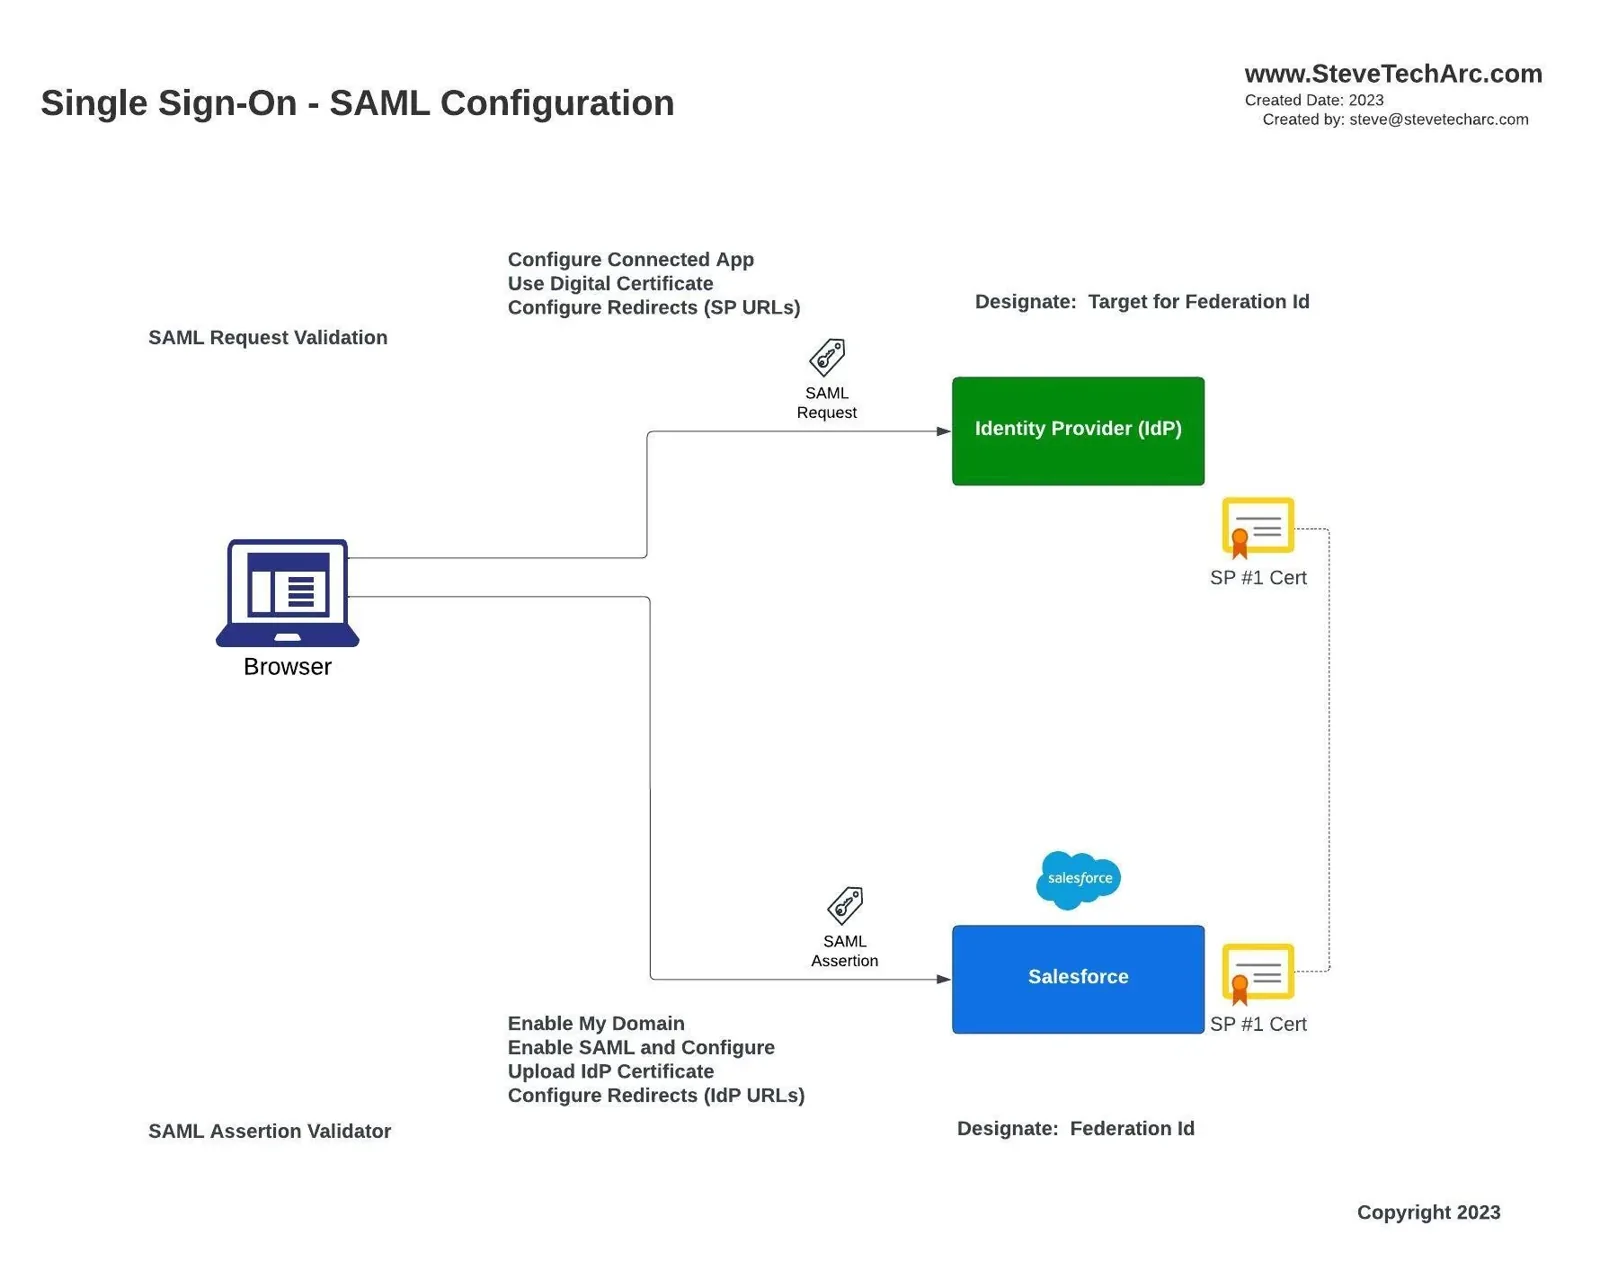 Configuración SAML [/caption]
Del lado del IDP: la configuración incluye preparar la aplicación conectada, definir los detalles del certificado digital e ingresar las URL de redirección hacia el proveedor de servicio.
Del lado de Salesforce: los pasos van desde asegurarse de que “Mi dominio” esté configurado y habilitar SAML hasta el paso crucial de subir el certificado del IDP. Además, es esencial configurar las redirecciones de vuelta al IDP.
La identidad del usuario mediante el ID de federación: Salesforce identifica de forma única a los usuarios que vienen del IDP mediante un ID de federación. Piensa en él como una etiqueta especial, como un número de empleado u otro identificador único, que facilita identificar al usuario sin fricciones.
El flujo de SSO a fondo:
[caption id="" align=“alignnone” width=“1780”]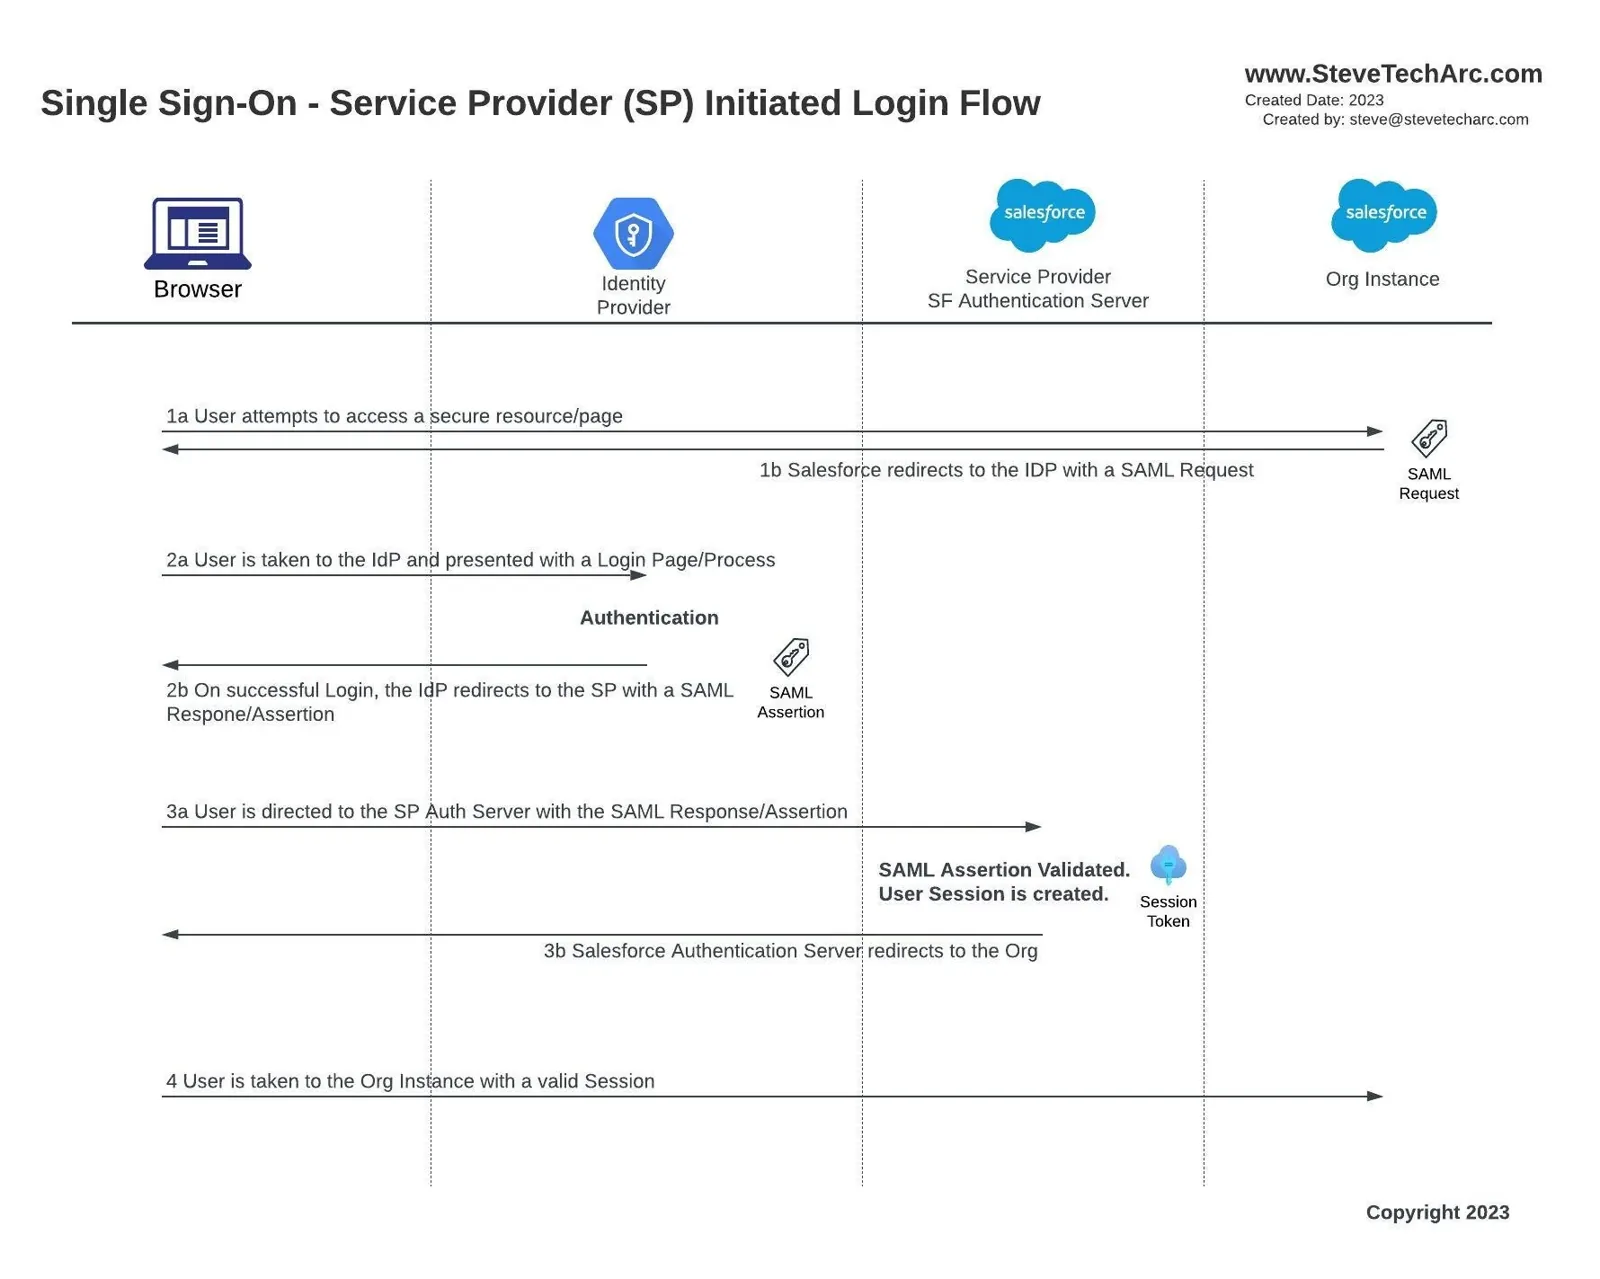 Flujo de inicio de sesión iniciado por el SP [/caption]
1a/1b Primer acceso del usuario: al empezar el día, un usuario puede intentar acceder a un recurso protegido de Salesforce. Si no ha iniciado sesión, Salesforce lo detecta y emite un comando de redirección.
2a El viaje al IDP: Salesforce redirige al usuario a su IDP. Aquí empieza el verdadero viaje: desde las pantallas de inicio de sesión tradicionales hasta métodos más avanzados como la autenticación multifactor.
2b El sello de aprobación del IDP: una vez verificada la identidad del usuario, el IDP arma y envía a Salesforce una aserción SAML que responde por el usuario.
3a/3b/4 La puerta de bienvenida de Salesforce: al recibir el visto bueno del IDP, Salesforce hace su propia validación y luego inicia una sesión. Para los usuarios, la experiencia es fluida: hacen clic en un enlace de Salesforce, pasan por la autenticación y listo, llegan a su página de Salesforce.
Para cerrar
Crear una experiencia fluida es un aspecto clave de este baile, el flujo iniciado por el proveedor de servicio. Quien va directo a Salesforce hace un breve desvío: se le lleva a una autenticación y, tras la validación, vuelve sin problemas a Salesforce.
Esta interacción armoniosa entre Salesforce, los IDP y los navegadores de los usuarios puede parecer compleja, pero está diseñada para equilibrar las medidas de seguridad con un acceso rápido para los usuarios.
Mantente atento: en próximos posts profundizaremos en aspectos más específicos, como el fascinante mundo de los deep links y los relay states. Para quienes disfrutan las demostraciones prácticas, estoy preparando videos detallados que muestran las configuraciones en entornos de org de Salesforce.
Para contenido como este y más, suscríbete al canal de YouTube @SteveTecharc. ¡Juntos recorramos el laberinto de la seguridad de Salesforce!
No te lo pierdas
¡Empieza con confianza tu camino en Salesforce Identity! Para más ideas y consejos, sigue atento aquí en www.SteveTechArc.com y en el canal de YouTube @SteveTechArc (opens in a new tab). Suscríbete y amplía tu comprensión de Salesforce Identity.
¡Ayudando a cambiar el mundo compartiendo conocimientos de integración con otros arquitectos y con quienes están en camino de serlo!
Transcripción hecha con ayuda de IA
¡Mantén la curiosidad y mantente seguro!
STA 3.4