
Säkerheten i Salesforce avtäckt: detaljerna i SAML-konfiguration och SSO-flöde
I Salesforce-världen kan det vara viktigt att förstå hur säkerhet och identitet fungerar med enkel inloggning (SSO). Låt oss dyka djupt ner i hur Salesforce samspelar när det fungerar som tjänsteleverantör under en extern identitetsleverantör (IDP), med fokus på de viktigaste konfigurationerna och flödena.
Konfigurationen i delar:
Webbläsarens avgörande roll: I vårt integrerade tekniska ekosystem är webbläsaren ingen passiv åskådare; den är en aktiv mellanhand som möjliggör säker kommunikation mellan IDP:n och Salesforce, tjänsteleverantören.
SAML-dialogerna: Kommunikationen i SSO bygger på att SAML-förfrågningar skickas till IDP:er. I gengäld väntar man sig deras SAML-intyg, som i grunden är digitala ”bevis” på autentisering.
Förtroende genom digitalt certifikat: För att samspelet ska bli säkert och betrott utbyter Salesforce och IDP:n ett digitalt certifikat. Det elektroniska handslaget är grunden för deras säkra relation.
Konfigurationen steg för steg:
[caption id="" align=“alignnone” width=“1780”]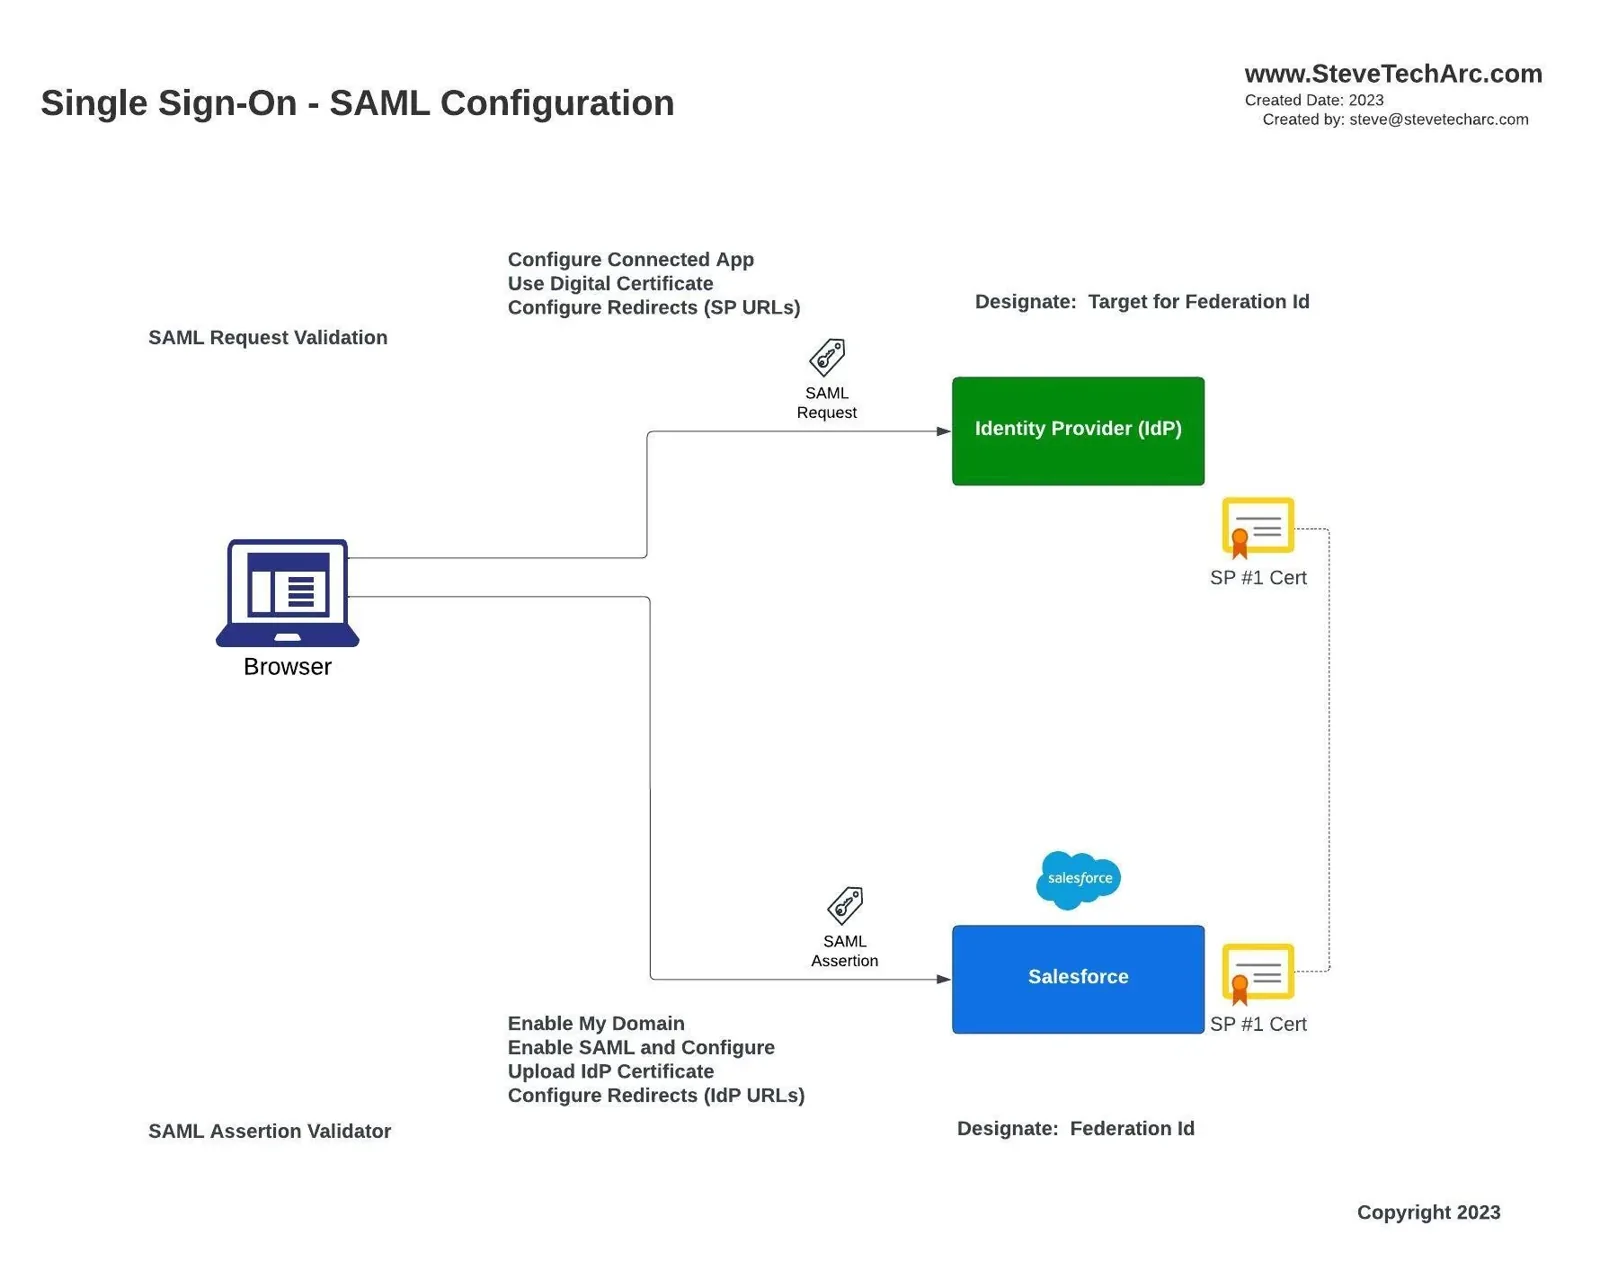 SAML-konfiguration [/caption]
På IDP:ns sida: Konfigurationen omfattar att sätta upp den anslutna appen, bestämma detaljerna för det digitala certifikatet och ange omdirigerings-URL:erna till tjänsteleverantören.
I Salesforce: Stegen sträcker sig från att se till att ”Min domän” är konfigurerad och att aktivera SAML, till det avgörande steget att ladda upp IDP:ns certifikat. Dessutom behöver omdirigeringarna tillbaka till IDP:n konfigureras.
Användarens identitet via federations-ID: Salesforce identifierar användare från IDP:n unikt genom ett federations-ID. Se det som en särskild etikett, som ett anställningsnummer eller en annan unik identifierare, som gör det lätt att identifiera användaren.
Djupdykning i SSO-flödet:
[caption id="" align=“alignnone” width=“1780”]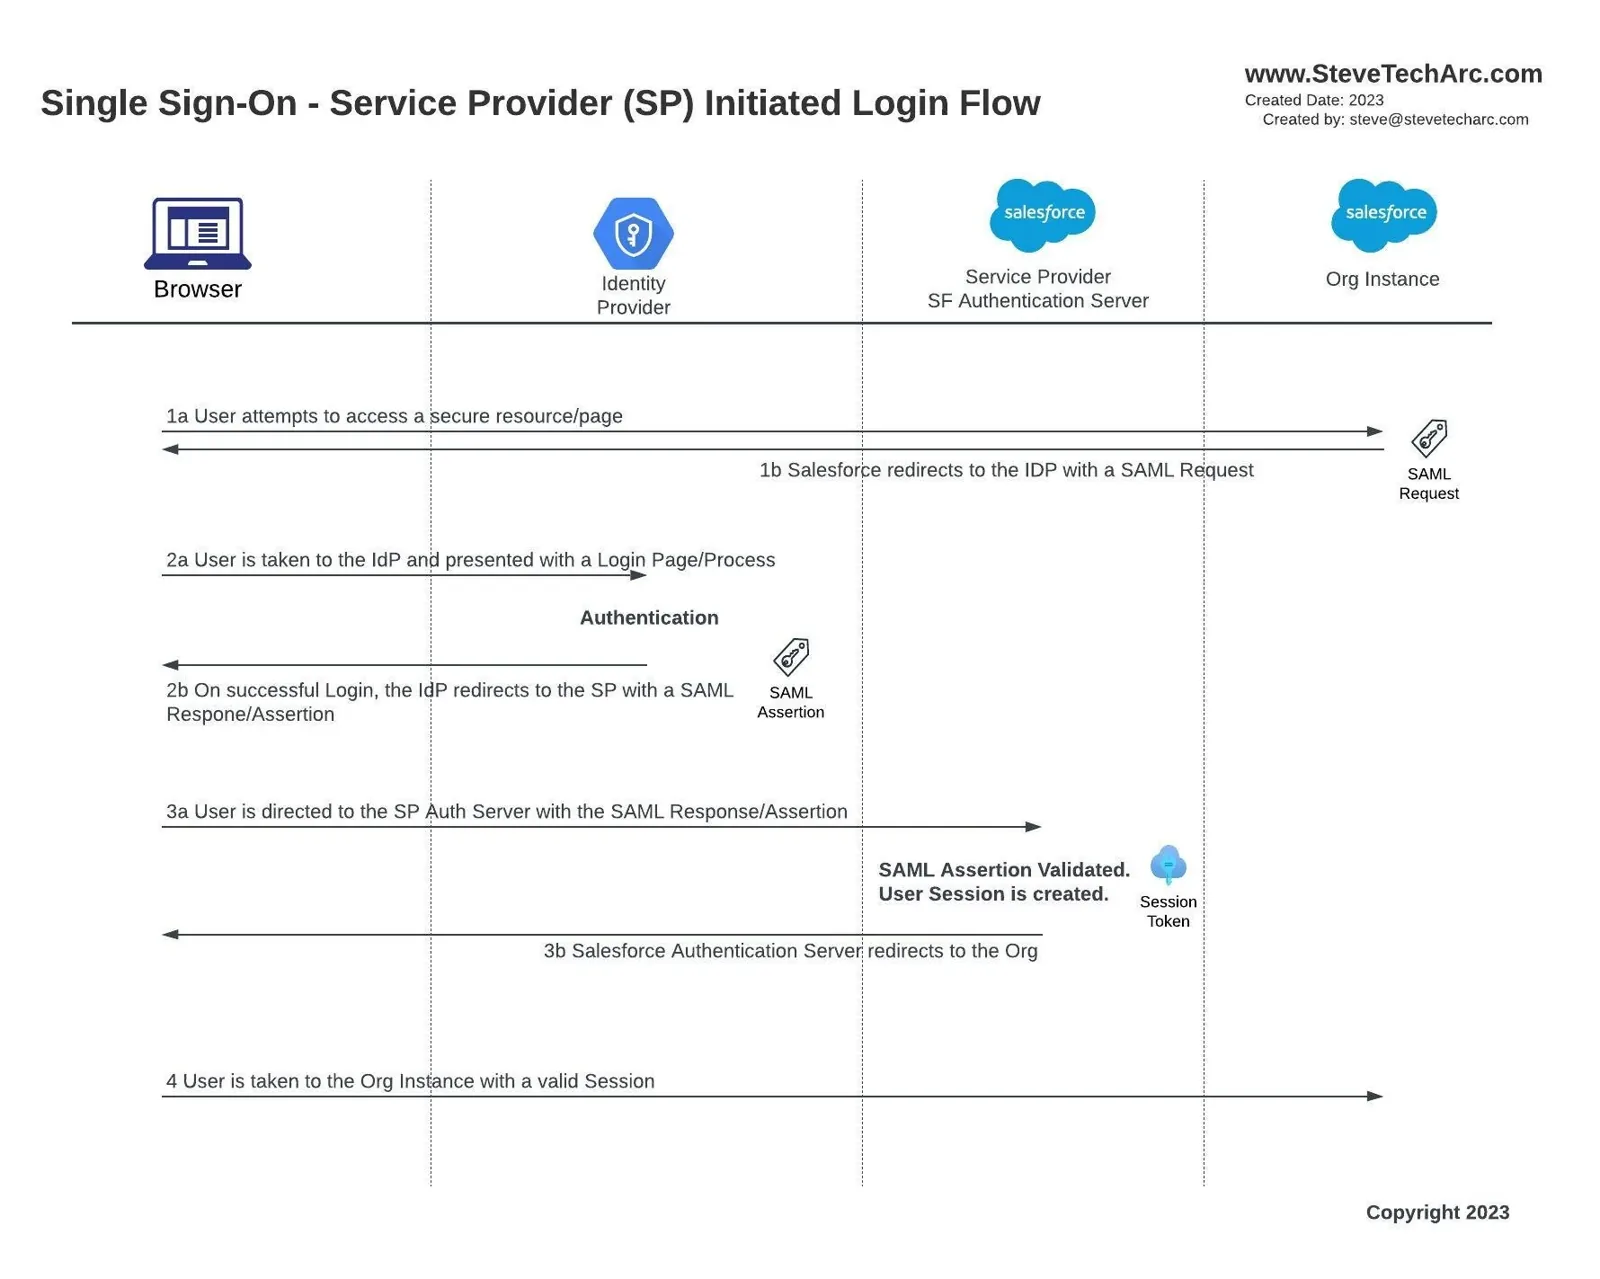 Inloggningsflöde som startas av SP [/caption]
1a/1b Användarens första åtkomst: När dagen börjar försöker användarna kanske nå en skyddad resurs i Salesforce. Om de inte är inloggade märker Salesforce det och skickar ett omdirigeringskommando.
2a Resan till IDP:n: Salesforce skickar användaren vidare till sin IDP. Här börjar den egentliga resan: från vanliga inloggningssidor till mer avancerade metoder som multifaktorautentisering.
2b IDP:ns godkännandestämpel: När användarens identitet är bekräftad skapar IDP:n ett SAML-intyg och skickar det till Salesforce, som en garanti för användaren.
3a/3b/4 Salesforce välkomnande dörr: När Salesforce får IDP:ns klartecken gör det sin egen validering och startar sedan en session. För användarna känns det smidigt: de klickar på en Salesforce-länk, autentiseras, och vips hamnar de på sin sida i Salesforce.
Sammanfattning
En smidig upplevelse är en nyckeldel i dansen kring Service Provider Initiated Flow (flödet som startas av tjänsteleverantören). Användare som går direkt till Salesforce gör en kort omväg: de följs till en autentisering och leds sedan, efter valideringen, smidigt tillbaka till Salesforce.
Det harmoniska samspelet mellan Salesforce, IDP:er och användarnas webbläsare kan verka invecklat, men det är utformat för att hitta en balans mellan säkerhetsåtgärder och snabb åtkomst för användarna.
Håll ögonen öppna när vi går djupare in på specialområden i kommande inlägg, som den spännande världen av djuplänkar och relay states. För dig som gillar praktiska demonstrationer gör jag detaljerade videor som visar konfigurationerna i Salesforce-orgar.
För sådant engagerande innehåll och mer, prenumerera på YouTube-kanalen @SteveTecharc. Tillsammans tar vi oss igenom labyrinten av säkerhet i Salesforce!
Håll utkik
Ge dig ut på din resa med Salesforce Identity med självförtroende! För fler insikter och tips, håll utkik här på www.SteveTechArc.com och på YouTube-kanalen @SteveTechArc (opens in a new tab). Prenumerera och fördjupa din förståelse av Salesforce Identity.
Vi hjälper till att förändra världen genom att dela integrationskunskap med andra arkitekter och med dem som är på väg att bli arkitekter!
Förbli nyfiken, förbli säker!
STA 3.4