
Salesforce-Sicherheit enthüllt: die Feinheiten der SAML-Konfiguration und des SSO-Flows
In der Welt von Salesforce kann es wichtig sein, die Mechanik von Sicherheit und Identität mit Single Sign-on (SSO) zu verstehen. Gehen wir tief in das Zusammenspiel, wenn Salesforce als Dienstanbieter unter einem externen Identitätsanbieter (IDP) arbeitet, und beleuchten die wichtigsten Konfigurationen und Abläufe.
Die Konfiguration im Überblick:
Die zentrale Rolle des Browsers: In unserem integrierten Technik-Ökosystem ist der Browser kein bloßer Betrachter, sondern ein aktiver Vermittler, der die sichere Kommunikation zwischen dem IDP und Salesforce, dem Dienstanbieter, ermöglicht.
SAML-Dialoge: Die Kommunikation beim SSO dreht sich darum, SAML-Anfragen an IDPs zu senden. Im Gegenzug erwartet Salesforce deren SAML-Assertions, im Grunde digitale „Nachweise“ der Authentifizierung.
Vertrauen durch ein digitales Zertifikat: Für sichere und vertrauenswürdige Interaktionen tauschen Salesforce und der IDP ein digitales Zertifikat aus. Dieser elektronische Handschlag ist das Fundament ihrer sicheren Beziehung.
Die Konfiguration Schritt für Schritt:
[caption id="" align=“alignnone” width=“1780”]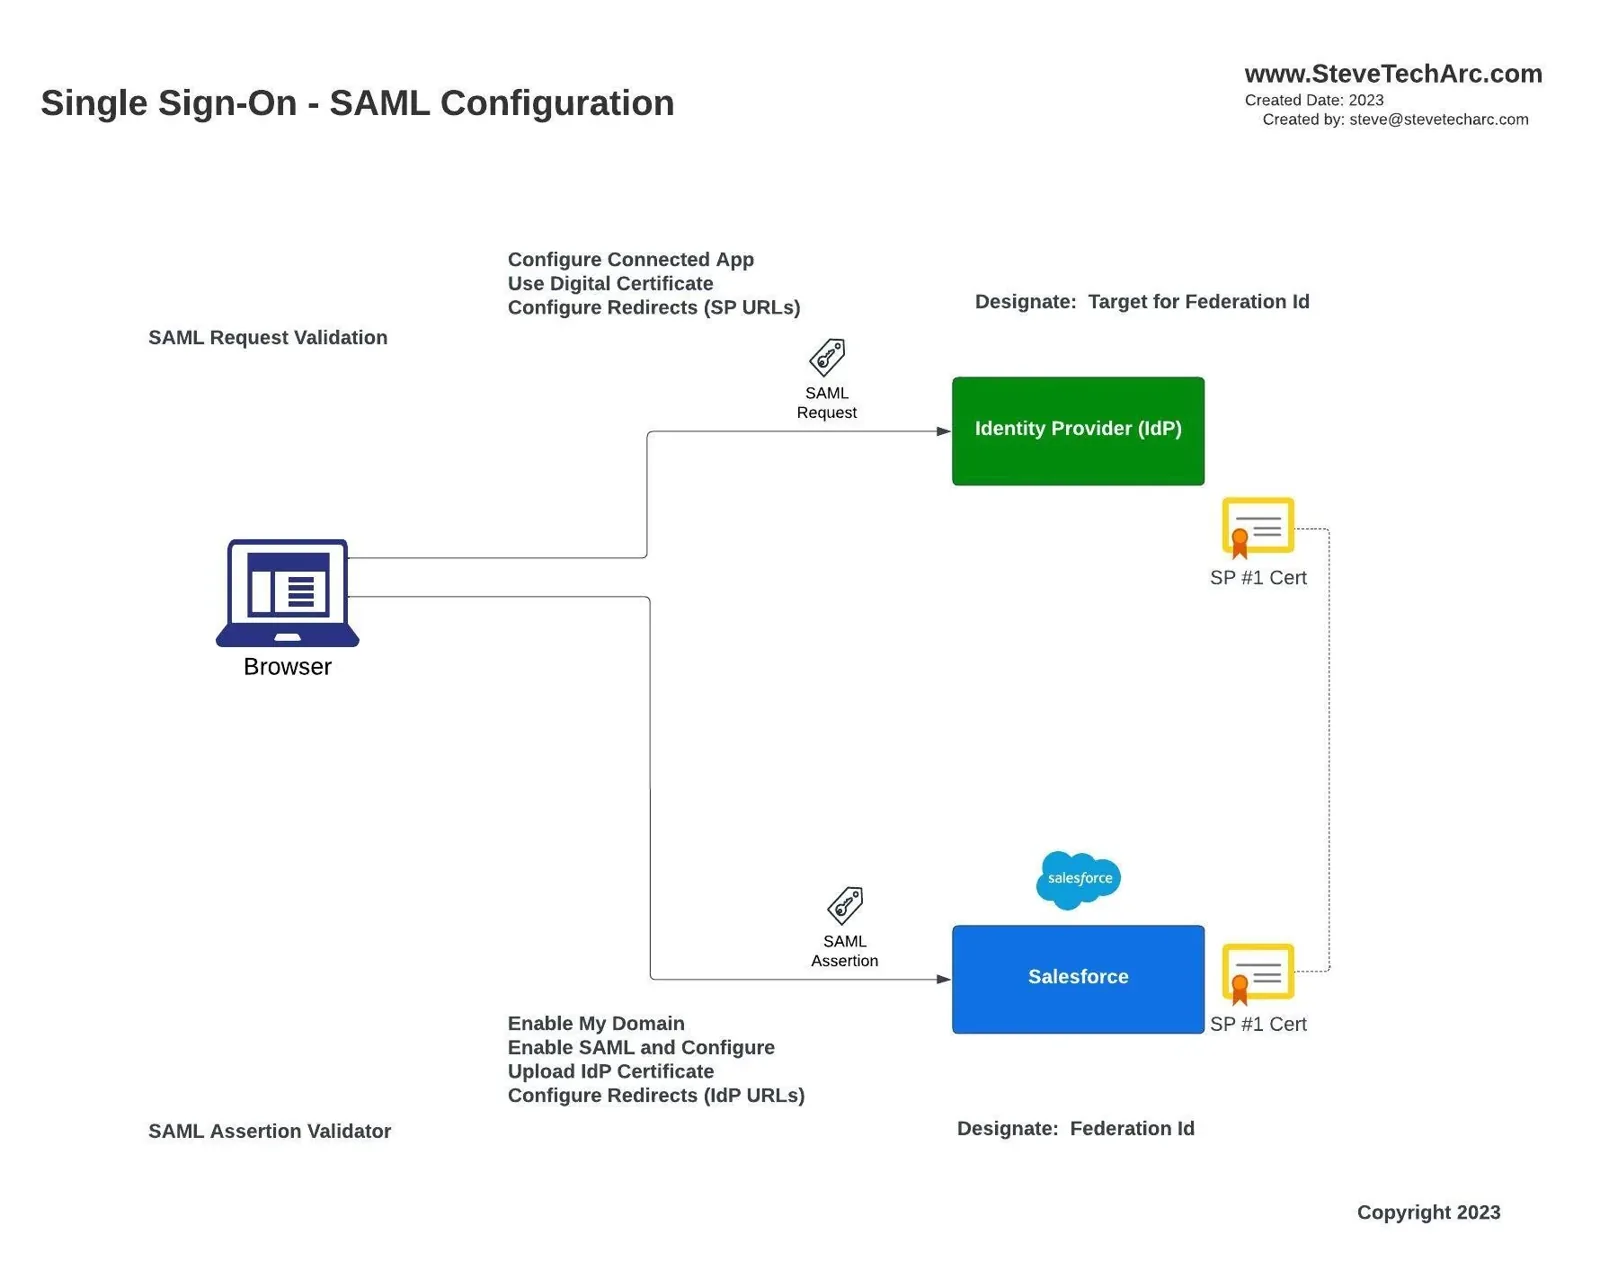 SAML-Konfiguration [/caption]
Auf der Seite des IDP: Dazu gehören das Einrichten der verbundenen App, das Festlegen der Details des digitalen Zertifikats und das Eintragen der Weiterleitungs-URLs zum Dienstanbieter.
In Salesforce: Die Schritte reichen von der Prüfung, ob „Meine Domäne“ konfiguriert ist, und dem Aktivieren von SAML bis zum entscheidenden Schritt, das Zertifikat des IDP hochzuladen. Außerdem müssen die Weiterleitungen zurück zum IDP konfiguriert werden.
Benutzeridentität über die Verbund-ID: Salesforce identifiziert Nutzende vom IDP eindeutig über eine Verbund-ID. Stellen Sie sich das als besondere Markierung vor, etwa eine Personalnummer oder eine andere eindeutige Kennung, die eine reibungslose Identifizierung ermöglicht.
Der SSO-Flow im Detail:
[caption id="" align=“alignnone” width=“1780”]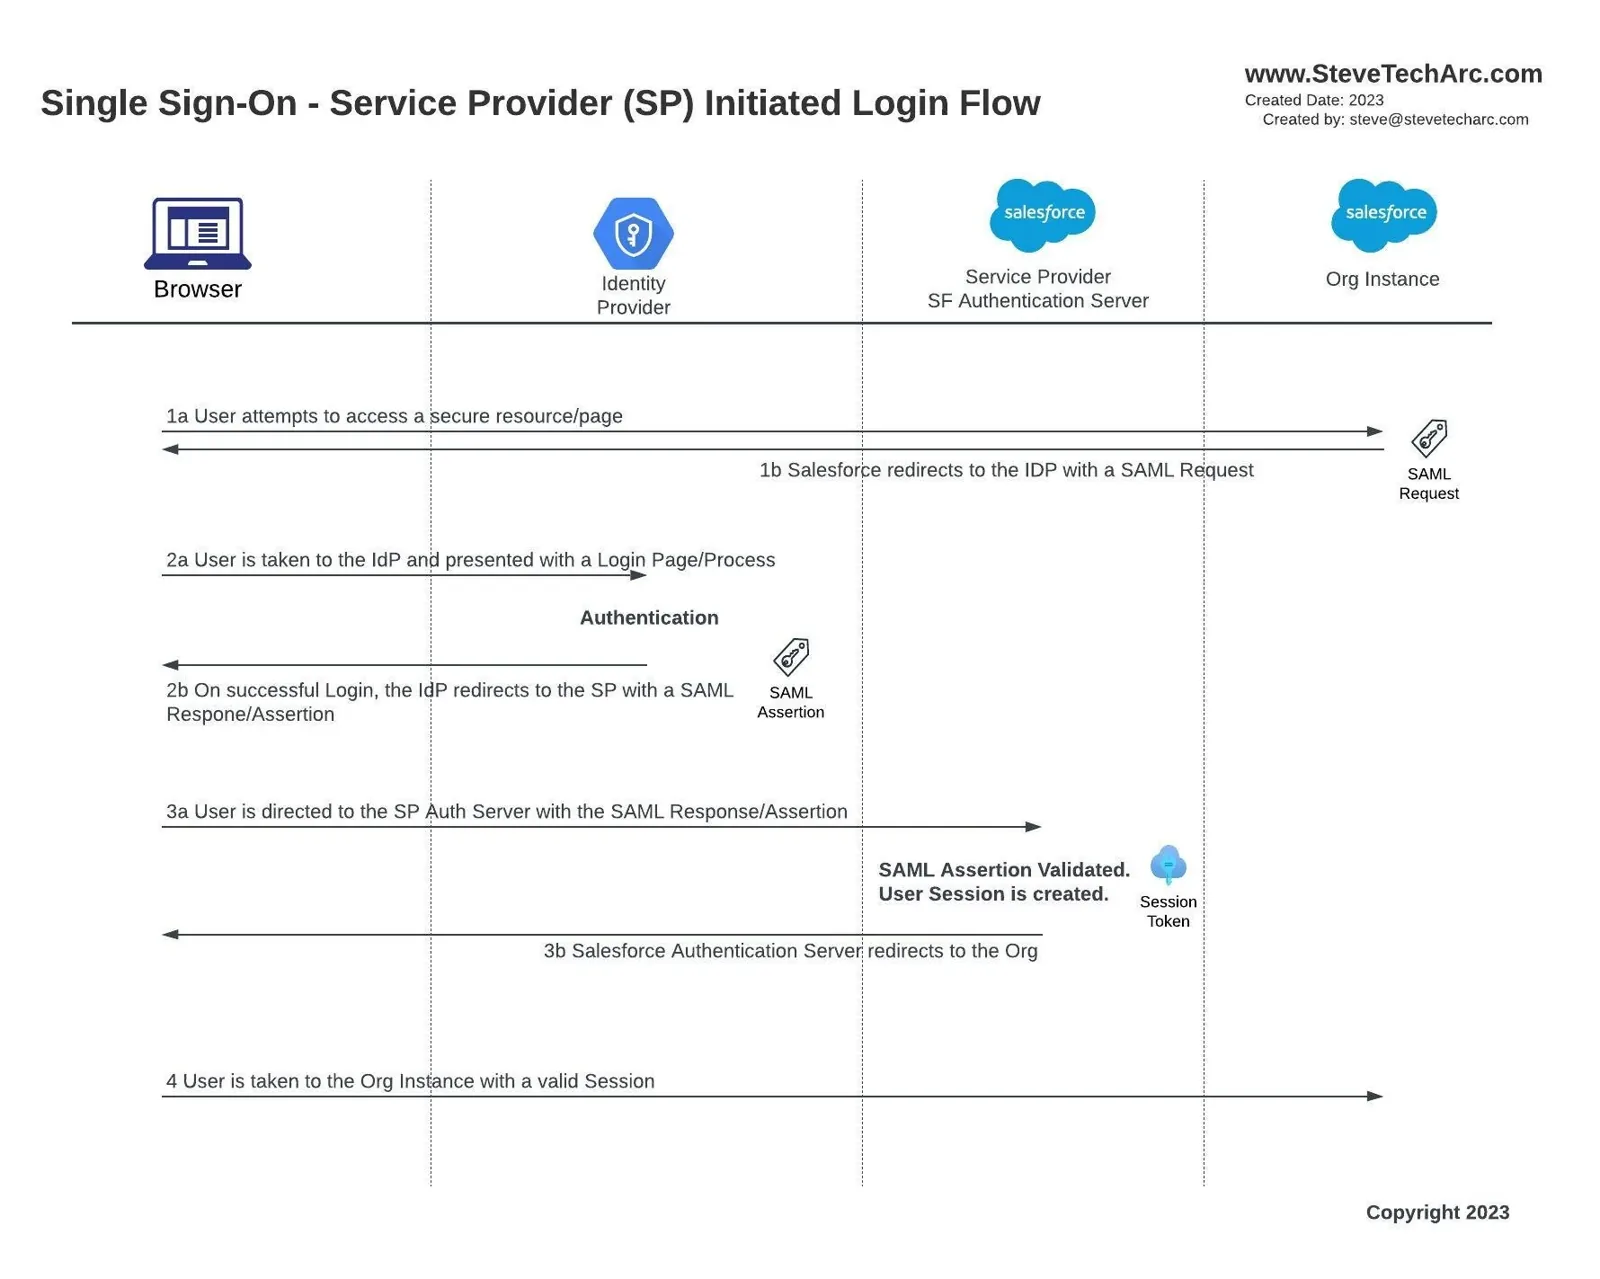 Vom SP ausgelöster Anmelde-Flow [/caption]
1a/1b Der erste Zugriff: Zu Beginn des Tages versucht eine Person vielleicht, auf eine geschützte Salesforce-Ressource zuzugreifen. Ist sie nicht angemeldet, erkennt Salesforce das und gibt einen Weiterleitungsbefehl aus.
2a Die Reise zum IDP: Salesforce leitet die Person zu ihrem IDP um. Hier beginnt die eigentliche Reise: von klassischen Anmeldeseiten bis zu fortgeschrittenen Methoden wie der Multi-Faktor-Authentifizierung.
2b Das Gütesiegel des IDP: Ist die Identität bestätigt, erstellt der IDP eine SAML-Assertion und sendet sie an Salesforce, um für die Person zu bürgen.
3a/3b/4 Die offene Tür von Salesforce: Nach dem Okay des IDP prüft Salesforce selbst und startet dann eine Sitzung. Für Nutzende fühlt sich das nahtlos an: Sie klicken auf einen Salesforce-Link, werden authentifiziert, und schon landen sie auf ihrer Salesforce-Seite.
Zum Abschluss
Eine nahtlose Erfahrung zu schaffen, ist ein Kernpunkt dieses Tanzes, des vom Dienstanbieter ausgelösten Flows. Wer direkt zu Salesforce geht, macht einen kurzen Umweg: Man wird zur Authentifizierung geleitet und nach der Prüfung reibungslos zurück zu Salesforce geführt.
Dieses harmonische Zusammenspiel von Salesforce, IDPs und den Browsern der Nutzenden wirkt vielleicht komplex, ist aber darauf ausgelegt, Sicherheitsmaßnahmen und schnellen Zugriff ins Gleichgewicht zu bringen.
Bleiben Sie dran: In künftigen Beiträgen gehen wir auf speziellere Aspekte ein, etwa die spannende Welt der Deep Links und Relay States. Für alle, die praktische Demos mögen, erstelle ich ausführliche Videos, die Konfigurationen in Salesforce-Org-Umgebungen zeigen.
Für solche Inhalte und mehr abonnieren Sie den YouTube-Kanal @SteveTecharc. Gemeinsam finden wir den Weg durch das Labyrinth der Salesforce-Sicherheit!
Bleiben Sie dran
Starten Sie mit Zuversicht in Ihre Salesforce-Identity-Reise! Weitere Einblicke und Tipps gibt es hier auf www.SteveTechArc.com und auf dem YouTube-Kanal @SteveTechArc (opens in a new tab). Abonnieren Sie und vertiefen Sie Ihr Verständnis von Salesforce Identity.
Die Welt ein Stück verändern, indem ich Wissen über Integration mit anderen Architekt:innen und allen auf dem Weg dorthin teile!
Transkript mit Unterstützung von KI
Bleiben Sie neugierig, bleiben Sie sicher!
STA 3.4