
揭开 Salesforce 安全的面纱:SAML 配置和 SSO 流程的细节
在 Salesforce 的领域中,理解借助单点登录(SSO)实现安全和身份的机制可能很重要。我们来深入探讨 Salesforce 在外部身份提供商(IDP)之下作为服务提供商运行时的互动,重点介绍关键的配置和流程。
配置拆解:
**浏览器的关键角色:**在我们集成的技术生态系统中,浏览器不只是一个查看工具;它是一个主动的中介,促成 IDP 与服务提供商 Salesforce 之间的安全通信。
**穿行于 SAML 对话:**SSO 的通信方式围绕着向 IDP 发出 SAML 请求展开。作为回应,它等待 IDP 的 SAML 断言,这些断言本质上就是认证的数字“证明”。
**通过数字证书建立信任:**为了确保交互安全可信,Salesforce 和 IDP 交换一份数字证书。这次电子握手是它们安全关系的基石。
分步配置:
[caption id="" align=“alignnone” width=“1780”]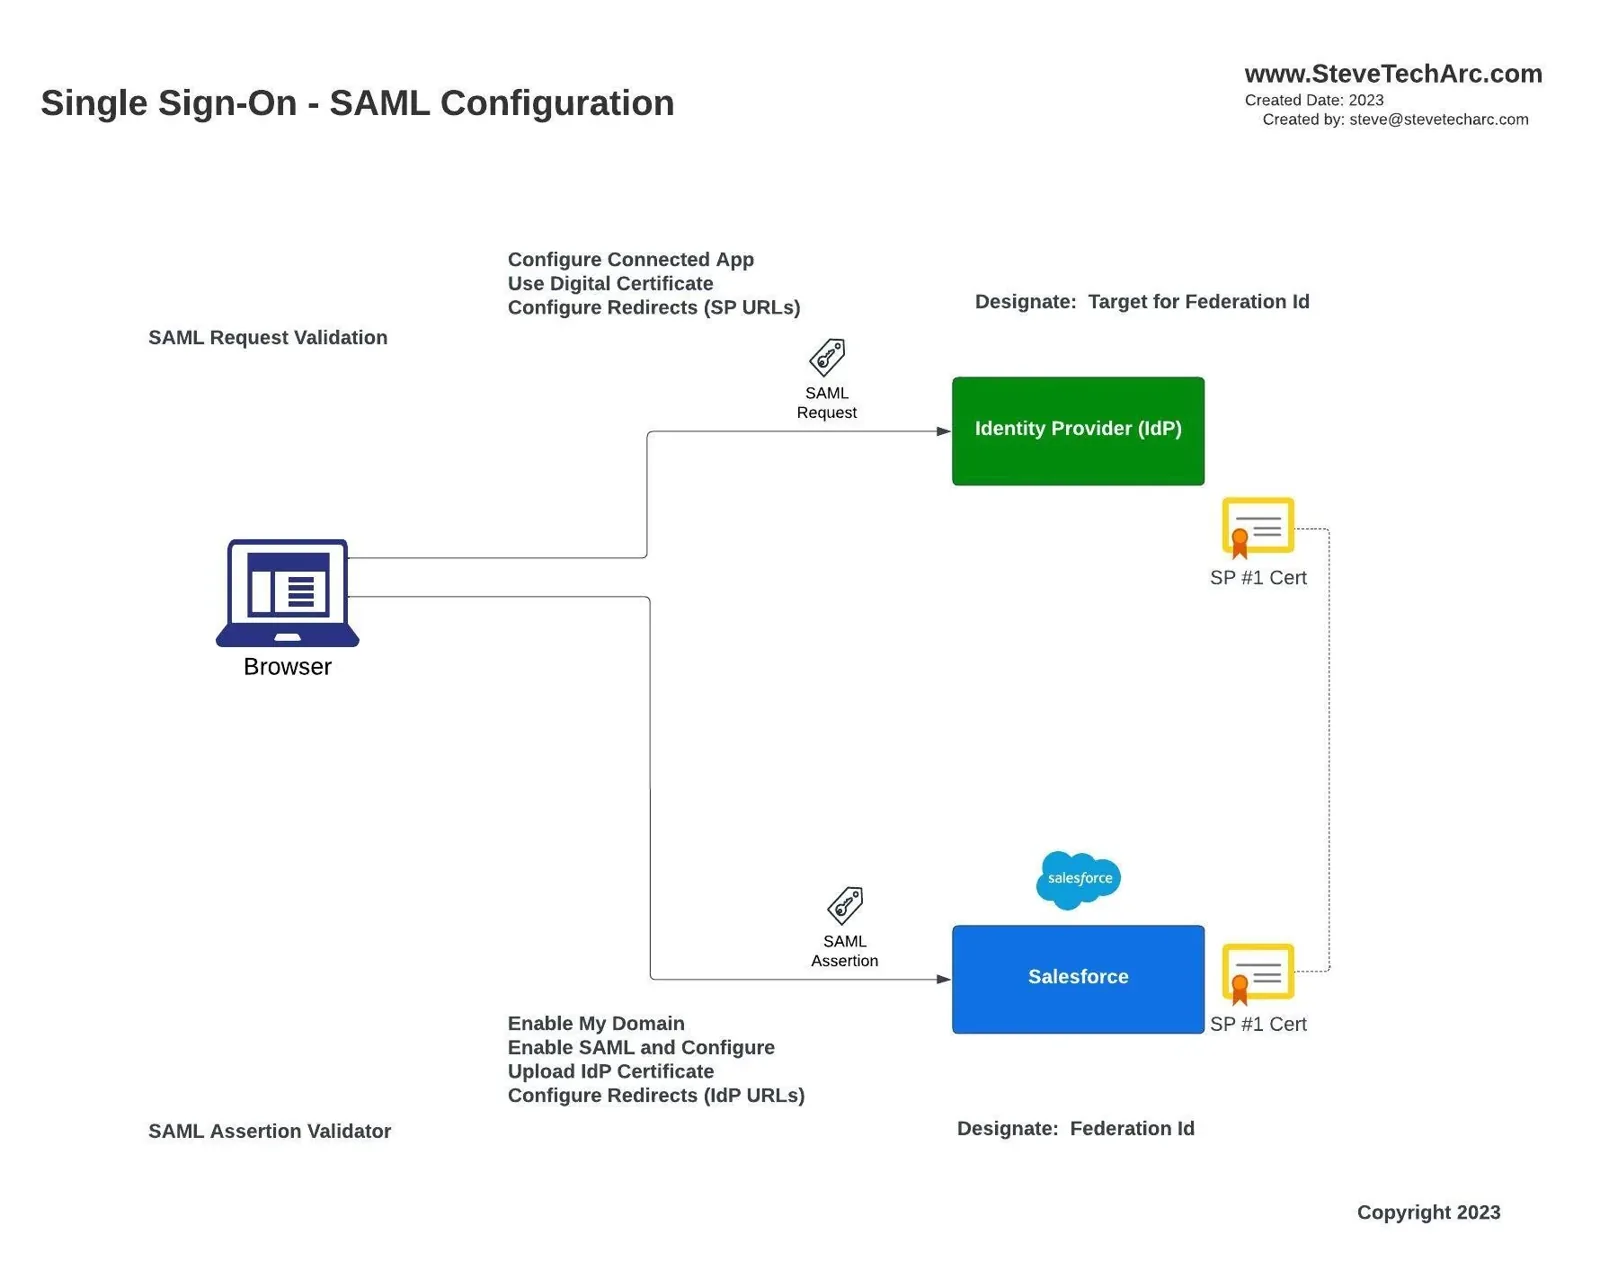 SAML 配置 [/caption]
**在 IDP 一侧:**配置包括设置连接的应用、确定数字证书的细节,以及填写通往服务提供商的重定向 URL 路径。
**在 Salesforce 一侧:**步骤从确保“我的域”已配置、启用 SAML,到上传 IDP 证书这一关键步骤。此外,配置回到 IDP 的重定向也必不可少。
**通过联合 ID 识别用户身份:**Salesforce 通过联合 ID 唯一识别来自 IDP 的用户。可以把它想象成一个特殊的标签,就像员工编号或其他唯一标识符,有助于顺畅地识别用户。
深入 SSO 流程:
[caption id="" align=“alignnone” width=“1780”]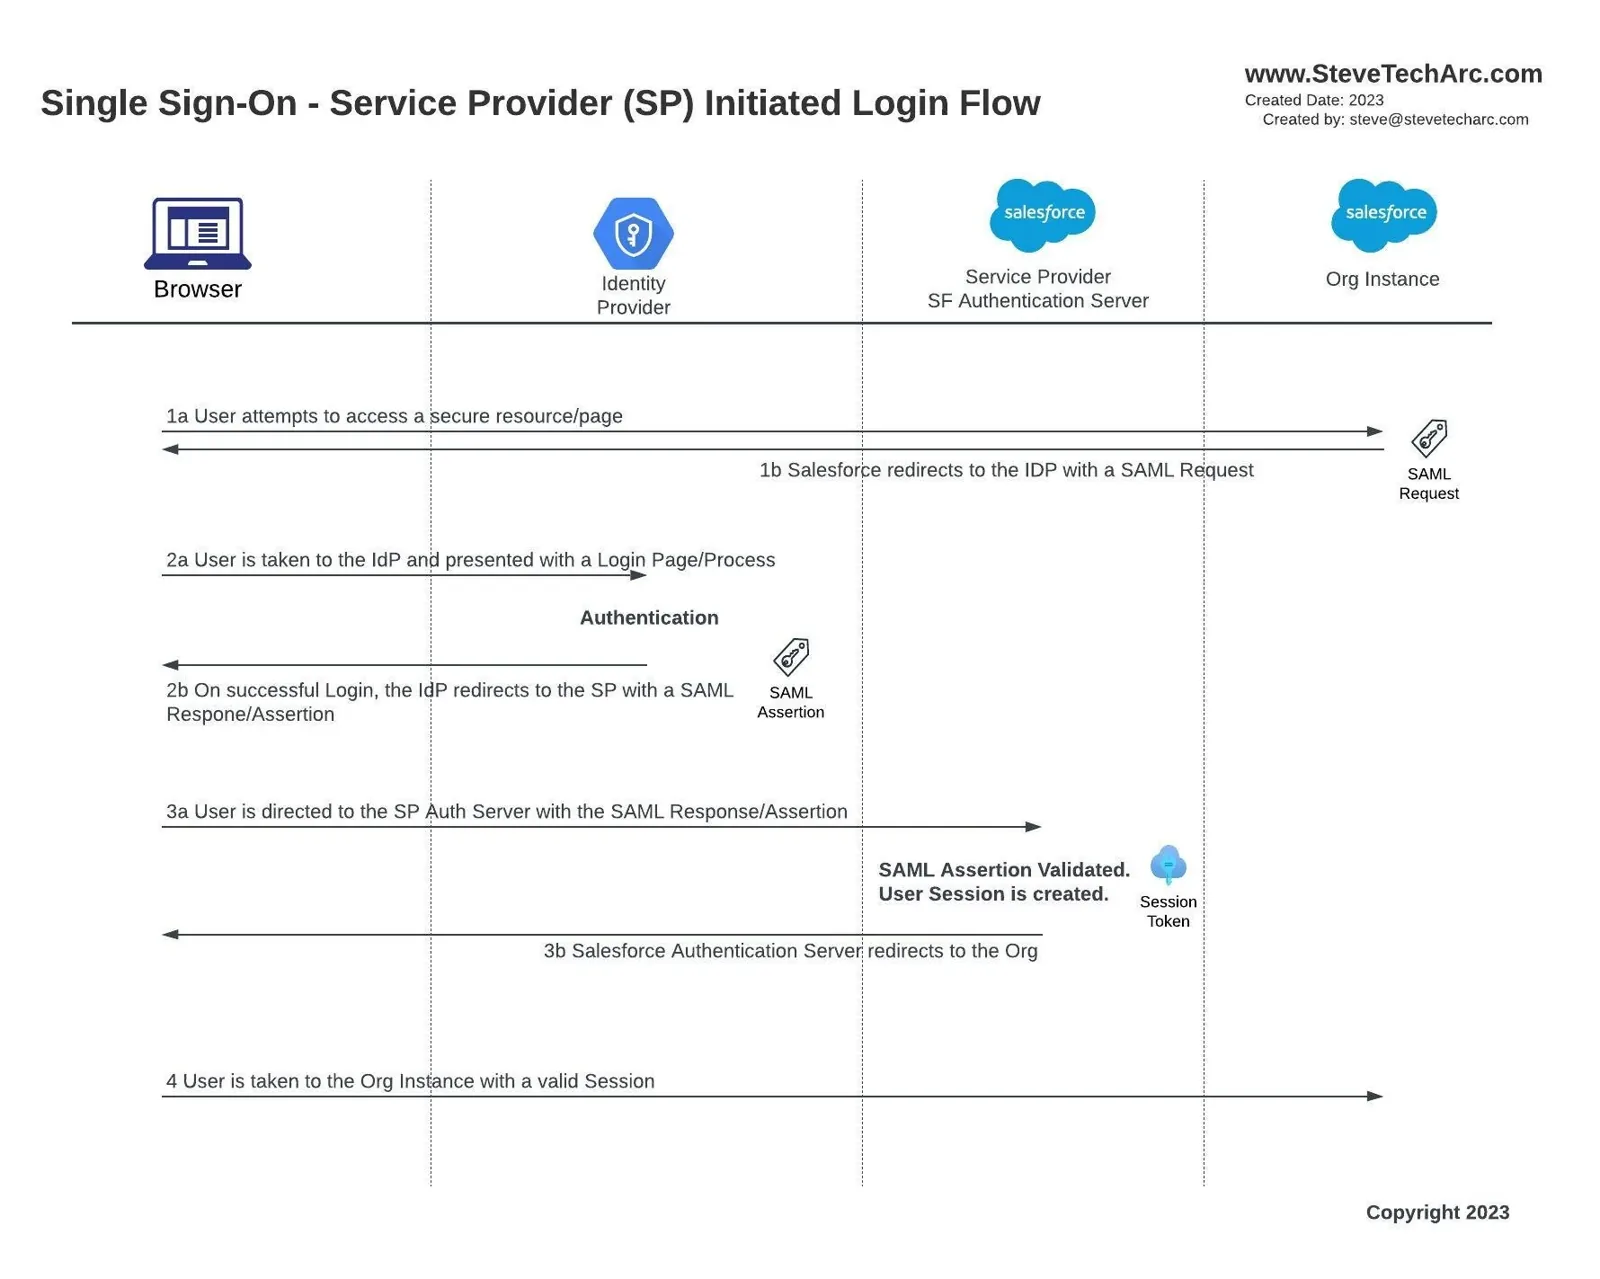 由 SP 发起的登录流程 [/caption]
**1a/1b 用户的初次访问:**一天开始时,用户可能会尝试访问一个受保护的 Salesforce 资源。如果没有登录,Salesforce 会识别出来,并发出一条重定向命令。
**2a 前往 IDP 的旅程:**Salesforce 把用户转到他们的 IDP。真正的旅程从这里开始:从传统的登录界面,到多重身份验证这样更高级的方法。
**2b IDP 的认可印章:**一旦用户的身份得到验证,IDP 就生成并发送一个 SAML 断言给 Salesforce,为这个用户担保。
**3a/3b/4 Salesforce 的欢迎之门:**收到 IDP 的认可后,Salesforce 进行自己的验证,然后启动一个会话。对用户来说,体验是无缝的:他们点击一个 Salesforce 链接,经过认证,然后就被带到了自己的 Salesforce 页面。
总结
营造无缝的体验,是服务提供商发起流程这场舞蹈的关键所在。在这里,直接前往 Salesforce 的用户会经历一次短暂的绕行:他们被引导去认证,验证通过后,又被顺利地带回 Salesforce。
Salesforce、IDP 和用户浏览器之间这种和谐的互动看起来也许很复杂,但它的设计目的,是在安全措施和确保用户快速访问之间取得平衡。
请留意,我们会在今后的文章中深入更专门的方面,比如深度链接和中继状态这个有趣的领域。对于喜欢实际演示的人,我正在制作详细的视频,展示在 Salesforce org 环境中的配置。
想看更多这样引人入胜的内容,请订阅 YouTube 频道 @SteveTecharc。让我们一起穿行于 Salesforce 安全的迷宫!
敬请关注
满怀信心地开启你的 Salesforce 身份之旅吧!想获得更多见解和技巧,请继续关注 www.SteveTechArc.com 和 YouTube 频道 @SteveTechArc (opens in a new tab)。订阅,加深你对 Salesforce 身份的理解。
与架构师同行以及正走在架构师之路上的人分享集成知识,一起改变世界!
保持好奇,保持安全!
STA 3.4