
La sécurité Salesforce dévoilée : les subtilités de la configuration SAML et du flux SSO
Dans l’univers Salesforce, comprendre les mécanismes de la sécurité et de l’identité avec l’authentification unique (SSO) peut être important. Plongeons au cœur des échanges de Salesforce lorsqu’il agit comme fournisseur de services sous un fournisseur d’identité (IDP) externe, en soulignant les configurations et les flux clés.
La configuration en détail :
Le rôle central du navigateur : dans notre écosystème technique intégré, le navigateur n’est pas un simple afficheur ; c’est un intermédiaire actif qui facilite la communication sécurisée entre l’IDP et Salesforce, le fournisseur de services.
Les dialogues SAML : la communication du SSO repose sur l’envoi de requêtes SAML aux IDP. En retour, il attend leurs assertions SAML, qui sont en somme des « preuves » numériques d’authentification.
La confiance par le certificat numérique : pour des échanges sûrs et de confiance, Salesforce et l’IDP échangent un certificat numérique. Cette poignée de main électronique est le socle de leur relation sécurisée.
La configuration étape par étape :
[caption id="" align=“alignnone” width=“1780”]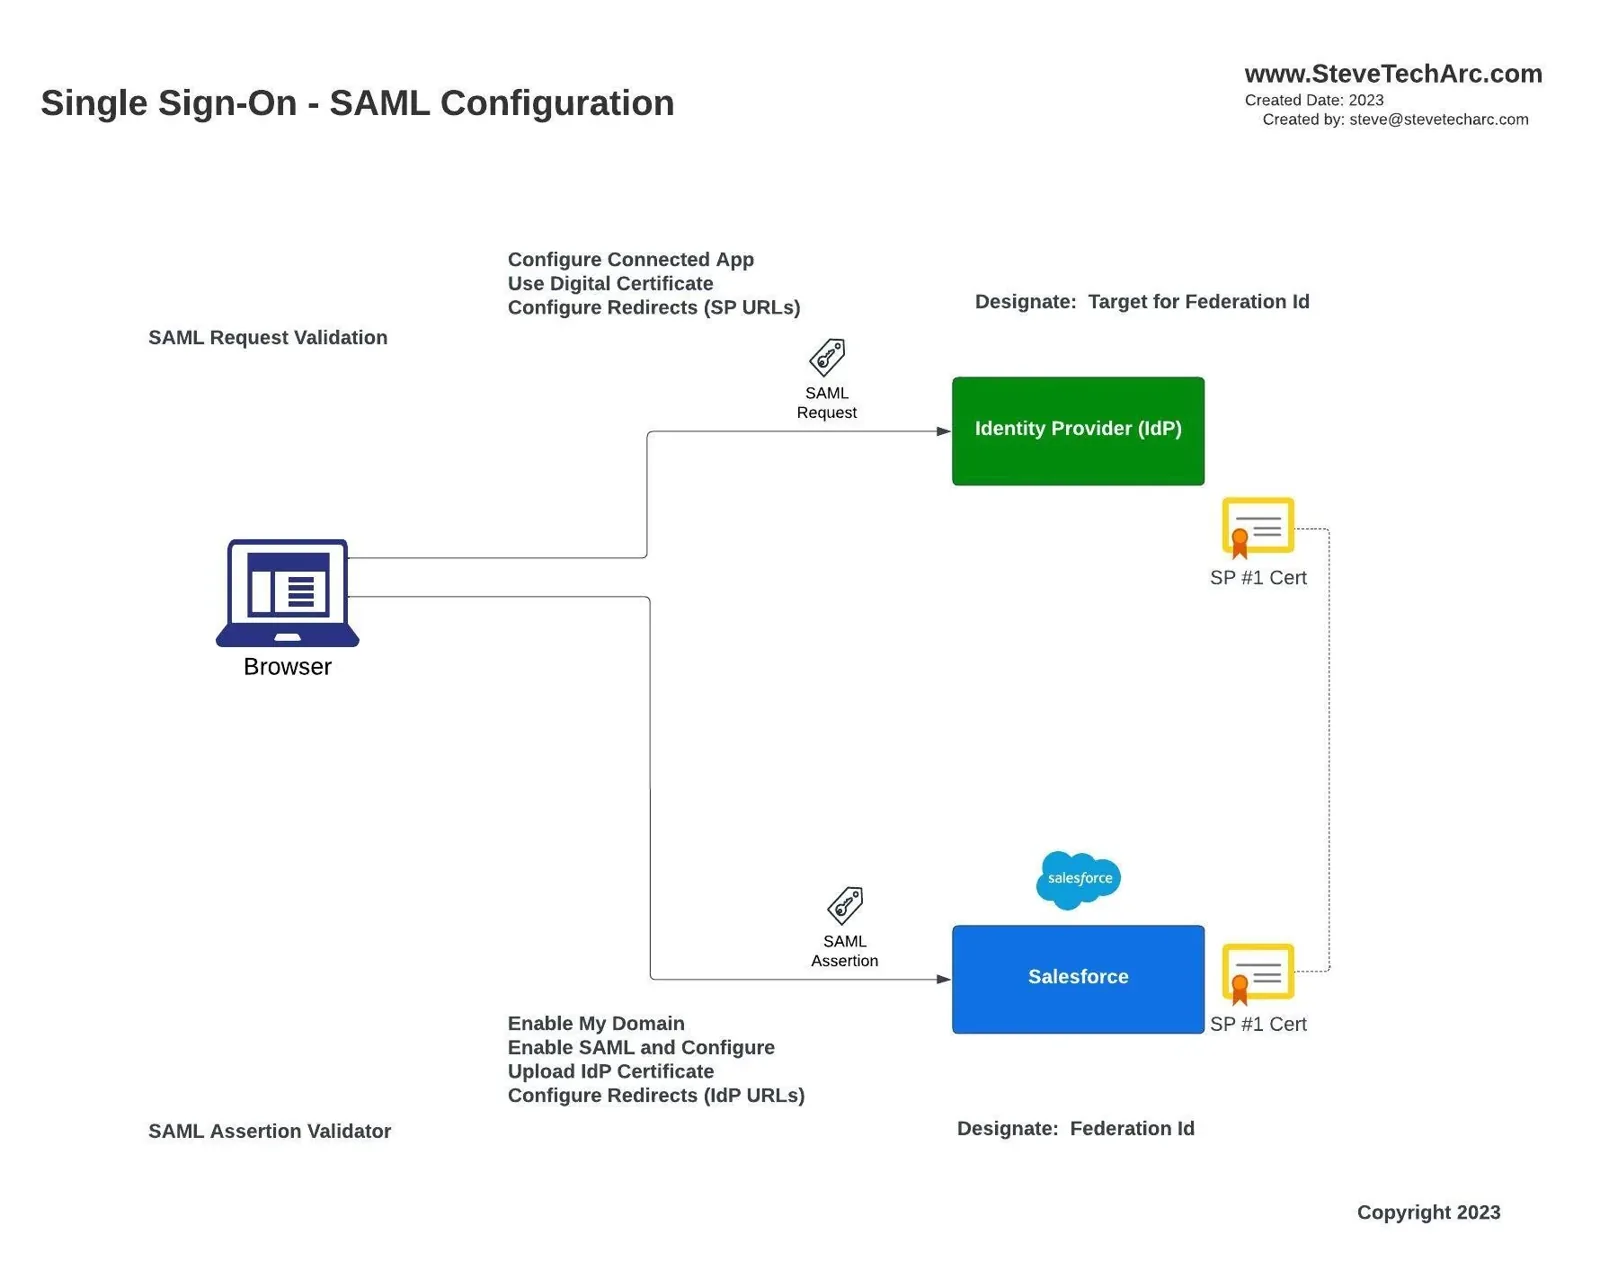 Configuration SAML [/caption]
Côté IDP : la configuration comprend la mise en place de l’application connectée, le choix des détails du certificat numérique et la saisie des URL de redirection vers le fournisseur de services.
Côté Salesforce : les étapes vont de la vérification de la configuration de « Mon domaine » et de l’activation de SAML jusqu’à l’étape cruciale du téléversement du certificat de l’IDP. Il faut aussi configurer les redirections vers l’IDP.
L’identité via l’ID de fédération : Salesforce identifie de façon unique les utilisateurs venant de l’IDP grâce à un ID de fédération. Voyez-le comme une étiquette spéciale, un numéro d’employé ou un autre identifiant unique, qui facilite l’identification des utilisateurs.
Plongée dans le flux SSO :
[caption id="" align=“alignnone” width=“1780”]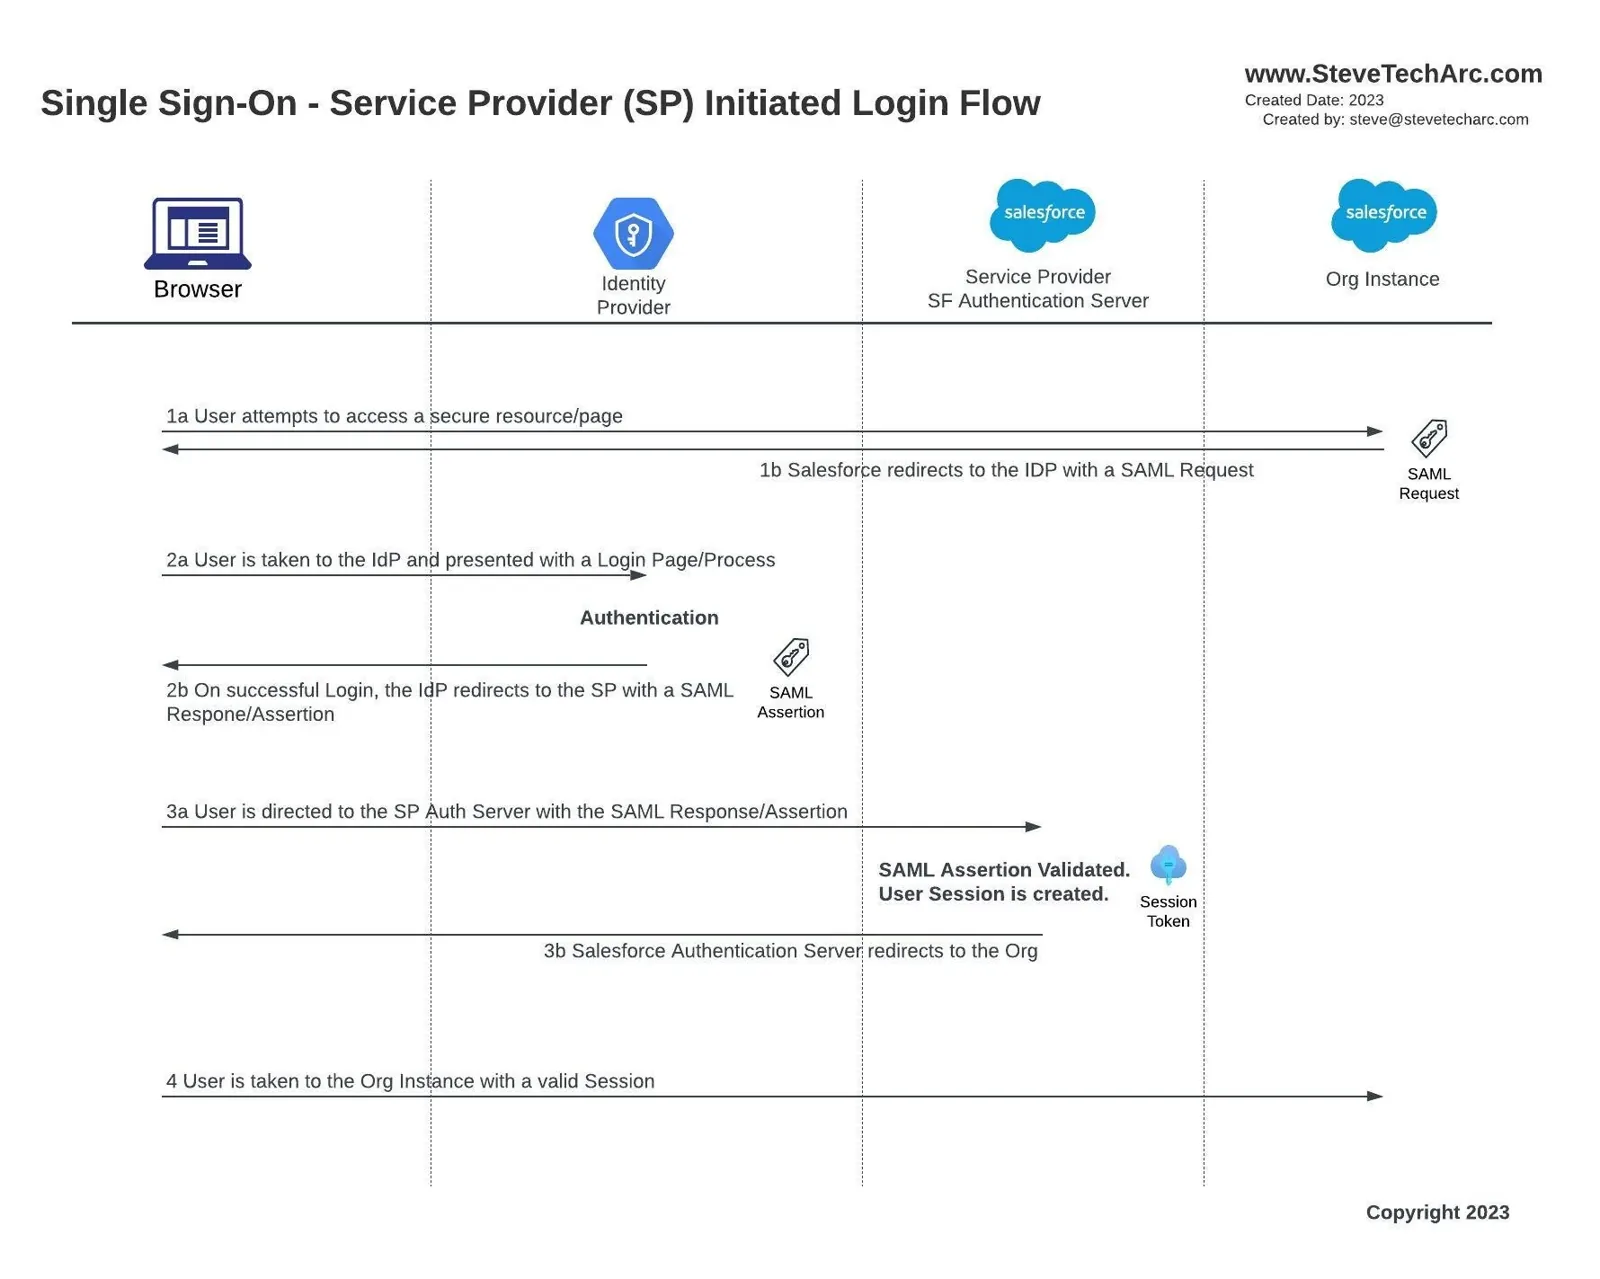 Flux de connexion initié par le SP [/caption]
1a/1b Premier accès de l’utilisateur : en début de journée, un utilisateur peut tenter d’accéder à une ressource Salesforce protégée. S’il n’est pas connecté, Salesforce le détecte et envoie une commande de redirection.
2a Le voyage vers l’IDP : Salesforce redirige l’utilisateur vers son IDP. C’est là que le vrai voyage commence : des écrans de connexion classiques jusqu’à des méthodes plus avancées comme l’authentification multifacteur.
2b Le sceau d’approbation de l’IDP : une fois l’identité de l’utilisateur vérifiée, l’IDP rédige et envoie à Salesforce une assertion SAML qui se porte garante de l’utilisateur.
3a/3b/4 La porte d’accueil de Salesforce : après le feu vert de l’IDP, Salesforce effectue sa propre validation, puis ouvre une session. Pour l’utilisateur, tout semble fluide : il clique sur un lien Salesforce, s’authentifie, et le voilà sur sa page Salesforce.
En résumé
Créer une expérience fluide est un aspect clé de cette danse qu’est le flux initié par le fournisseur de services. L’utilisateur qui va directement sur Salesforce fait un bref détour : il est conduit vers une authentification puis, une fois validé, ramené en douceur vers Salesforce.
Cette interaction harmonieuse entre Salesforce, les IDP et les navigateurs des utilisateurs peut sembler complexe, mais elle est conçue pour équilibrer les mesures de sécurité et un accès rapide pour les utilisateurs.
Restez à l’affût : dans de prochains articles, nous approfondirons des aspects plus pointus, comme le monde fascinant des liens profonds et des relay states. Pour celles et ceux qui aiment les démonstrations pratiques, je prépare des vidéos détaillées qui montrent les configurations dans des environnements d’org Salesforce.
Pour ce genre de contenu et bien plus, abonnez-vous à la chaîne YouTube @SteveTecharc. Ensemble, parcourons le labyrinthe de la sécurité Salesforce !
Restez à l’écoute
Lancez-vous avec confiance dans votre parcours Salesforce Identity ! Pour plus d’idées et de conseils, restez à l’écoute ici sur www.SteveTechArc.com et sur la chaîne YouTube @SteveTechArc (opens in a new tab). Abonnez-vous et approfondissez votre compréhension de Salesforce Identity.
Contribuer à changer le monde en partageant des connaissances sur l’intégration avec d’autres architectes et avec celles et ceux qui sont en chemin pour le devenir !
Transcription réalisée avec l’aide de l’IA
Restez curieux, restez en sécurité !
STA 3.4