
Desvendando a segurança no Salesforce: os detalhes da configuração SAML e do fluxo de SSO
No universo Salesforce, entender a mecânica de segurança e identidade com single sign-on (SSO) pode ser importante. Vamos a fundo na interação do Salesforce quando ele atua como provedor de serviço sob um provedor de identidade (IDP) externo, destacando as principais configurações e fluxos.
A configuração em detalhes:
O papel central do navegador: no nosso ecossistema técnico integrado, o navegador não é um mero visualizador; é um intermediário ativo, que viabiliza a comunicação segura entre o IDP e o Salesforce, o provedor de serviço.
Os diálogos SAML: a comunicação do SSO gira em torno de enviar solicitações SAML aos IDPs. Em troca, espera as asserções SAML deles, que são, no fundo, “provas” digitais de autenticação.
Confiança pelo certificado digital: para interações seguras e confiáveis, o Salesforce e o IDP trocam um certificado digital. Esse aperto de mão eletrônico é a base da relação segura entre eles.
A configuração passo a passo:
[caption id="" align=“alignnone” width=“1780”]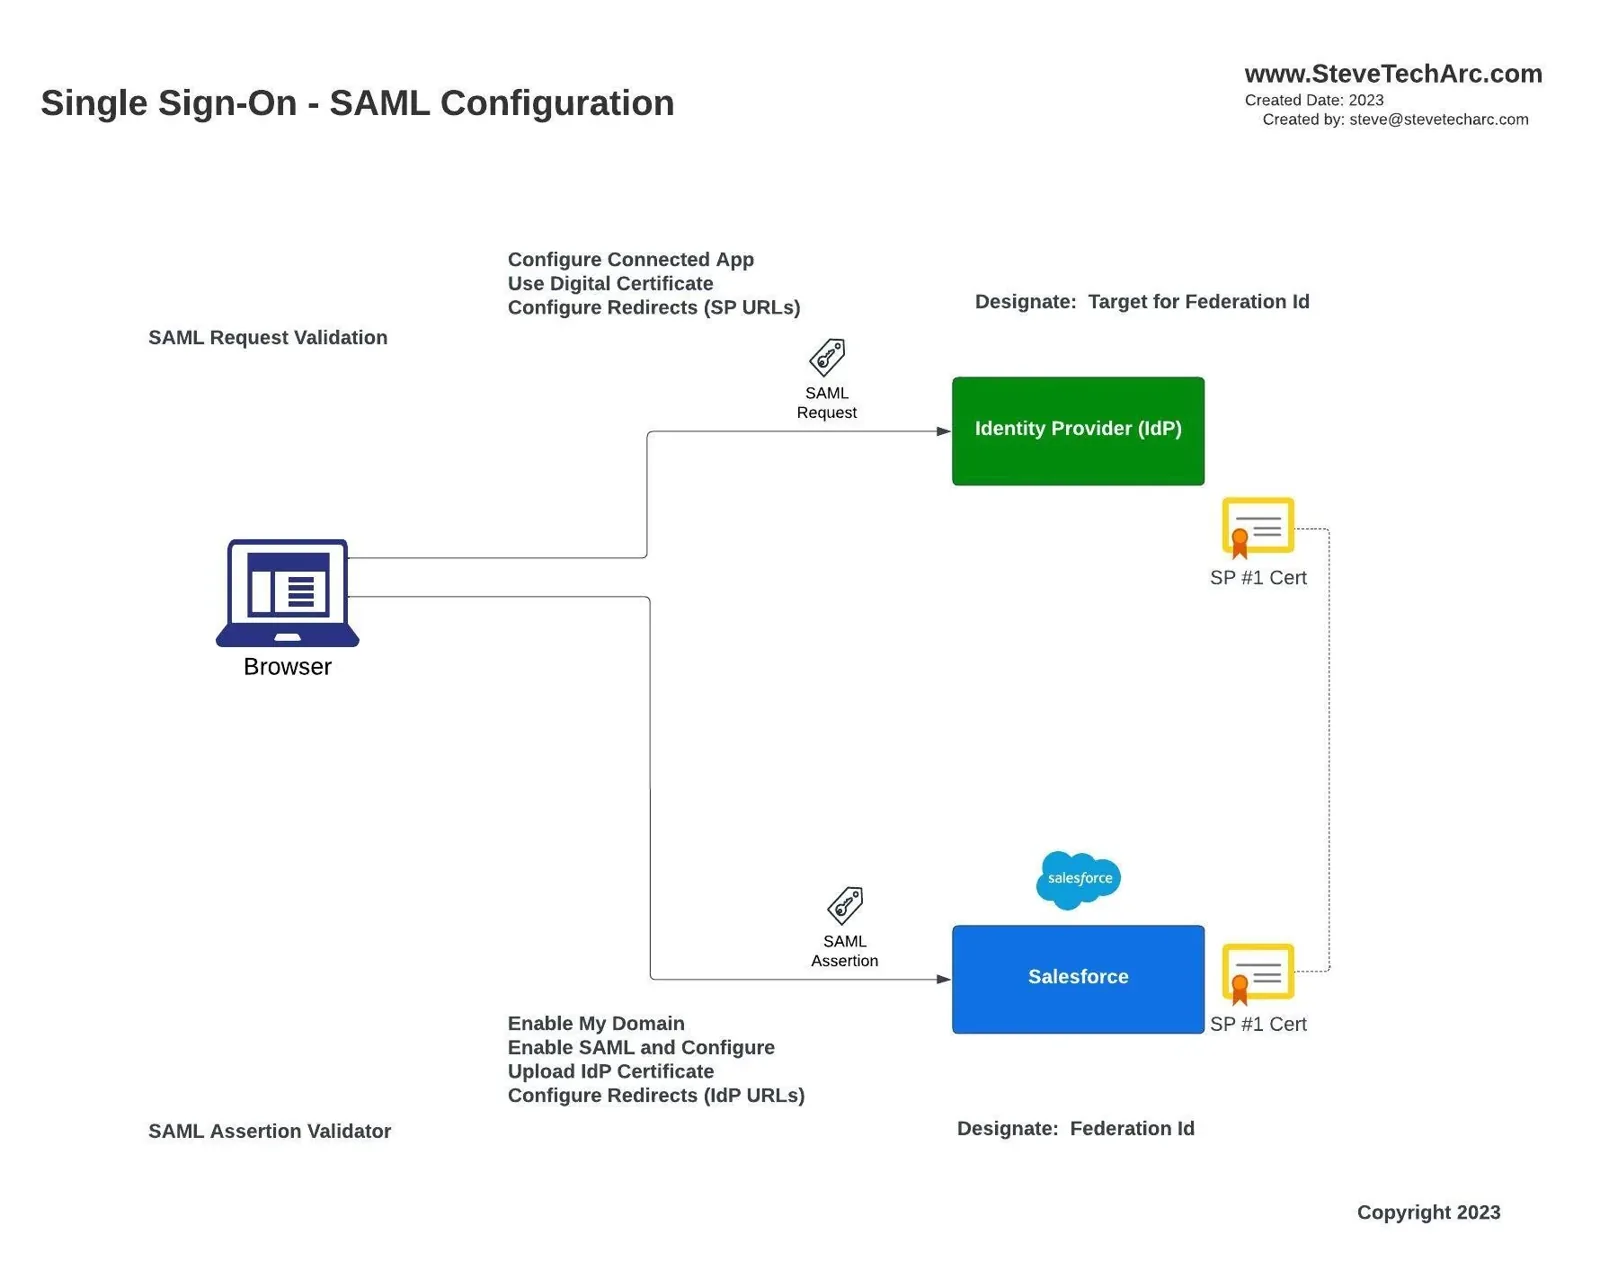 Configuração SAML [/caption]
No lado do IDP: a configuração inclui montar o aplicativo conectado, definir os detalhes do certificado digital e informar as URLs de redirecionamento para o provedor de serviço.
No lado do Salesforce: os passos vão de garantir que o “Meu domínio” está configurado e habilitar o SAML até o passo crucial de enviar o certificado do IDP. Além disso, é essencial configurar os redirecionamentos de volta ao IDP.
Identidade do usuário pelo ID de federação: o Salesforce identifica de forma única os usuários vindos do IDP por um ID de federação. Pense nele como uma etiqueta especial, como um número de funcionário ou outro identificador único, que facilita identificar o usuário.
O fluxo de SSO em detalhes:
[caption id="" align=“alignnone” width=“1780”]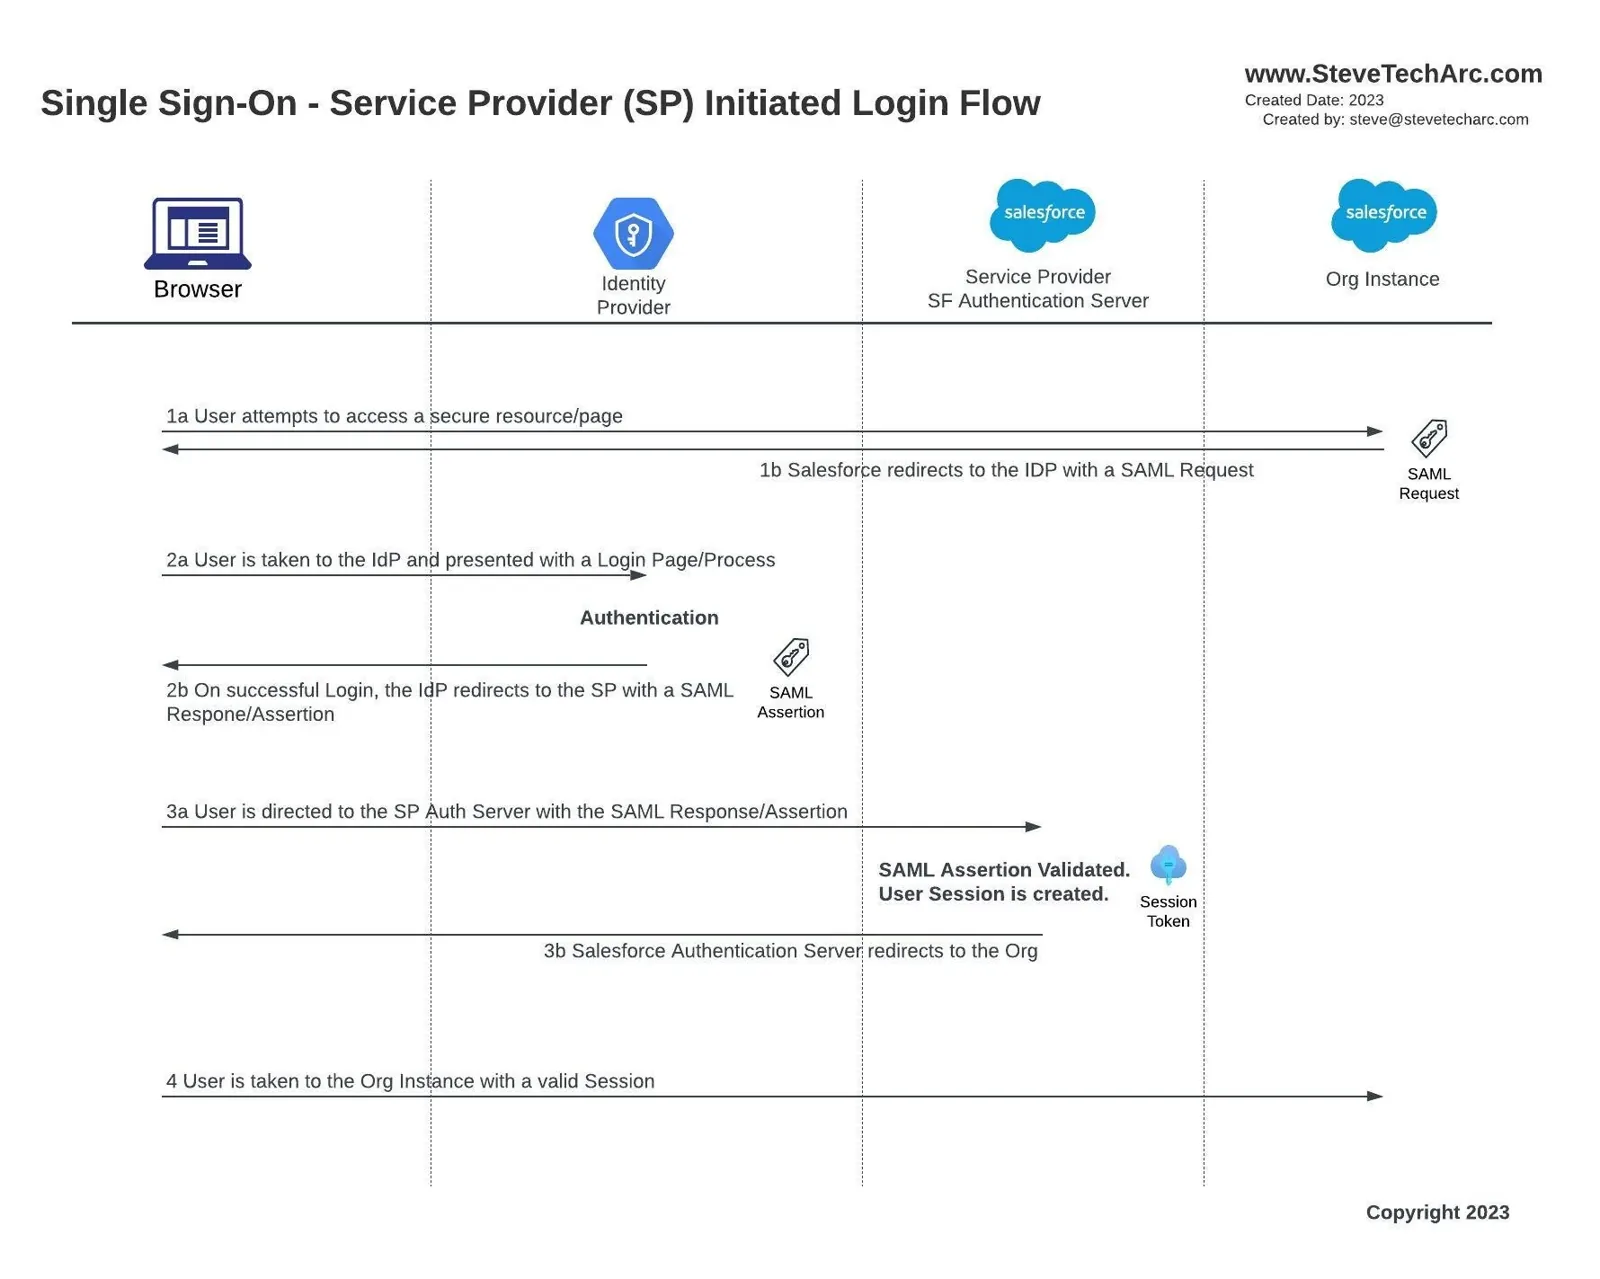 Fluxo de login iniciado pelo SP [/caption]
1a/1b Primeiro acesso do usuário: no começo do dia, um usuário pode tentar acessar um recurso protegido do Salesforce. Se não estiver logado, o Salesforce percebe e envia um comando de redirecionamento.
2a A viagem até o IDP: o Salesforce redireciona o usuário para o IDP dele. É aqui que a viagem de verdade começa: de telas de login tradicionais a métodos mais avançados, como a autenticação multifator.
2b O selo de aprovação do IDP: com a identidade do usuário confirmada, o IDP monta e envia ao Salesforce uma asserção SAML que garante o usuário.
3a/3b/4 A porta de entrada do Salesforce: ao receber o aval do IDP, o Salesforce faz sua própria validação e então inicia uma sessão. Para o usuário, a experiência é fluida: ele clica num link do Salesforce, passa pela autenticação e pronto, chega à sua página do Salesforce.
Para encerrar
Criar uma experiência fluida é um ponto central dessa dança, o fluxo iniciado pelo provedor de serviço. Quem vai direto ao Salesforce faz um pequeno desvio: é levado a uma autenticação e, depois da validação, volta tranquilamente ao Salesforce.
Essa interação harmoniosa entre o Salesforce, os IDPs e os navegadores dos usuários pode parecer complexa, mas foi pensada para equilibrar as medidas de segurança com um acesso rápido.
Fique ligado: em próximos posts, vamos explorar aspectos mais específicos, como o mundo intrigante dos deep links e dos relay states. Para quem gosta de demonstrações práticas, estou preparando vídeos detalhados que mostram as configurações em ambientes de org do Salesforce.
Para esse tipo de conteúdo e muito mais, inscreva-se no canal @SteveTecharc no YouTube. Juntos, vamos percorrer o labirinto da segurança no Salesforce!
Fique de olho
Comece sua jornada no Salesforce Identity com confiança! Para mais ideias e dicas, acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab). Inscreva-se e aprofunde seu entendimento do Salesforce Identity.
Ajudando a mudar o mundo compartilhando conhecimento sobre integração com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
Continue curioso, continue seguro!
STA 3.4