
Salesforcen tietoturva paljastettuna: SAML-määrityksen ja SSO-virran hienoudet
Salesforcen maailmassa voi olla tärkeää ymmärtää tietoturvan ja identiteetin mekaniikka kertakirjautumisen (SSO) yhteydessä. Sukelletaan siihen, miten Salesforce toimii, kun se on palveluntarjoaja ulkoisen identiteetintarjoajan (IDP) alaisuudessa, ja nostetaan esiin keskeiset määritykset ja virrat.
Määrityksen erittely:
Selaimen keskeinen rooli: Integroidussa teknologiaekosysteemissämme selain ei ole pelkkä katselija, vaan aktiivinen välittäjä, joka mahdollistaa turvallisen viestinnän IDP:n ja palveluntarjoajan eli Salesforcen välillä.
SAML-dialogit: SSO:n viestintä perustuu SAML-pyyntöjen lähettämiseen IDP:ille. Vastineeksi odotetaan niiden SAML-väitteitä, jotka ovat pohjimmiltaan digitaalisia ”todisteita” todennuksesta.
Luottamus digitaalisen varmenteen avulla: Jotta vuorovaikutus on turvallista ja luotettavaa, Salesforce ja IDP vaihtavat digitaalisen varmenteen. Tämä sähköinen kättely on niiden turvallisen suhteen perusta.
Vaiheittainen määritys:
[caption id="" align=“alignnone” width=“1780”]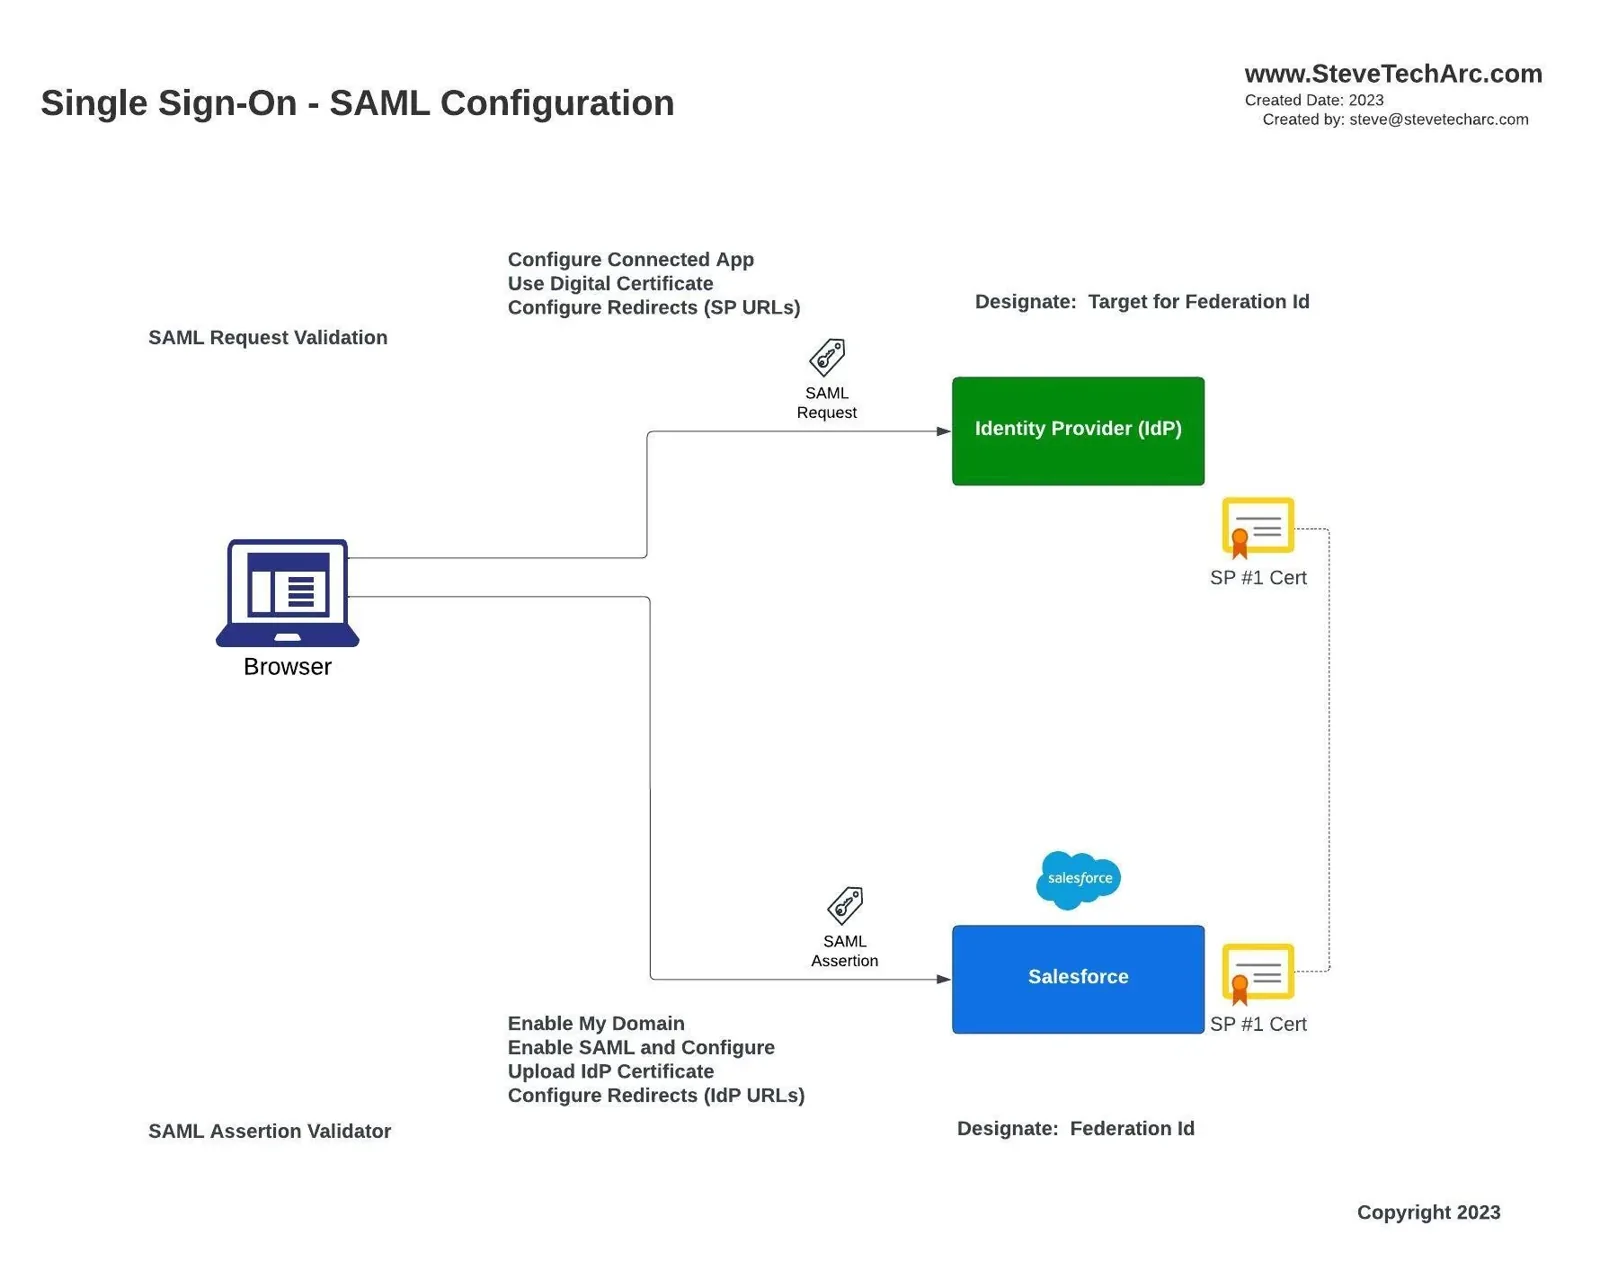 SAML-määritys [/caption]
IDP:n puolella: Määrityksiin kuuluu yhdistetyn sovelluksen määrittäminen, digitaalisen varmenteen yksityiskohdista päättäminen ja palveluntarjoajalle johtavien uudelleenohjauspolkujen syöttäminen.
Salesforcen puolella: Vaiheet ulottuvat ”Oma toimialue” -asetuksen määrittämisen varmistamisesta ja SAMLin käyttöönotosta ratkaisevaan vaiheeseen, jossa IDP:n varmenne ladataan. Lisäksi uudelleenohjaukset takaisin IDP:hen on määritettävä.
Käyttäjän tunnistaminen Federation ID:n avulla: Salesforce tunnistaa IDP:ltä tulevat käyttäjät yksilöllisesti Federation ID:n (federointitunnuksen) avulla. Ajattele sitä erityisenä tunnisteena, kuten henkilöstönumerona tai muuna yksilöllisenä tunnisteena, joka helpottaa käyttäjän saumatonta tunnistamista.
Syväsukellus SSO-virtaan:
[caption id="" align=“alignnone” width=“1780”]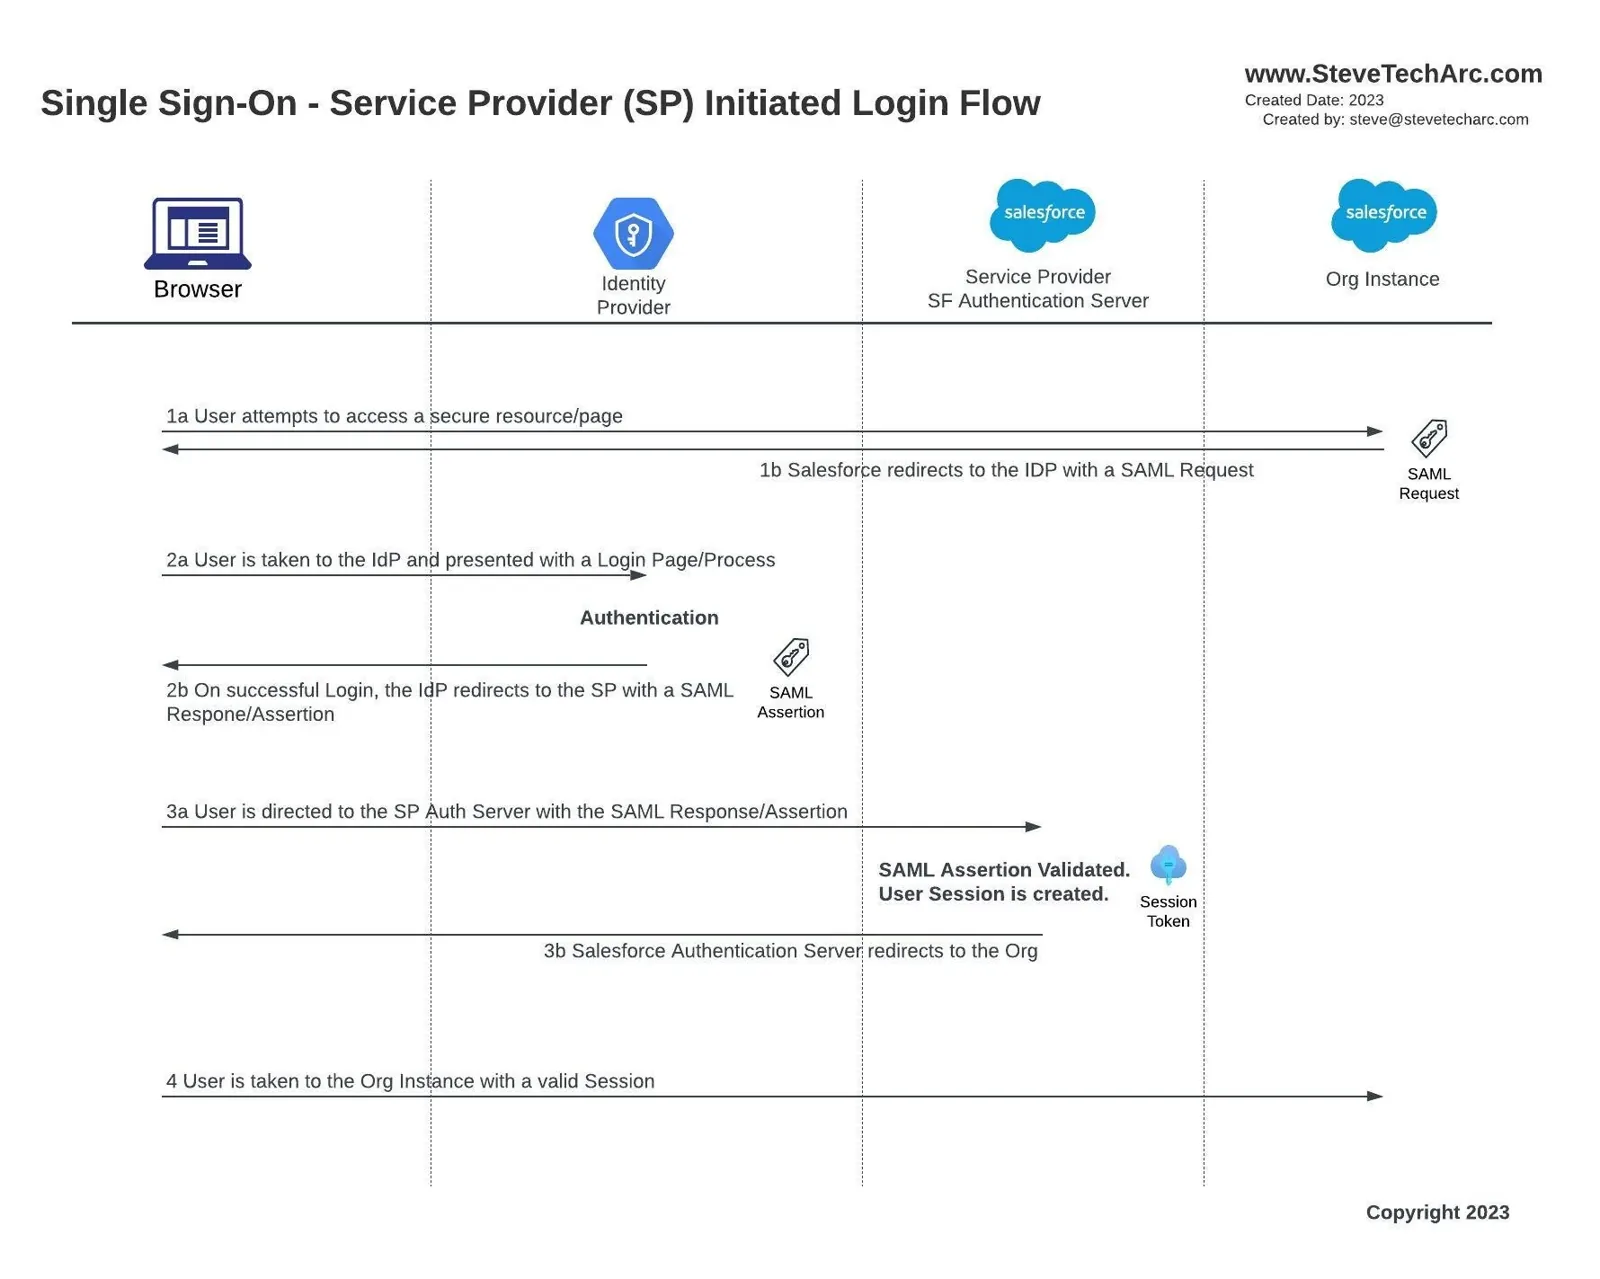 SP:n käynnistämä kirjautumisvirta [/caption]
1a/1b Käyttäjän ensimmäinen pääsy: Päivän alkaessa käyttäjät saattavat yrittää käyttää suojattua Salesforce-resurssia. Jos he eivät ole kirjautuneet, Salesforce huomaa tämän ja antaa uudelleenohjauskomennon.
2a Matka IDP:hen: Salesforce ohjaa käyttäjän hänen IDP:hensä. Tässä varsinainen matka alkaa: perinteisistä kirjautumisnäkymistä kehittyneempiin menetelmiin, kuten monivaiheiseen todennukseen.
2b IDP:n hyväksyntäleima: Kun käyttäjän henkilöllisyys on vahvistettu, IDP laatii ja lähettää Salesforcelle SAML-väitteen, joka takaa käyttäjän.
3a/3b/4 Salesforcen tervetuloa-ovi: Saatuaan IDP:n hyväksynnän Salesforce tekee oman vahvistuksensa, minkä jälkeen se käynnistää istunnon. Käyttäjälle kokemus tuntuu saumattomalta: hän napsauttaa Salesforce-linkkiä, käy läpi todennuksen ja voilà, päätyy Salesforce-sivulleen.
Yhteenveto
Saumaton kokemus on tämän Service Provider Initiated Flow’n (palveluntarjoajan käynnistämän virran) tanssin keskeinen osa. Suoraan Salesforceen menevät käyttäjät tekevät lyhyen kiertotien: heidät saatetaan todennukseen ja vahvistuksen jälkeen ohjataan sujuvasti takaisin Salesforceen.
Tämä harmoninen yhteispeli Salesforcen, IDP:iden ja käyttäjien selainten välillä voi tuntua monimutkaiselta, mutta se on suunniteltu löytämään tasapaino tietoturvatoimien ja nopean käyttäjäpääsyn välillä.
Pidä silmäsi auki, sillä tulevissa kirjoituksissa sukellamme syvemmälle erityisaiheisiin, kuten syvälinkkien ja relay statejen kiehtovaan maailmaan. Käytännön esittelyistä kiinnostuneille teen yksityiskohtaisia videoita, jotka näyttävät määritykset Salesforce-orgeissa.
Tällaista kiinnostavaa sisältöä ja paljon muuta saat tilaamalla @SteveTecharc-YouTube-kanavan. Suunnistetaan yhdessä Salesforcen tietoturvan labyrintissa!
Pysy kuulolla
Lähde Salesforce Identity -matkallesi luottavaisin mielin! Lisää näkemyksiä ja vinkkejä löydät täältä www.SteveTechArc.com-sivustolta ja YouTube-kanavalta @SteveTechArc (opens in a new tab). Tilaa kanava ja syvennä ymmärrystäsi Salesforce Identitystä.
Autamme muuttamaan maailmaa jakamalla integraatio-osaamista muille arkkitehdeille ja kaikille, jotka ovat matkalla arkkitehdiksi!
Pysy uteliaana, pysy turvassa!
STA 3.4