
Svelare la sicurezza di Salesforce: i dettagli della configurazione SAML e del flusso SSO
Nel mondo Salesforce può essere importante capire i meccanismi di sicurezza e identità con il single sign-on (SSO). Entriamo a fondo nell’interazione di Salesforce quando opera come provider di servizi sotto un provider di identità (IDP) esterno, mettendo in luce le configurazioni e i flussi principali.
La configurazione nel dettaglio:
Il ruolo centrale del browser: nel nostro ecosistema tecnico integrato, il browser non è un semplice visualizzatore; è un intermediario attivo che facilita la comunicazione sicura tra l’IDP e Salesforce, il provider di servizi.
I dialoghi SAML: la comunicazione dell’SSO ruota attorno all’invio di richieste SAML agli IDP. In cambio, attende le loro asserzioni SAML, che sono in sostanza “prove” digitali di autenticazione.
La fiducia tramite certificato digitale: per interazioni sicure e affidabili, Salesforce e l’IDP si scambiano un certificato digitale. Questa stretta di mano elettronica è la base del loro rapporto sicuro.
La configurazione passo passo:
[caption id="" align=“alignnone” width=“1780”]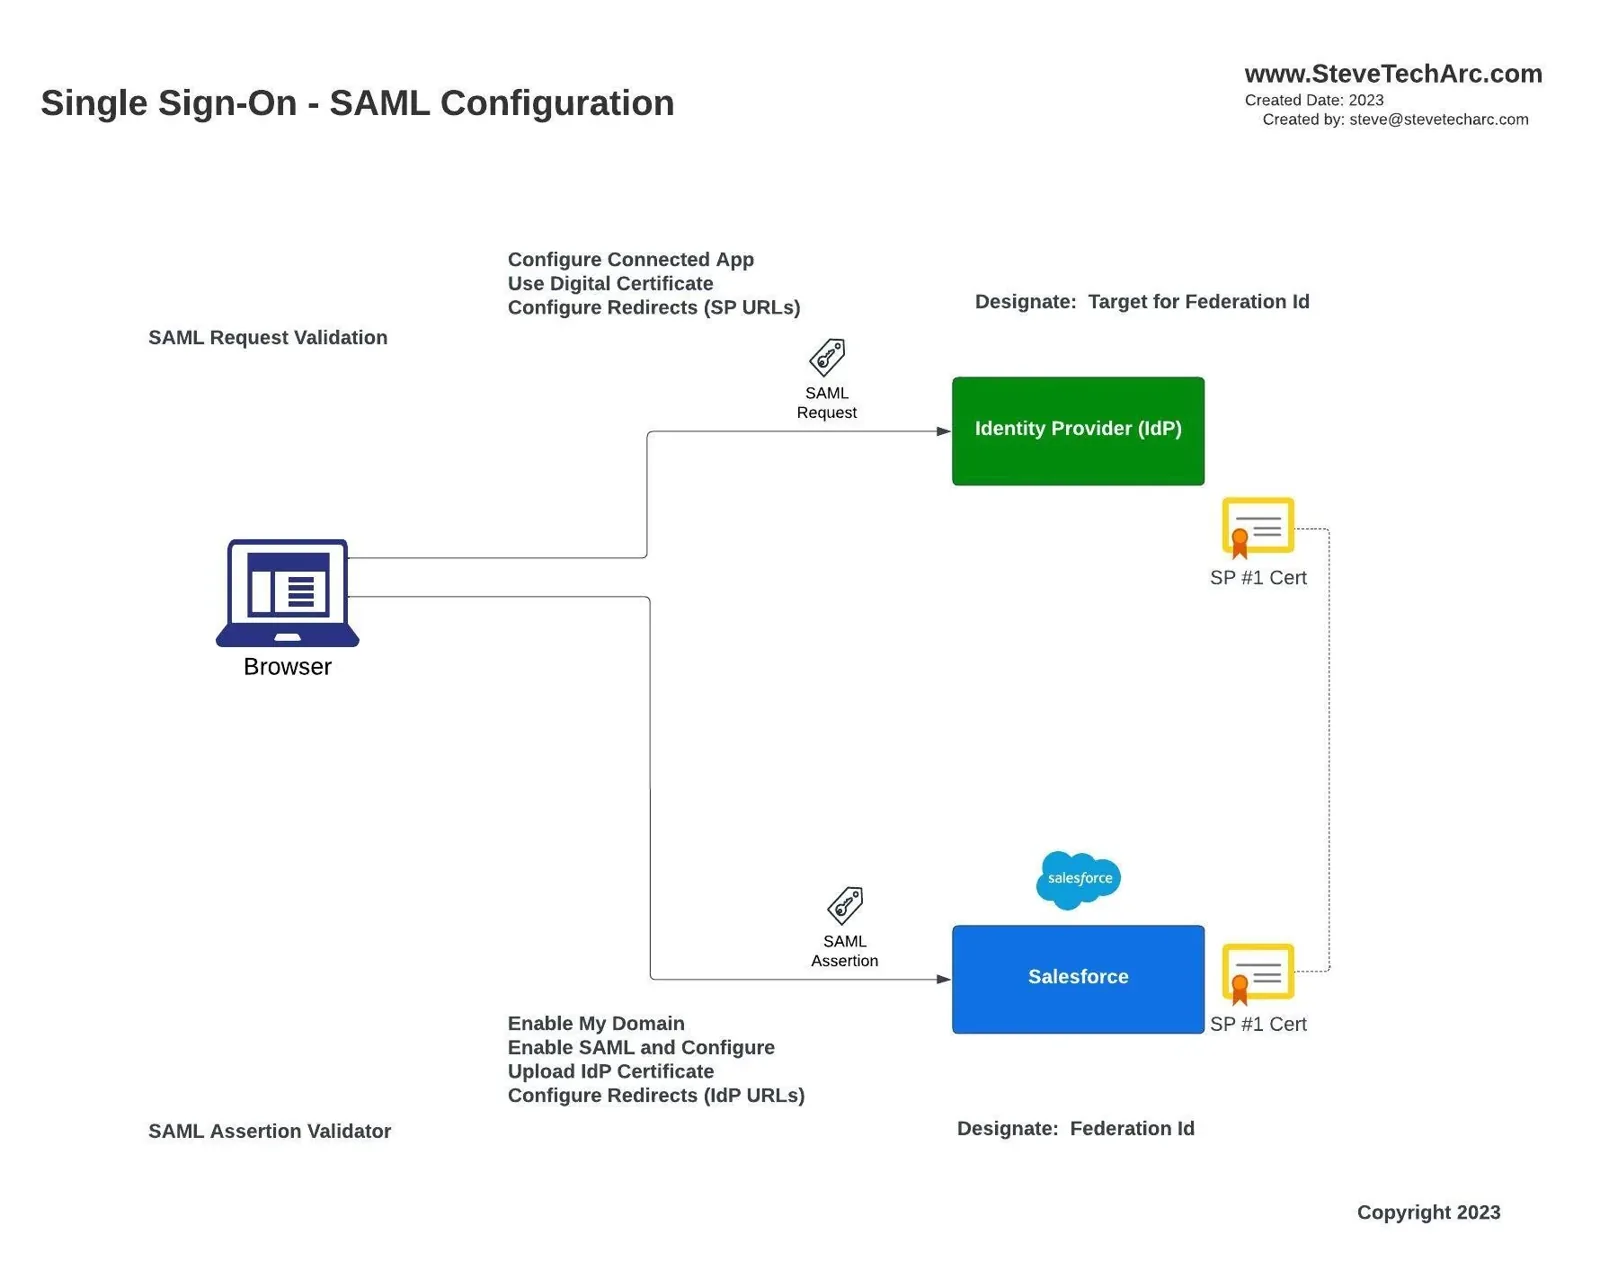 Configurazione SAML [/caption]
Sul lato dell’IDP: la configurazione comprende l’impostazione dell’app connessa, la definizione dei dettagli del certificato digitale e l’inserimento degli URL di reindirizzamento verso il provider di servizi.
Sul lato di Salesforce: i passaggi vanno dal verificare che “Il mio dominio” sia configurato e abilitare SAML fino al passaggio cruciale di caricare il certificato dell’IDP. Inoltre è essenziale configurare i reindirizzamenti verso l’IDP.
L’identità tramite ID federazione: Salesforce identifica in modo univoco gli utenti provenienti dall’IDP tramite un ID federazione. Pensalo come un’etichetta speciale, come una matricola o un altro identificativo univoco, che aiuta a identificare l’utente senza intoppi.
Il flusso SSO nel dettaglio:
[caption id="" align=“alignnone” width=“1780”]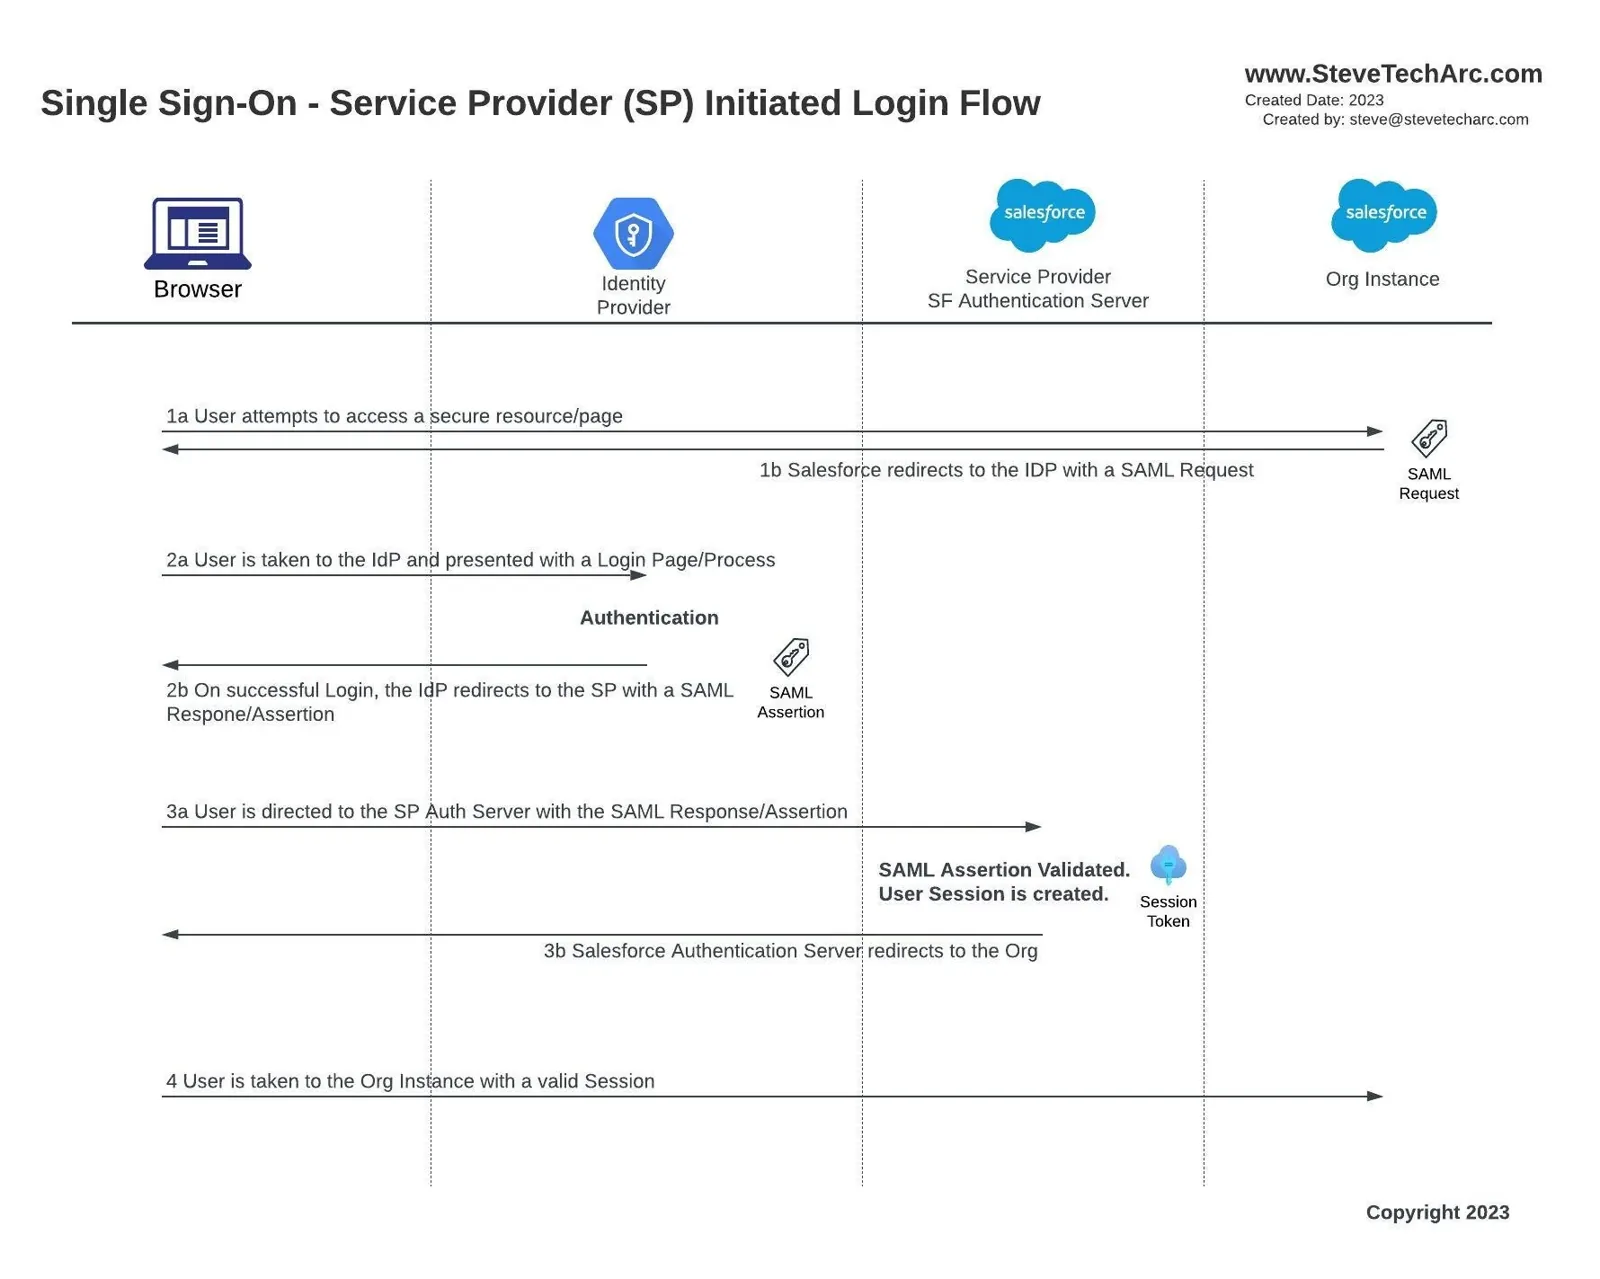 Flusso di accesso avviato dall’SP [/caption]
1a/1b Il primo accesso dell’utente: all’inizio della giornata, un utente può provare ad accedere a una risorsa Salesforce protetta. Se non ha effettuato l’accesso, Salesforce se ne accorge e invia un comando di reindirizzamento.
2a Il viaggio verso l’IDP: Salesforce reindirizza l’utente al suo IDP. Qui comincia il vero viaggio: dalle classiche schermate di accesso a metodi più avanzati come l’autenticazione a più fattori.
2b Il sigillo di approvazione dell’IDP: verificata l’identità dell’utente, l’IDP prepara e invia a Salesforce un’asserzione SAML che garantisce per l’utente.
3a/3b/4 La porta d’ingresso di Salesforce: ricevuto l’ok dell’IDP, Salesforce esegue la propria convalida e poi avvia una sessione. Per l’utente l’esperienza è fluida: fa clic su un link di Salesforce, si autentica e, voilà, arriva alla sua pagina Salesforce.
Per chiudere
Creare un’esperienza fluida è un aspetto chiave di questa danza, il flusso avviato dal provider di servizi. Chi va direttamente su Salesforce fa una breve deviazione: viene accompagnato a un’autenticazione e, dopo la convalida, riportato senza intoppi a Salesforce.
Questa interazione armoniosa tra Salesforce, IDP e browser degli utenti può sembrare complessa, ma è pensata per bilanciare le misure di sicurezza con un accesso rapido per gli utenti.
Resta sintonizzato: nei prossimi post approfondiremo aspetti più specifici, come l’affascinante mondo dei deep link e dei relay state. Per chi ama le dimostrazioni pratiche, sto preparando video dettagliati che mostrano le configurazioni in ambienti di org Salesforce.
Per contenuti come questi e altro ancora, iscriviti al canale YouTube @SteveTecharc. Insieme, attraversiamo il labirinto della sicurezza di Salesforce!
Resta sintonizzato
Inizia con fiducia il tuo percorso in Salesforce Identity! Per altri spunti e consigli, resta sintonizzato qui su www.SteveTechArc.com e sul canale YouTube @SteveTechArc (opens in a new tab). Iscriviti e approfondisci la tua comprensione di Salesforce Identity.
Contribuire a cambiare il mondo condividendo conoscenze sull’integrazione con altri architetti e con chi è in cammino per diventarlo!
Trascrizione realizzata con l’aiuto dell’IA
Resta curioso, resta al sicuro!
STA 3.4