
揭開 Salesforce 安全的面紗:SAML 配置和 SSO 流程的細節
在 Salesforce 的領域中,理解藉助單點登入(SSO)實現安全和身分的機制可能很重要。我們來深入探討 Salesforce 在外部身分提供商(IDP)之下作為服務提供商執行時的互動,重點介紹關鍵的配置和流程。
配置拆解:
**瀏覽器的關鍵角色:**在我們整合的技術生態系統中,瀏覽器不只是一個檢視工具;它是一個主動的中介,促成 IDP 與服務提供商 Salesforce 之間的安全通訊。
**穿行於 SAML 對話:**SSO 的通訊方式圍繞著向 IDP 發出 SAML 請求展開。作為回應,它等待 IDP 的 SAML 斷言,這些斷言本質上就是認證的數字「證明」。
**通過數位憑證建立信任:**為了確保互動安全可信,Salesforce 和 IDP 交換一份數位憑證。這次電子握手是它們安全關係的基石。
分步配置:
[caption id="" align=“alignnone” width=“1780”]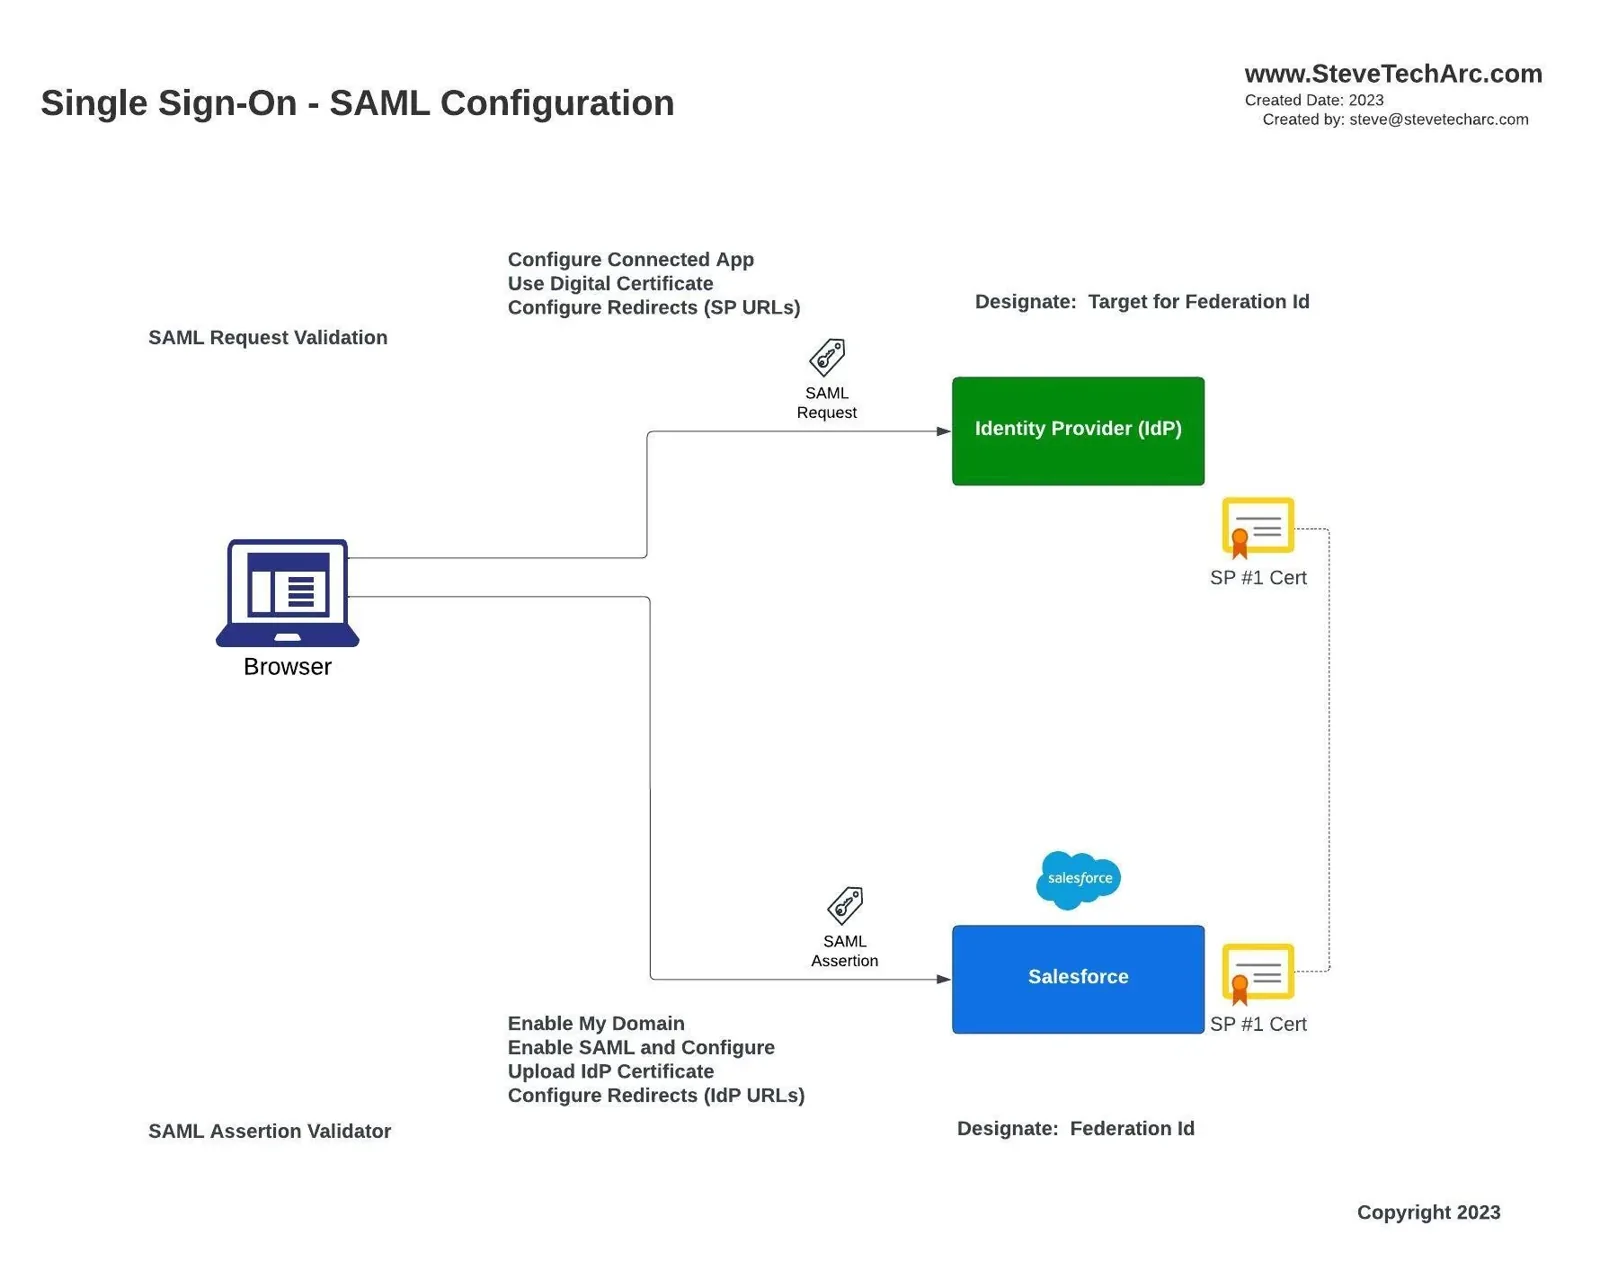 SAML 配置 [/caption]
**在 IDP 一側:**配置包括設定連線應用程式、確定數位憑證的細節,以及填寫通往服務提供商的重定向 URL 路徑。
**在 Salesforce 一側:**步驟從確保「我的域」已配置、啟用 SAML,到上傳 IDP 憑證這一關鍵步驟。此外,配置回到 IDP 的重定向也必不可少。
**通過聯合 ID 識別使用者身分:**Salesforce 通過聯合 ID 唯一識別來自 IDP 的使用者。可以把它想像成一個特殊的標籤,就像員工編號或其他唯一識別符號,有助於順暢地識別使用者。
深入 SSO 流程:
[caption id="" align=“alignnone” width=“1780”]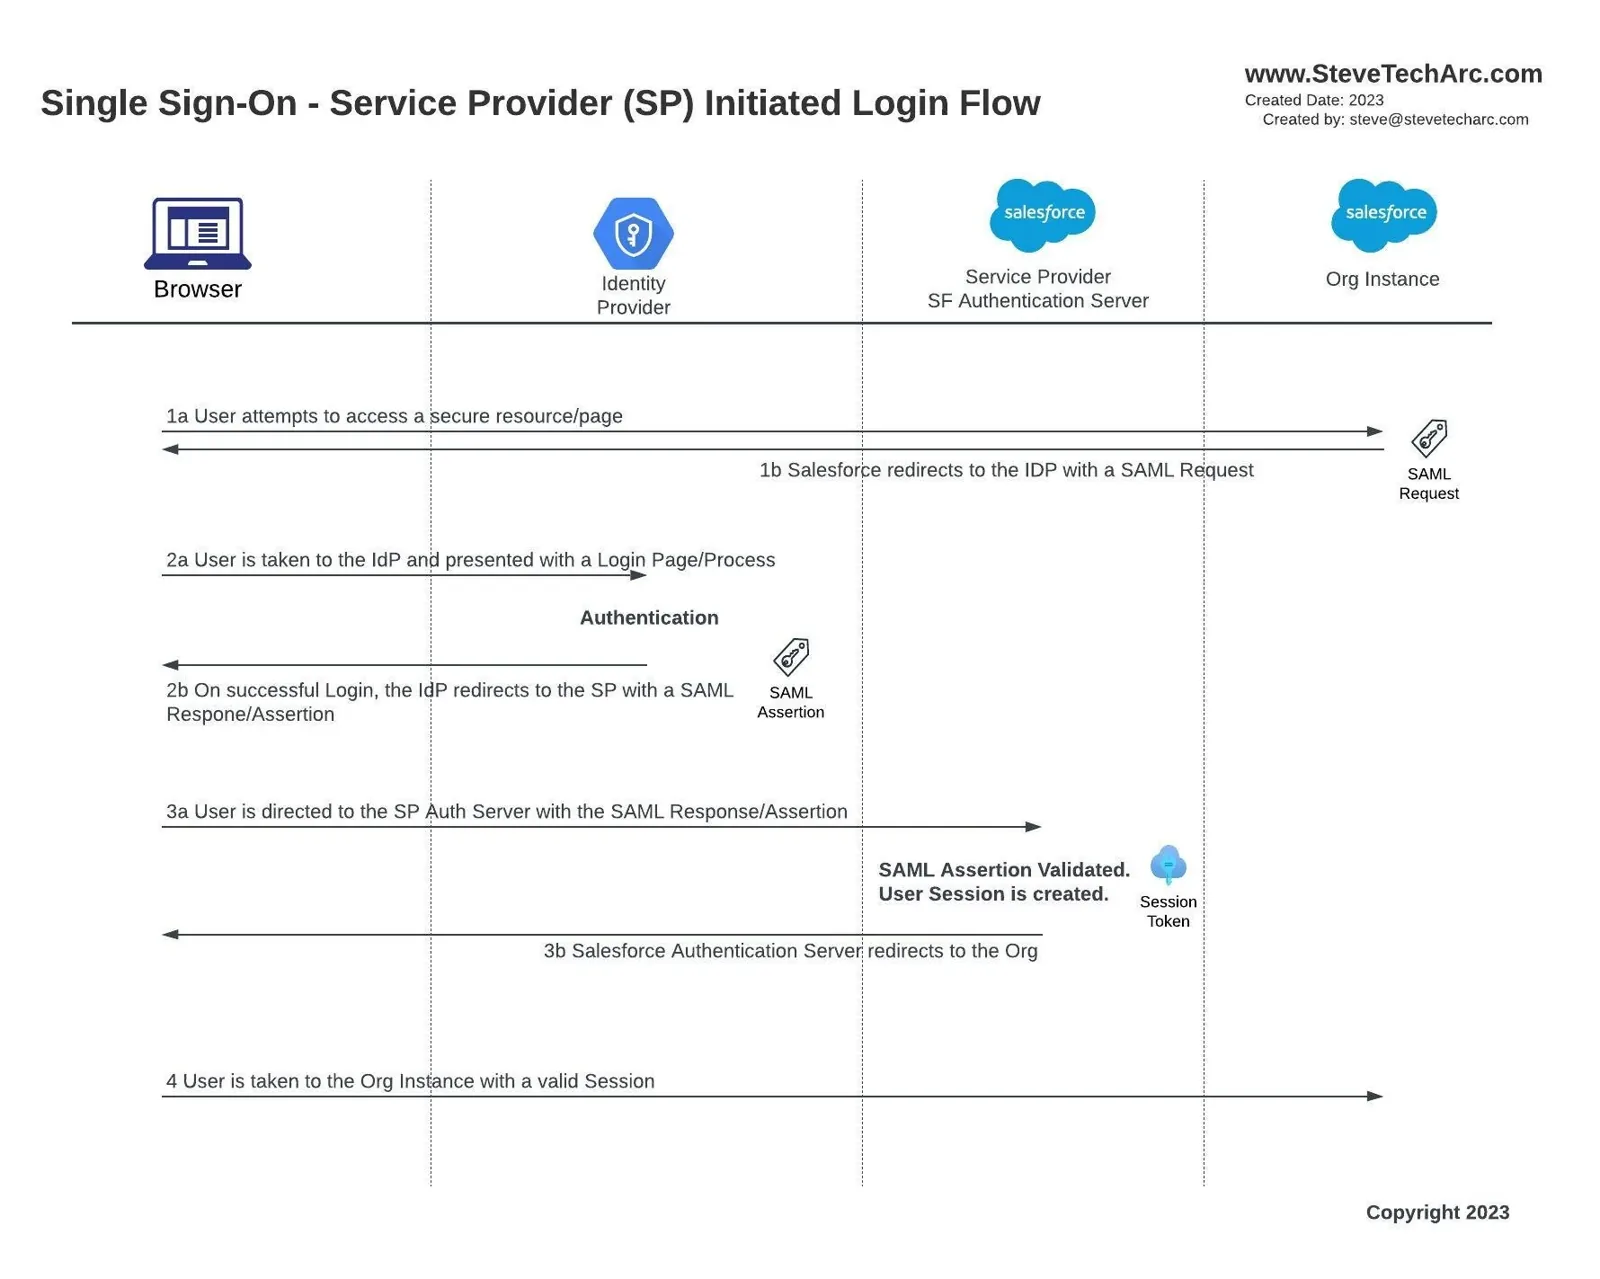 由 SP 發起的登入流程 [/caption]
**1a/1b 使用者的初次存取:**一天開始時,使用者可能會嘗試存取一個受保護的 Salesforce 資源。如果沒有登入,Salesforce 會識別出來,併發出一條重定向命令。
**2a 前往 IDP 的旅程:**Salesforce 把使用者轉到他們的 IDP。真正的旅程從這裡開始:從傳統的登入介面,到多重身分驗證這樣更高階的方法。
**2b IDP 的認可印章:**一旦使用者的身分得到驗證,IDP 就生成併發送一個 SAML 斷言給 Salesforce,為這個使用者擔保。
**3a/3b/4 Salesforce 的歡迎之門:**收到 IDP 的認可後,Salesforce 進行自己的驗證,然後啟動一個工作階段。對使用者來說,體驗是無縫的:他們點選一個 Salesforce 連結,經過認證,然後就被帶到了自己的 Salesforce 頁面。
總結
營造無縫的體驗,是服務提供商發起流程這場舞蹈的關鍵所在。在這裡,直接前往 Salesforce 的使用者會經歷一次短暫的繞行:他們被引導去認證,驗證通過後,又被順利地帶回 Salesforce。
Salesforce、IDP 和使用者瀏覽器之間這種和諧的互動看起來也許很複雜,但它的設計目的,是在安全措施和確保使用者快速存取之間取得平衡。
請留意,我們會在今後的文章中深入更專門的方面,比如深度連結和中繼狀態這個有趣的領域。對於喜歡實際演示的人,我正在製作詳細的影片,展示在 Salesforce org 環境中的配置。
想看更多這樣引人入勝的內容,請訂閱 YouTube 頻道 @SteveTecharc。讓我們一起穿行於 Salesforce 安全的迷宮!
敬請關注
滿懷信心地開啟你的 Salesforce 身分之旅吧!想獲得更多見解和技巧,請繼續關注 www.SteveTechArc.com 和 YouTube 頻道 @SteveTechArc (opens in a new tab)。訂閱,加深你對 Salesforce 身分的理解。
與架構師同行以及正走在架構師之路上的人分享整合知識,一起改變世界!
保持好奇,保持安全!
STA 3.4