
Salesforce-beveiliging ontsluierd: de fijne kneepjes van SAML-configuratie en de SSO-flow
In de wereld van Salesforce kan het belangrijk zijn de mechaniek van beveiliging en identiteit met single sign-on (SSO) te begrijpen. Laten we diep ingaan op de wisselwerking van Salesforce als het optreedt als serviceprovider onder een externe identiteitsprovider (IDP), met de nadruk op de belangrijkste configuraties en flows.
De configuratie ontleed:
De cruciale rol van de browser: In ons geïntegreerde technische ecosysteem is de browser geen gewone kijker; het is een actieve tussenpersoon die veilige communicatie mogelijk maakt tussen de IDP en Salesforce, de serviceprovider.
SAML-dialogen volgen: De communicatiemethode van SSO draait om het sturen van SAML-requests naar IDP’s. In ruil verwacht het hun SAML-assertions: in wezen digitale “bewijzen” van authenticatie.
Vertrouwen via een digitaal certificaat: Voor veilige en vertrouwde interacties wisselen Salesforce en de IDP een digitaal certificaat uit. Deze elektronische handdruk is het fundament van hun veilige relatie.
Configuratie stap voor stap:
[caption id="" align=“alignnone” width=“1780”]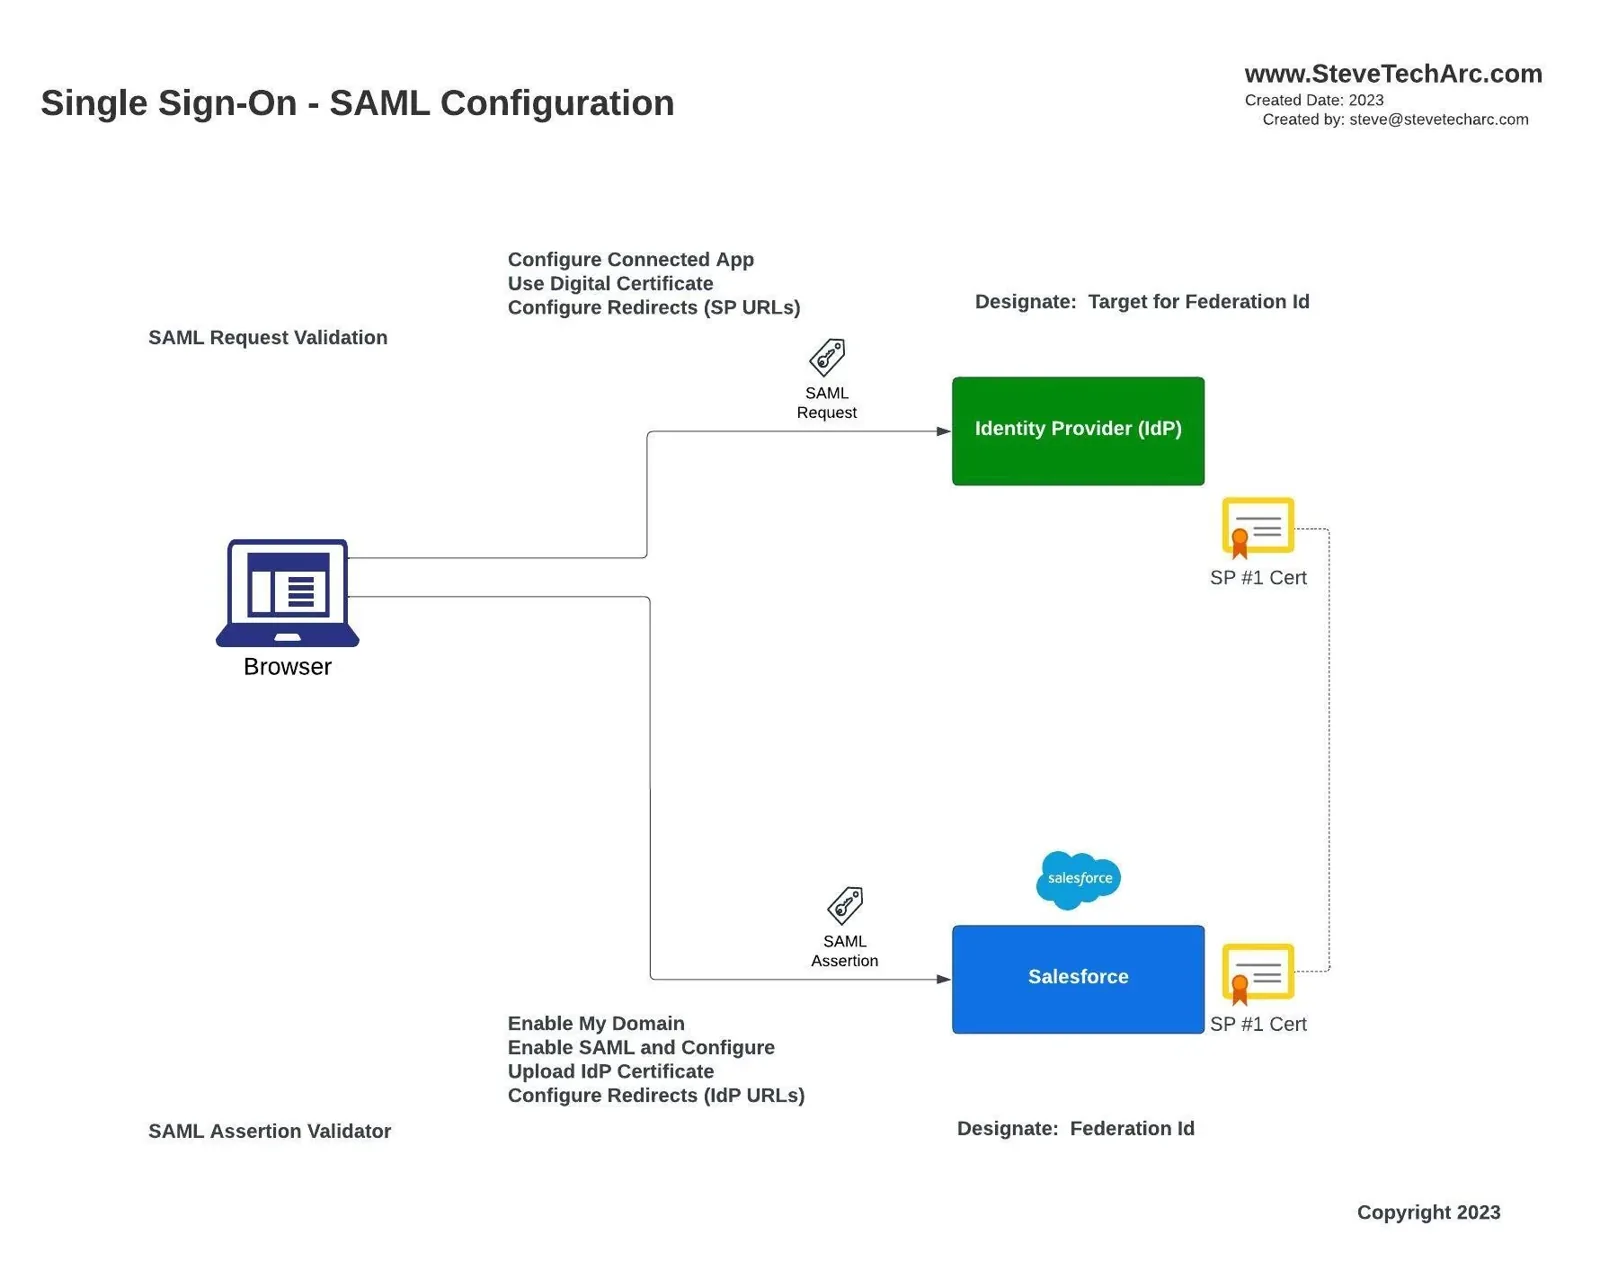 SAML-configuratie [/caption]
Aan de kant van de IDP: De configuratie omvat het opzetten van de connected app, het bepalen van de details van het digitale certificaat, en het invoeren van de redirect-URL’s naar de serviceprovider.
In het domein van Salesforce: De stappen lopen van controleren of ‘My Domain’ geconfigureerd is en SAML aanzetten tot de cruciale stap van het uploaden van het certificaat van de IDP. Daarnaast is het configureren van redirects terug naar de IDP essentieel.
Gebruikersidentiteit via de Federation ID: Salesforce identificeert gebruikers uit de IDP uniek via een Federation ID. Zie dit als een speciaal label, zoals een personeelsnummer of andere unieke identificatoren, dat helpt bij het naadloos herkennen van gebruikers.
Diep in de SSO-flow:
[caption id="" align=“alignnone” width=“1780”]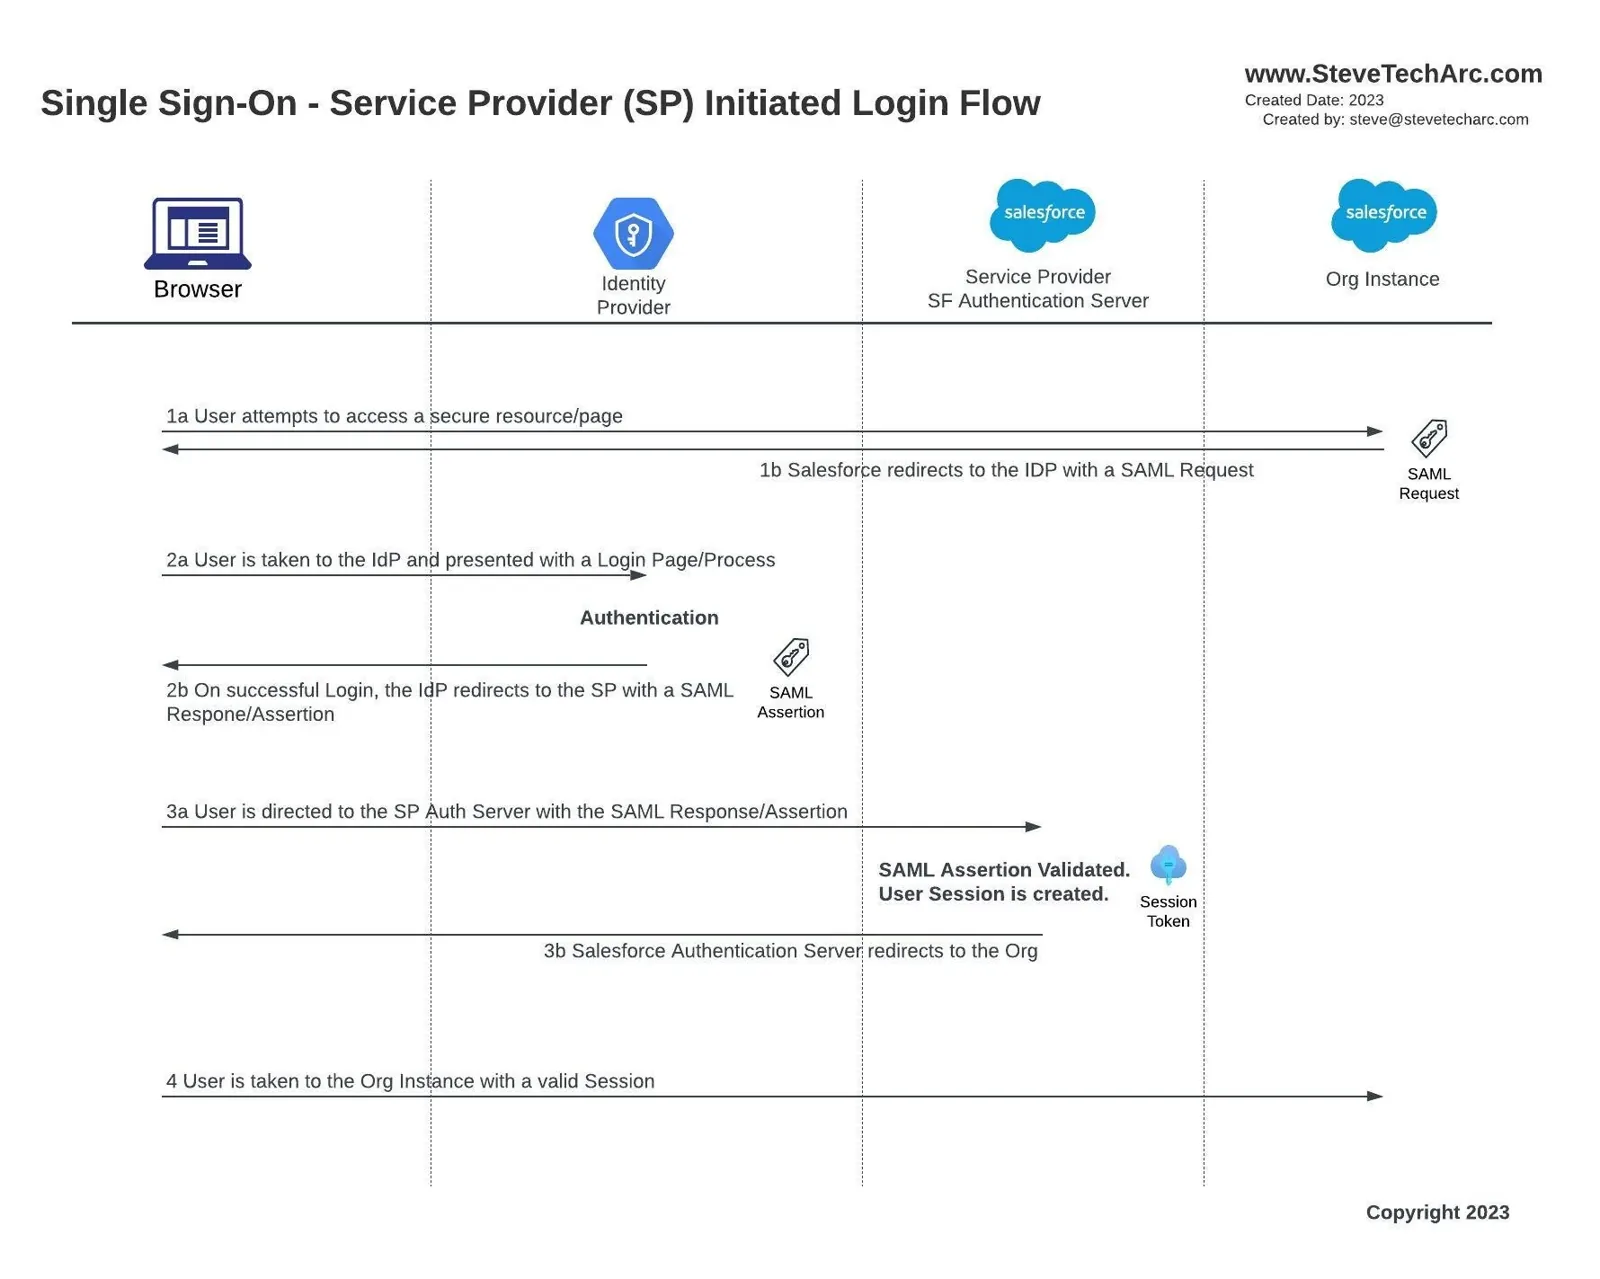 Inlogflow gestart door de SP [/caption]
1a/1b Eerste toegang van de gebruiker: Als de dag begint, proberen gebruikers misschien een beveiligde resource in Salesforce te openen. Als ze niet ingelogd zijn, herkent Salesforce dat en geeft het een redirectopdracht.
2a Op weg naar de IDP: Salesforce stuurt de gebruiker om naar zijn IDP. Hier begint de echte reis: van traditionele inlogschermen tot geavanceerdere methoden zoals multifactorauthenticatie.
2b Het goedkeuringszegel van de IDP: Zodra de identiteit van de gebruiker geverifieerd is, maakt de IDP een SAML-assertion en stuurt die naar Salesforce, als garantie voor de gebruiker.
3a/3b/4 De gastvrije deur van Salesforce: Na het knikje van de IDP voert Salesforce zijn eigen validatie uit, waarna het een sessie start. Voor gebruikers voelt het naadloos: ze klikken op een Salesforce-link, worden geauthenticeerd, en voilà, ze komen op hun Salesforce-pagina.
Afronding
Een naadloze ervaring maken is een belangrijk aspect van deze dans van de door de serviceprovider gestarte flow. Gebruikers die rechtstreeks naar Salesforce gaan, maken een korte omweg: ze worden naar een authenticatie begeleid en na validatie soepel teruggeleid naar Salesforce.
Deze harmonieuze wisselwerking tussen Salesforce, IDP’s en de browsers van gebruikers lijkt misschien ingewikkeld, maar ze is ontworpen om een balans te vinden tussen beveiligingsmaatregelen en snelle toegang voor gebruikers.
Houd je ogen open, want in toekomstige posts duiken we dieper in gespecialiseerde onderwerpen, zoals de intrigerende wereld van deeplinks en relay states. Voor wie graag praktische demonstraties ziet: ik maak gedetailleerde video’s die configuraties binnen Salesforce-orgs laten zien.
Voor zulke boeiende content en meer: abonneer je op het YouTube-kanaal @SteveTecharc. Laten we samen de weg vinden in het doolhof van Salesforce-beveiliging!
Blijf op de hoogte
Begin met vertrouwen aan je reis door Salesforce Identity! Voor meer inzichten en tips: blijf op de hoogte hier op www.SteveTechArc.com en via het YouTube-kanaal @SteveTechArc (opens in a new tab). Abonneer je en verdiep je begrip van Salesforce Identity.
De wereld helpen veranderen door integratiekennis te delen met collega-architecten en met iedereen die op weg is om architect te worden!
Blijf nieuwsgierig, blijf veilig!
STA 3.4