
Безопасность Salesforce без тайн: тонкости настройки SAML и потока SSO
В мире Salesforce может быть важно понимать механику безопасности и удостоверений при едином входе (SSO). Давайте подробно разберем, как работает Salesforce в роли поставщика услуг под внешним поставщиком удостоверений (IDP), и выделим ключевые настройки и потоки.
Разбор конфигурации:
Ключевая роль браузера: В нашей интегрированной технологической экосистеме браузер — не просто наблюдатель, а активный посредник, обеспечивающий защищенную связь между IDP и Salesforce — поставщиком услуг.
Диалоги SAML: Взаимодействие в SSO строится на отправке запросов SAML в IDP. В ответ ожидаются их утверждения SAML — по сути цифровые «доказательства» аутентификации.
Доверие через цифровой сертификат: Чтобы взаимодействие было защищенным и доверенным, Salesforce и IDP обмениваются цифровым сертификатом. Это электронное рукопожатие — основа их защищенных отношений.
Пошаговая настройка:
[caption id="" align=“alignnone” width=“1780”]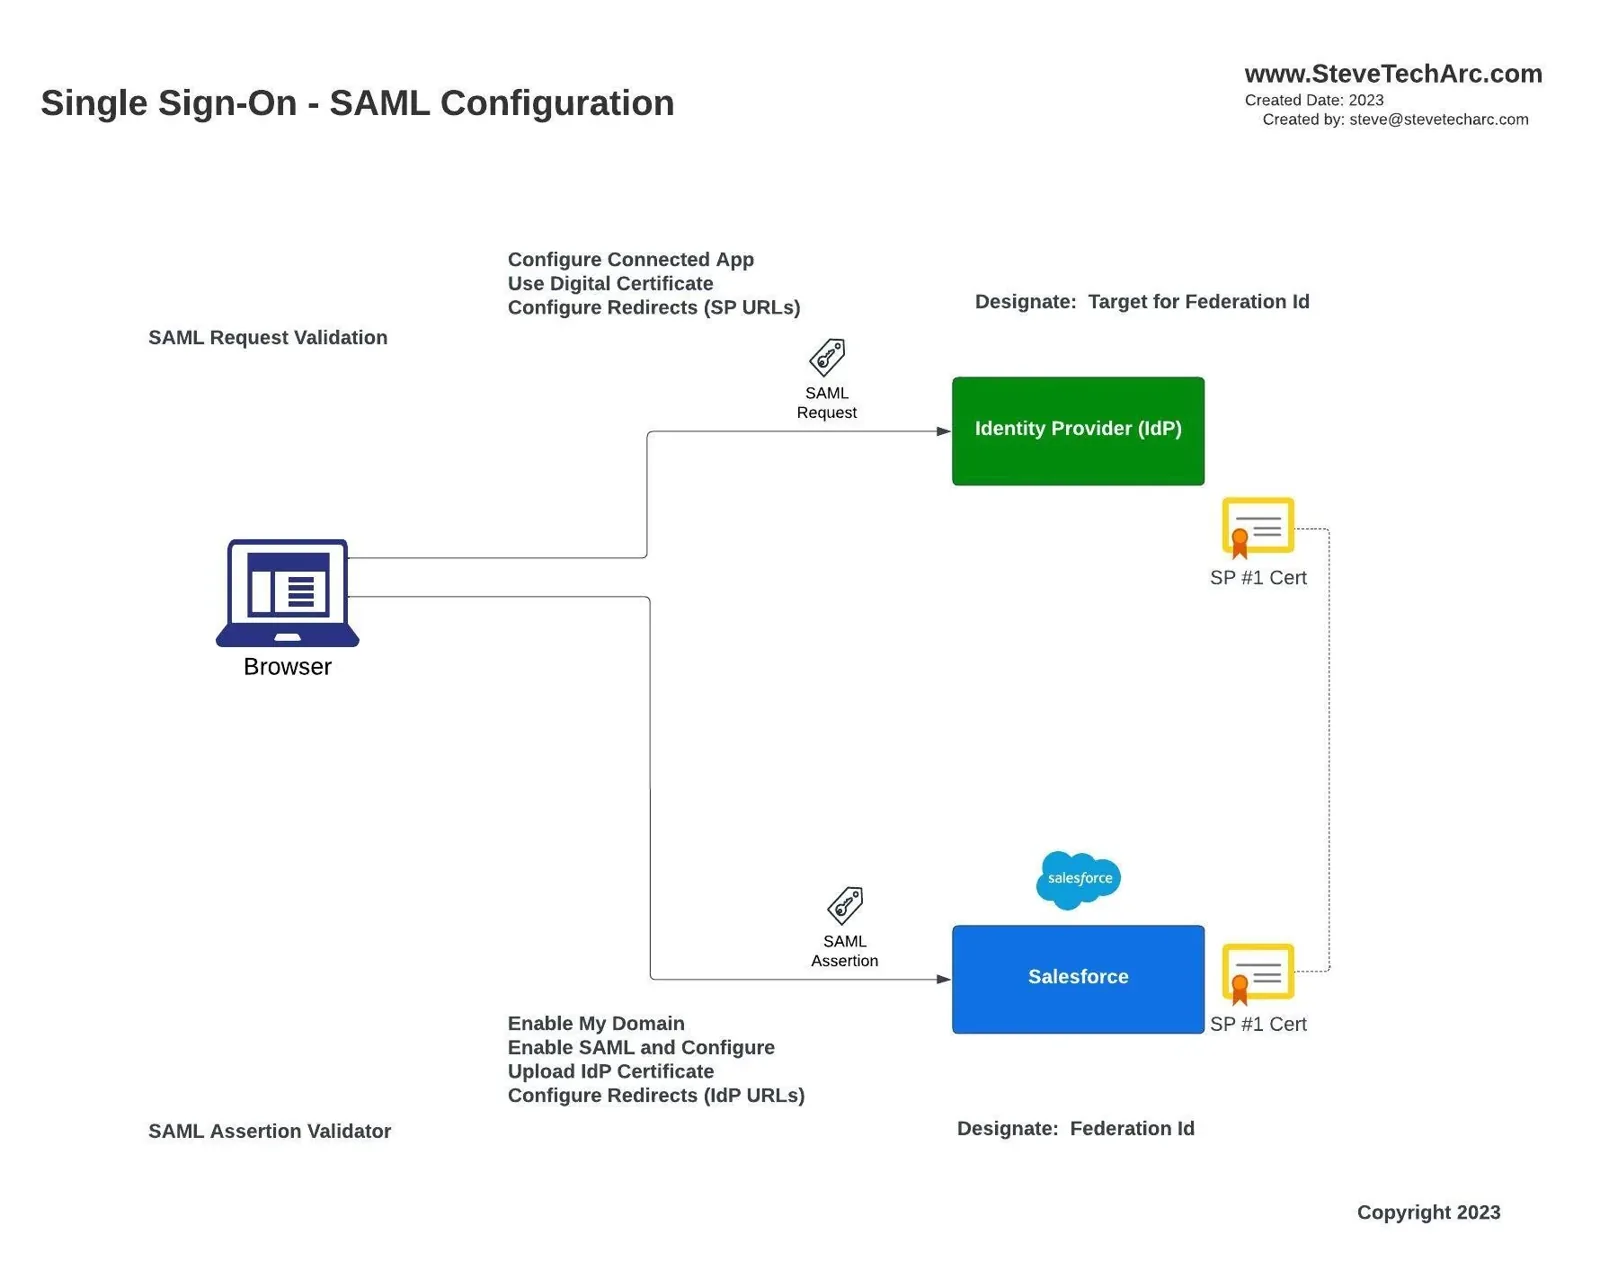 Настройка SAML [/caption]
На стороне IDP: Настройка включает создание подключенного приложения, определение параметров цифрового сертификата и ввод URL-адресов перенаправления к поставщику услуг.
На стороне Salesforce: Шаги варьируются от проверки того, что настроен «Мой домен», и включения SAML до ключевого шага — загрузки сертификата IDP. Кроме того, необходимо настроить перенаправления обратно в IDP.
Удостоверение пользователя через Federation ID: Salesforce однозначно распознает пользователей из IDP по идентификатору федерации (Federation ID). Считайте его особой меткой — вроде табельного номера или другого уникального идентификатора, — которая помогает беспрепятственно распознавать пользователя.
Подробно о потоке SSO:
[caption id="" align=“alignnone” width=“1780”]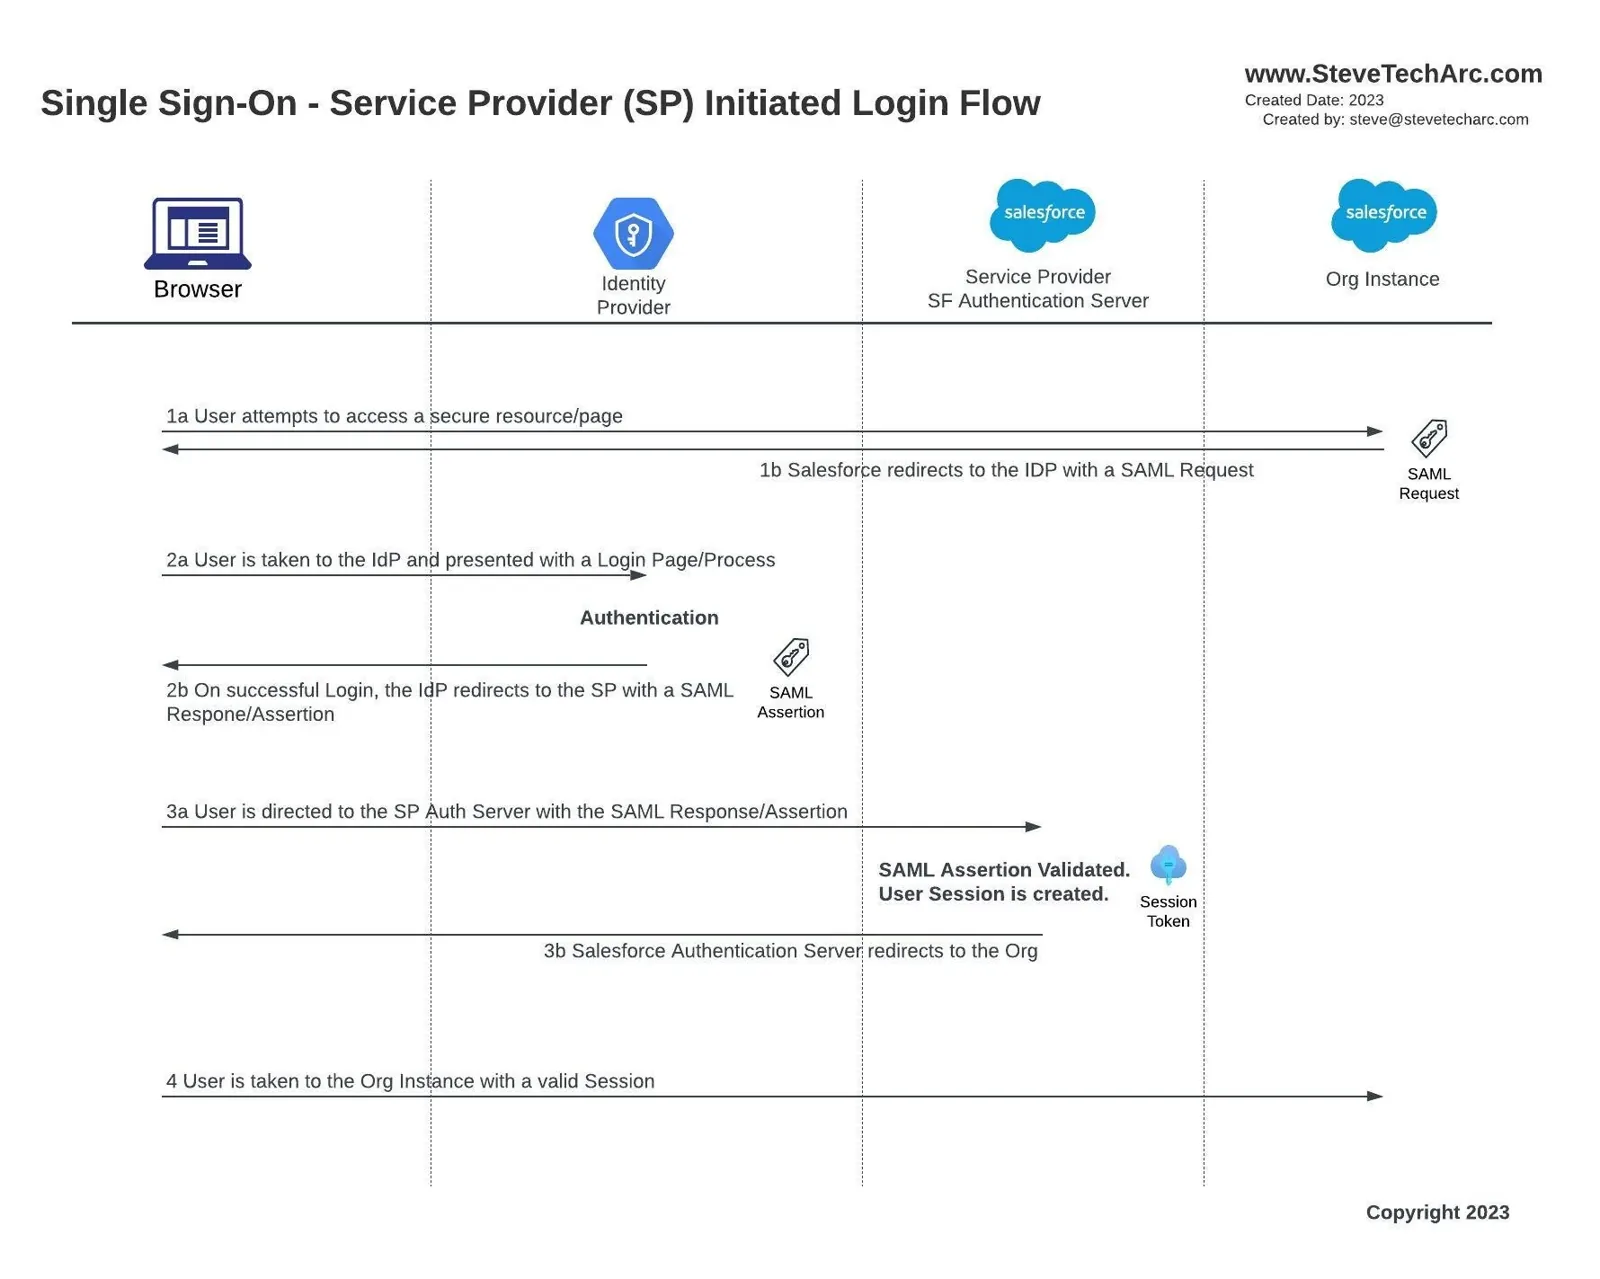 Поток входа, инициированный SP [/caption]
1a/1b Первый доступ пользователя: В начале дня пользователи могут попытаться открыть защищенный ресурс Salesforce. Если они не вошли в систему, Salesforce это определяет и выдает команду перенаправления.
2a Путь к IDP: Salesforce перенаправляет пользователя к его IDP. Здесь и начинается настоящий путь: от обычных экранов входа до более продвинутых методов, таких как многофакторная аутентификация.
2b Печать одобрения IDP: Как только личность пользователя подтверждена, IDP формирует и отправляет в Salesforce утверждение SAML, ручаясь за пользователя.
3a/3b/4 Гостеприимная дверь Salesforce: Получив одобрение IDP, Salesforce проводит собственную проверку, после чего запускает сеанс. Для пользователей все выглядит беспрепятственно: они нажимают ссылку на Salesforce, проходят аутентификацию — и вуаля, оказываются на своей странице Salesforce.
Итоги
Беспрепятственная работа — ключевая часть этого танца Service Provider Initiated Flow (потока, инициированного поставщиком услуг). Пользователи, направляющиеся прямо в Salesforce, делают небольшой крюк: их сопровождают на аутентификацию, а после проверки плавно возвращают в Salesforce.
Это слаженное взаимодействие Salesforce, IDP и браузеров пользователей может показаться сложным, но оно задумано так, чтобы найти баланс между мерами безопасности и быстрым доступом пользователей.
Не пропустите следующие статьи, где мы глубже разберем отдельные аспекты, например увлекательный мир глубоких ссылок и relay state. Для тех, кто любит практические демонстрации, я готовлю подробные видео с настройками в организациях Salesforce.
Чтобы получать такой интересный контент и не только, подписывайтесь на YouTube-канал @SteveTecharc. Вместе пройдем лабиринт безопасности Salesforce!
Следите за новостями
Начните свой путь в Salesforce Identity уверенно! Больше идей и советов ищите здесь, на www.SteveTechArc.com, и на YouTube-канале @SteveTechArc (opens in a new tab). Подписывайтесь и углубляйте свое понимание Salesforce Identity.
Помогаем менять мир, делясь знаниями об интеграции с коллегами-архитекторами и теми, кто идет по пути к профессии архитектора!
Расшифровка сделана с помощью ИИ
Оставайтесь любознательными, оставайтесь в безопасности!
STA 3.4