
Sikkerheten i Salesforce avduket: detaljene i SAML-konfigurasjon og SSO-flyt
I Salesforce-verdenen kan det være viktig å forstå mekanikken bak sikkerhet og identitet med enkel pålogging (SSO). La oss dykke ned i hvordan Salesforce samhandler når det fungerer som tjenesteleverandør under en ekstern identitetsleverandør (IDP), med vekt på de viktigste konfigurasjonene og flytene.
Konfigurasjonen delt opp:
Nettleserens avgjørende rolle: I det integrerte teknologiske økosystemet vårt er nettleseren ingen passiv tilskuer; den er en aktiv mellommann som muliggjør sikker kommunikasjon mellom IDP-en og Salesforce, tjenesteleverandøren.
SAML-dialogene: Kommunikasjonen i SSO bygger på at det sendes SAML-forespørsler til IDP-er. Til gjengjeld venter man på deres SAML-assertions, som i bunn og grunn er digitale «bevis» på autentisering.
Tillit gjennom digitalt sertifikat: For at samhandlingen skal bli sikker og betrodd, utveksler Salesforce og IDP-en et digitalt sertifikat. Det elektroniske håndtrykket er grunnmuren i det sikre forholdet deres.
Konfigurasjonen trinn for trinn:
[caption id="" align=“alignnone” width=“1780”]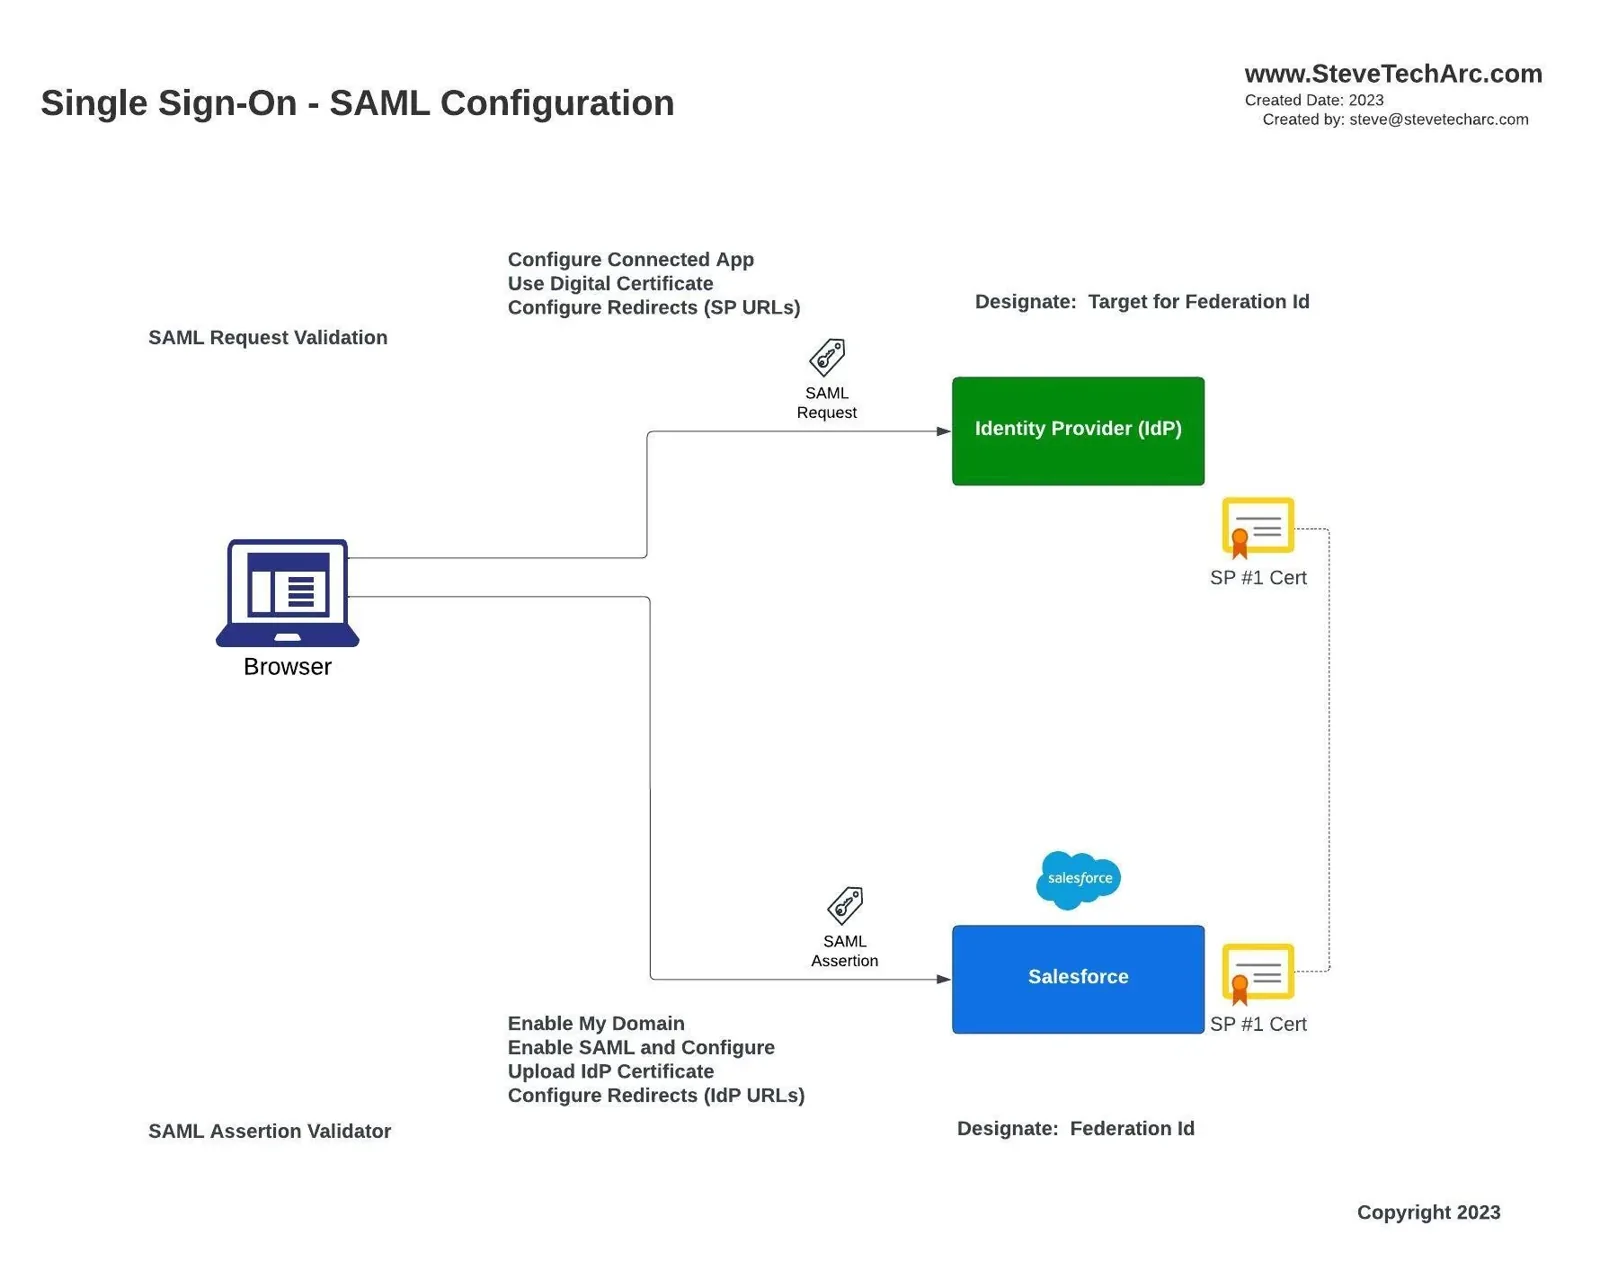 SAML-konfigurasjon [/caption]
Hos IDP-en: Konfigurasjonen omfatter å sette opp den tilkoblede appen, bestemme detaljene for det digitale sertifikatet og angi omdirigerings-URL-ene til tjenesteleverandøren.
I Salesforce: Trinnene går fra å sikre at «Mitt domene» er konfigurert og å aktivere SAML, til det avgjørende trinnet å laste opp sertifikatet fra IDP-en. I tillegg må omdirigeringene tilbake til IDP-en konfigureres.
Brukerens identitet via føderasjons-ID: Salesforce identifiserer brukere fra IDP-en entydig gjennom en føderasjons-ID. Tenk på det som en spesiell merkelapp, som et ansattnummer eller en annen unik identifikator, som gjør det lett å identifisere brukeren.
Dypdykk i SSO-flyten:
[caption id="" align=“alignnone” width=“1780”]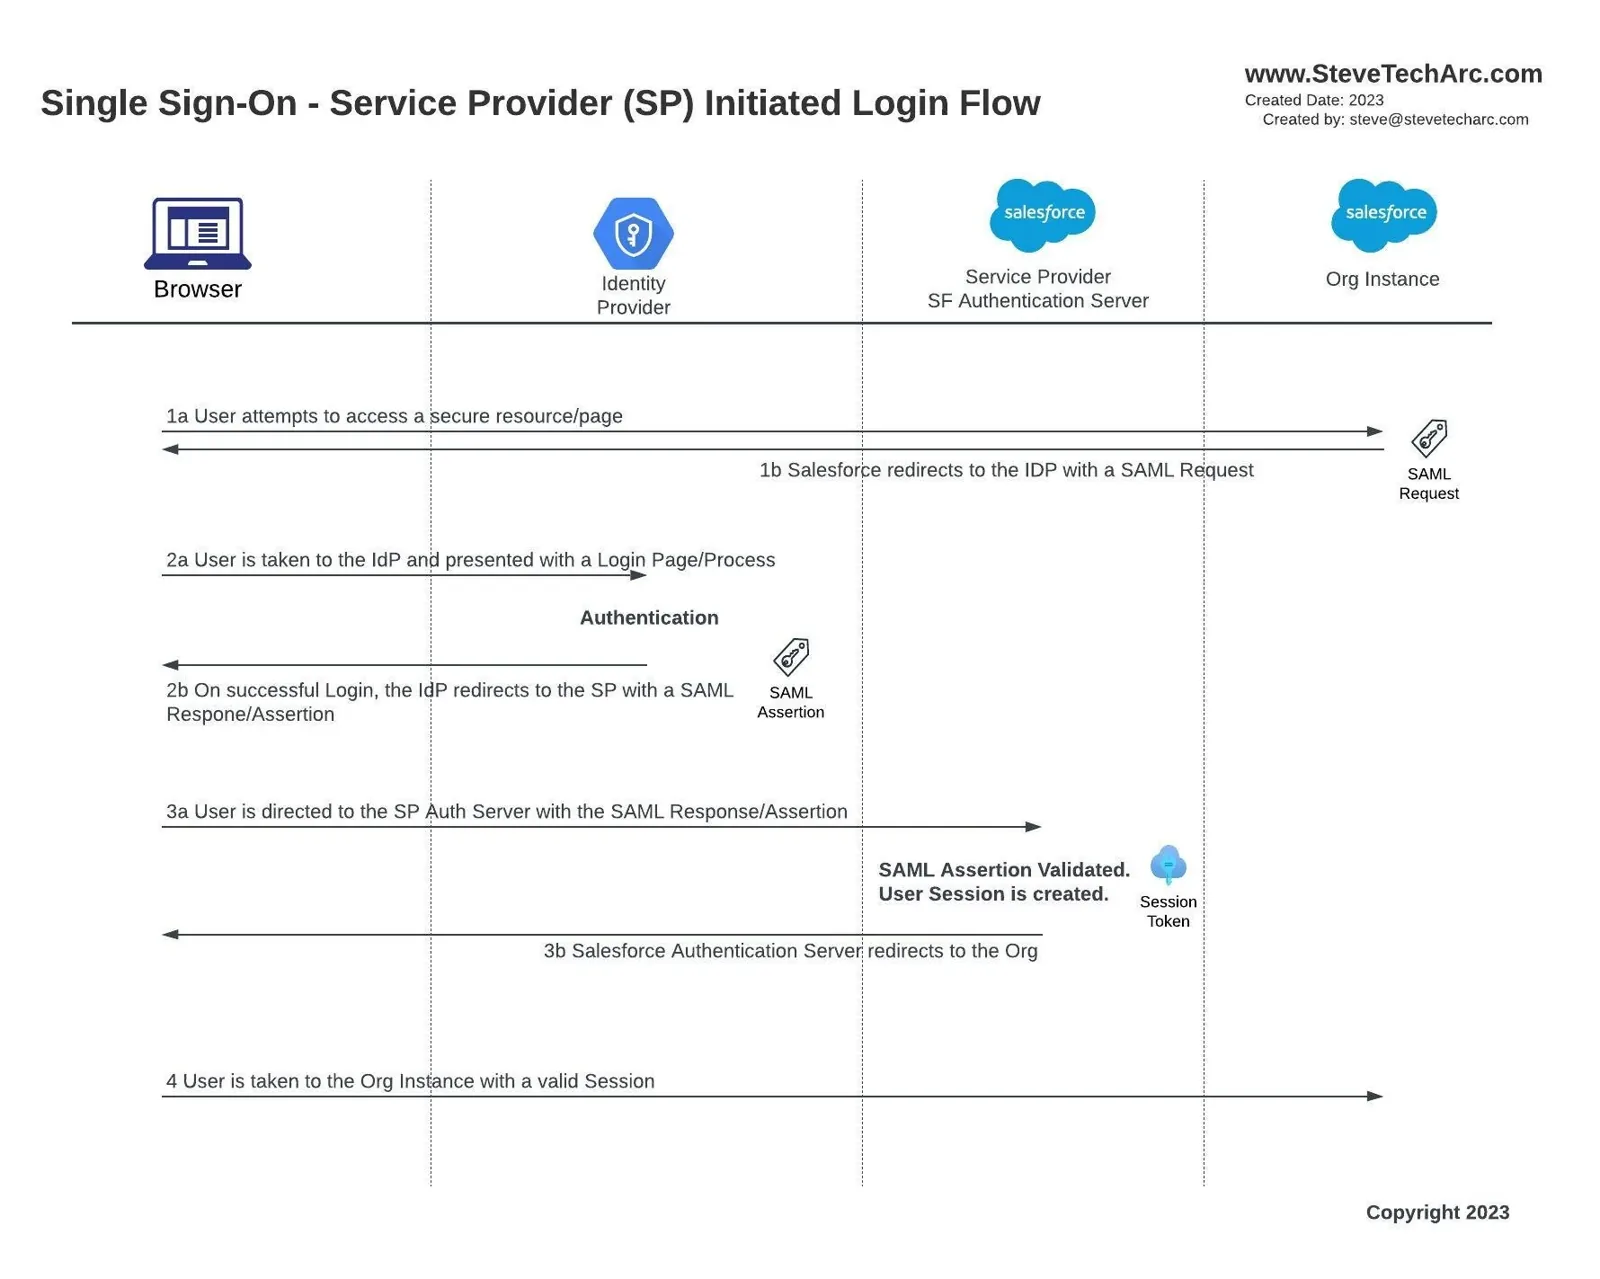 Påloggingsflyt startet av SP [/caption]
1a/1b Brukerens første tilgang: Når dagen begynner, prøver brukerne kanskje å nå en beskyttet ressurs i Salesforce. Hvis de ikke er pålogget, oppdager Salesforce det og sender en omdirigeringskommando.
2a Reisen til IDP-en: Salesforce sender brukeren videre til sin IDP. Her begynner den egentlige reisen: fra vanlige påloggingssider til mer avanserte metoder som flerfaktorautentisering.
2b IDP-ens godkjenningsstempel: Når brukerens identitet er bekreftet, lager IDP-en en SAML-assertion og sender den til Salesforce som en garanti for brukeren.
3a/3b/4 Salesforces velkomstdør: Når Salesforce får klarsignal fra IDP-en, gjør det sin egen validering og starter deretter en sesjon. For brukerne føles det sømløst: de klikker på en Salesforce-lenke, blir autentisert, og vips, så havner de på siden sin i Salesforce.
Oppsummering
En sømløs opplevelse er en sentral del av dansen rundt Service Provider Initiated Flow (flyten startet av tjenesteleverandøren). Brukere som går rett til Salesforce, tar en kort omvei: de følges til en autentisering og ledes deretter, etter valideringen, smidig tilbake til Salesforce.
Det harmoniske samspillet mellom Salesforce, IDP-er og brukernes nettlesere kan virke intrikat, men det er laget for å finne balansen mellom sikkerhetstiltak og rask tilgang for brukerne.
Hold øynene åpne når vi går dypere inn i spesialområder i kommende innlegg, som den spennende verdenen av dyplenker og relay states. For deg som liker praktiske demonstrasjoner, lager jeg detaljerte videoer som viser konfigurasjonene i Salesforce-orger.
For slikt engasjerende innhold og mer kan du abonnere på YouTube-kanalen @SteveTecharc. Sammen finner vi veien gjennom labyrinten av sikkerhet i Salesforce!
Følg med
Begynn reisen din med Salesforce Identity med selvtillit! For mer innsikt og flere tips, følg med her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonner, og styrk forståelsen din av Salesforce Identity.
Vi hjelper til med å forandre verden ved å dele integrasjonskunnskap med andre arkitekter og med dem som er på vei til å bli arkitekter!
Transkripsjon med hjelp fra AI
Forbli nysgjerrig, forbli sikker!
STA 3.4