
Salesforces sikkerhed afsløret: detaljerne i SAML-konfiguration og SSO-flow
I Salesforce-verdenen kan det være vigtigt at forstå mekanikken bag sikkerhed og identitet med single sign-on (SSO). Lad os dykke ned i, hvordan Salesforce spiller sammen, når det fungerer som tjenesteudbyder under en ekstern identitetsudbyder (IDP), med fokus på de vigtigste konfigurationer og flows.
Konfigurationen opdelt:
Browserens afgørende rolle: I vores integrerede teknologiske økosystem er browseren ikke bare en tilskuer; den er en aktiv mellemmand, der muliggør sikker kommunikation mellem IDP’en og Salesforce, tjenesteudbyderen.
SAML-dialogerne: Kommunikationen i SSO bygger på, at der sendes SAML-forespørgsler til IDP’er. Til gengæld forventer man deres SAML-assertions, som i bund og grund er digitale »beviser« på autentificering.
Tillid gennem digitalt certifikat: For at samspillet bliver sikkert og betroet, udveksler Salesforce og IDP’en et digitalt certifikat. Det elektroniske håndtryk er fundamentet for deres sikre forhold.
Konfigurationen trin for trin:
[caption id="" align=“alignnone” width=“1780”]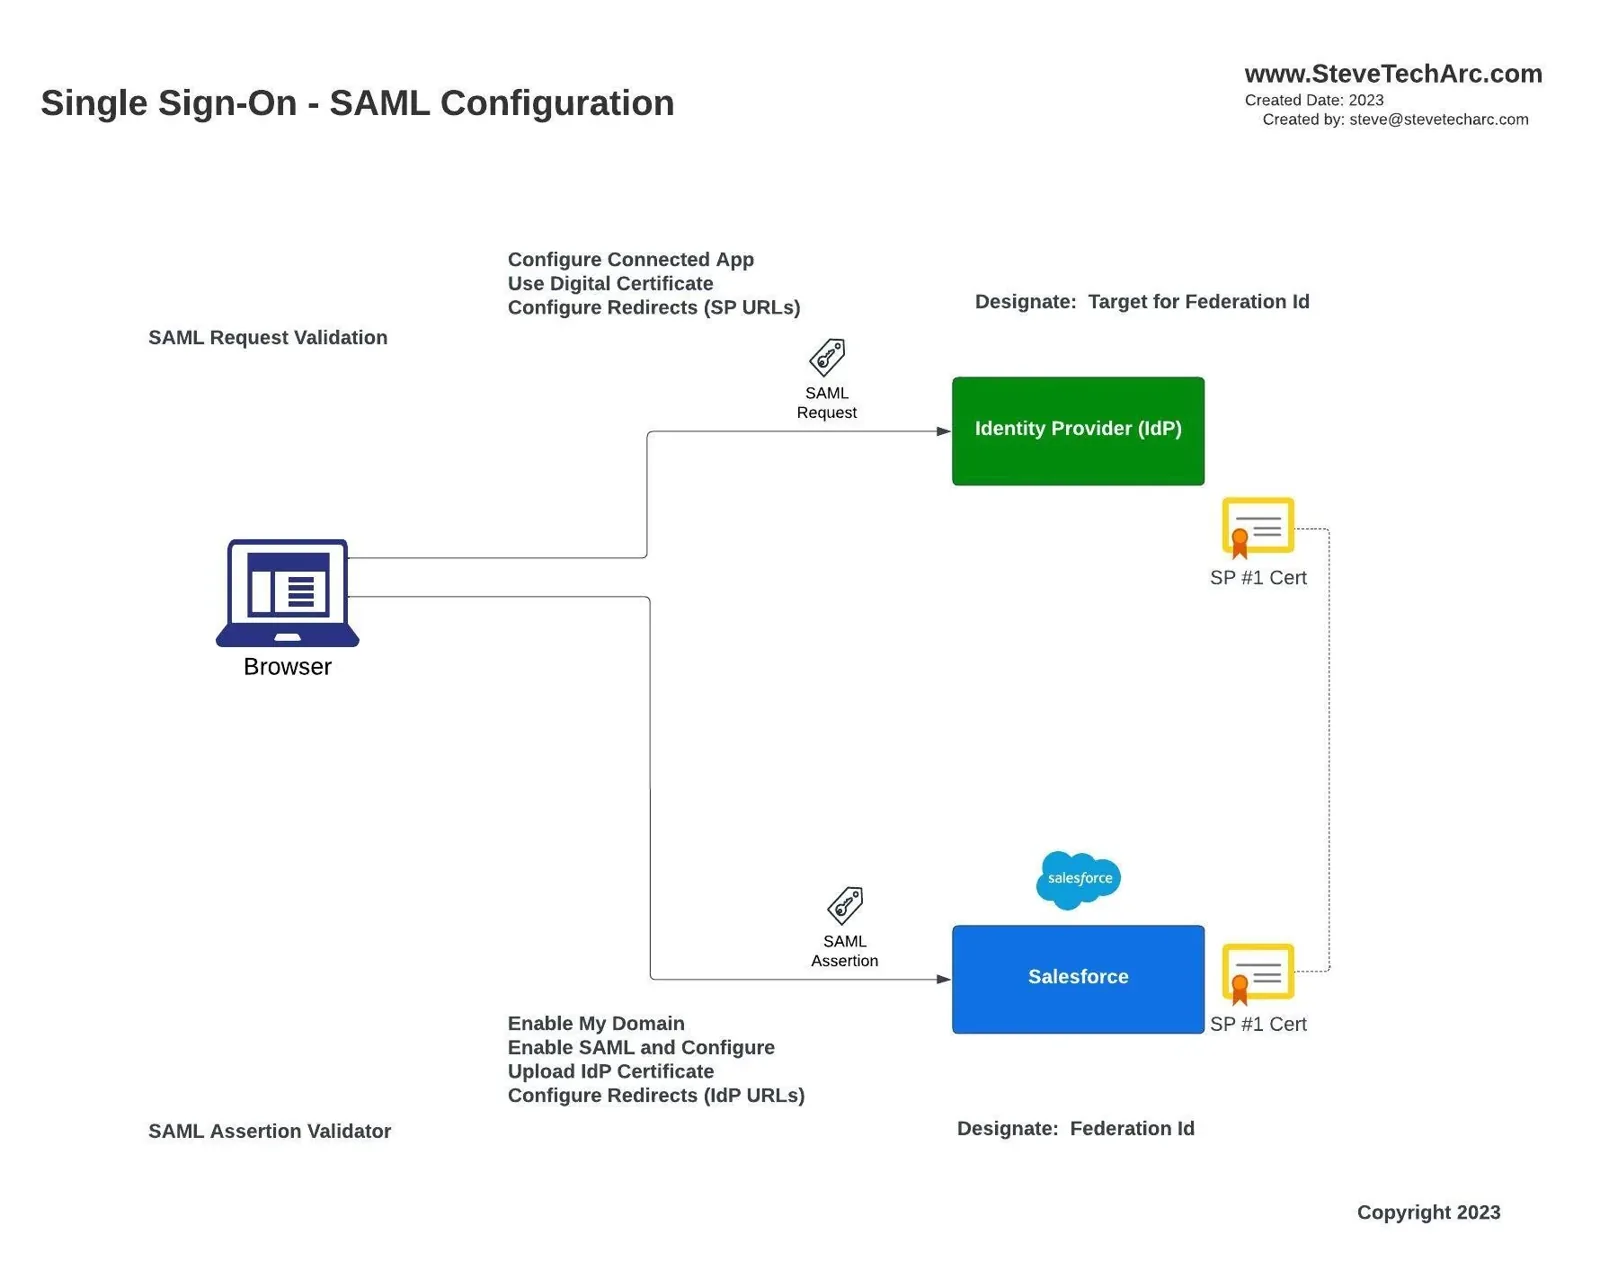 SAML-konfiguration [/caption]
Hos IDP’en: Konfigurationen omfatter opsætning af den forbundne app, fastlæggelse af detaljerne for det digitale certifikat og indtastning af omdirigerings-URL’erne til tjenesteudbyderen.
I Salesforce: Trinene spænder fra at sikre, at »Mit domæne« er konfigureret, og aktivere SAML, til det afgørende trin at uploade IDP’ens certifikat. Desuden skal omdirigeringerne tilbage til IDP’en konfigureres.
Brugerens identitet via federations-id: Salesforce identificerer brugere fra IDP’en entydigt gennem et federations-id. Tænk på det som et særligt mærke, som et medarbejdernummer eller en anden unik identifikator, der gør det let at identificere brugeren.
Dybdedyk i SSO-flowet:
[caption id="" align=“alignnone” width=“1780”]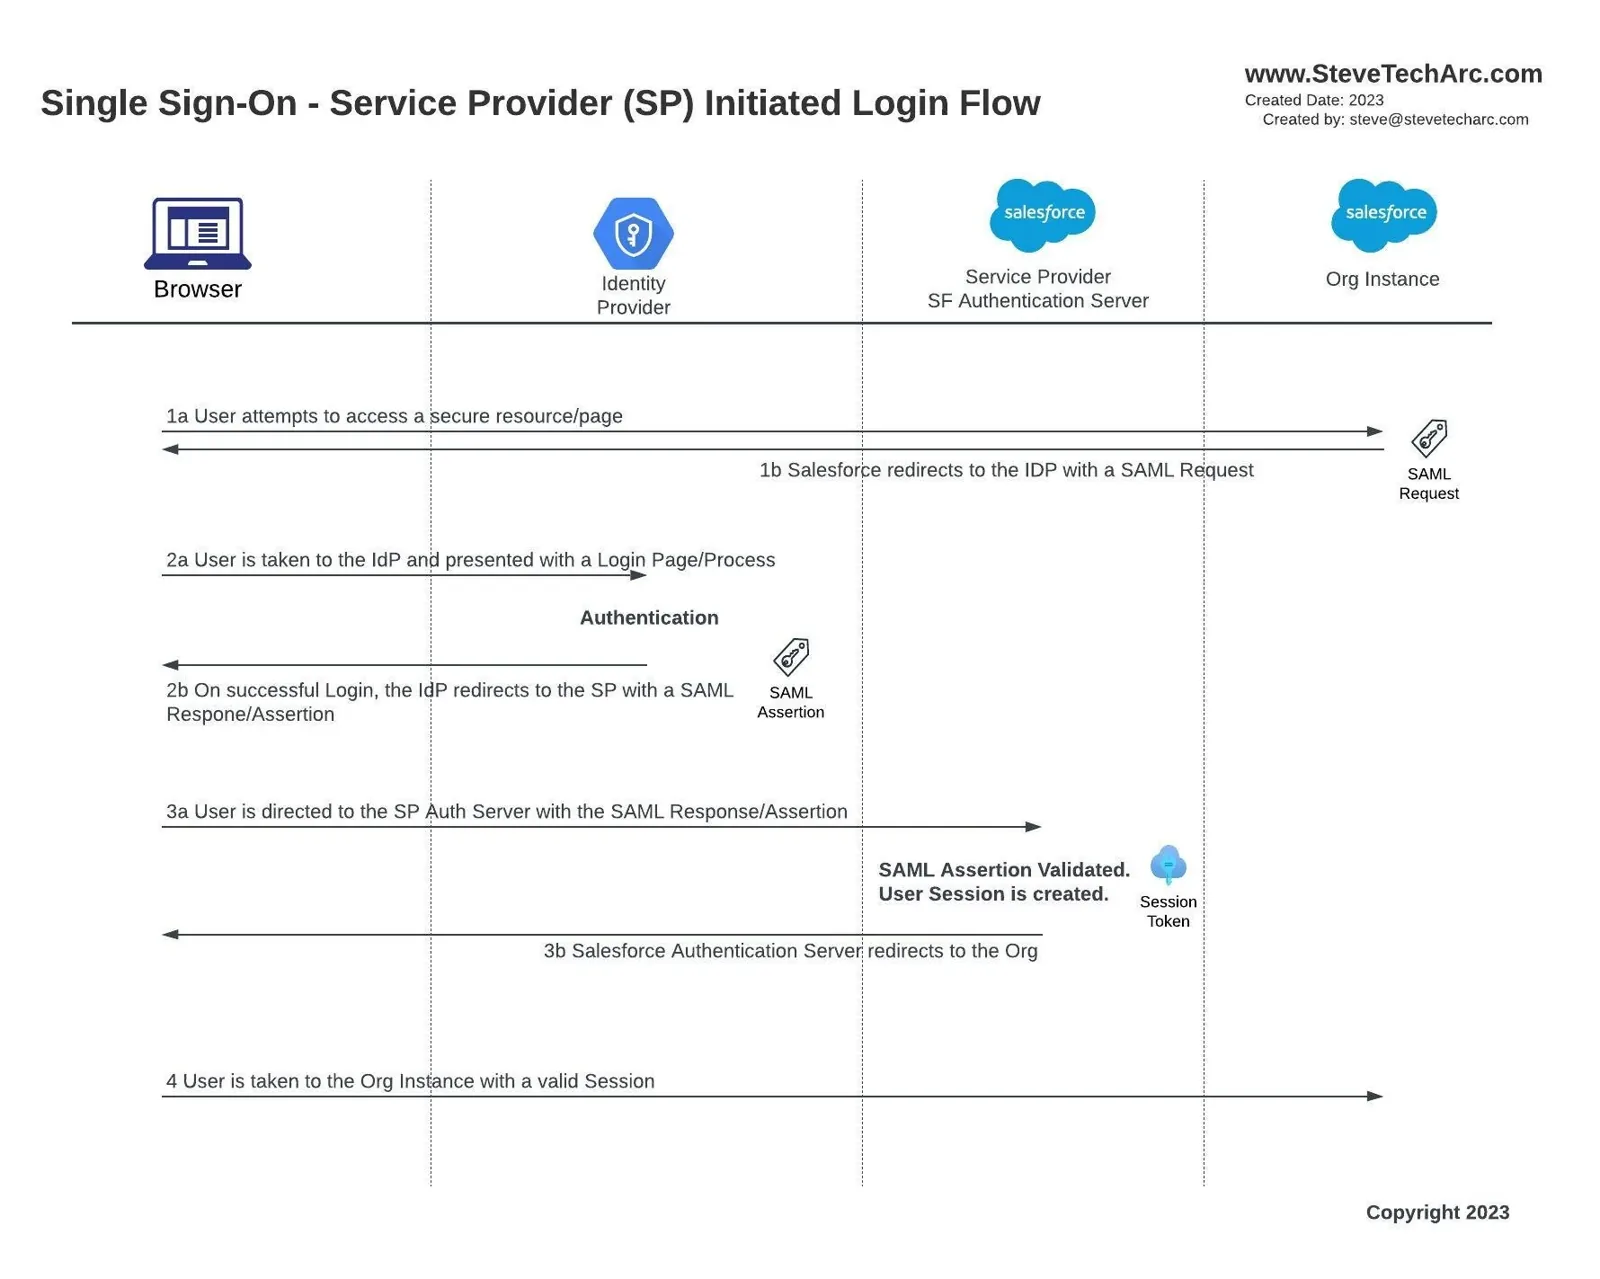 Login-flow startet af SP [/caption]
1a/1b Brugerens første adgang: Når dagen begynder, forsøger brugerne måske at nå en beskyttet ressource i Salesforce. Hvis de ikke er logget ind, opdager Salesforce det og sender en omdirigeringskommando.
2a Rejsen til IDP’en: Salesforce sender brugeren videre til sin IDP. Her begynder den egentlige rejse: fra almindelige loginsider til mere avancerede metoder som multifaktorgodkendelse.
2b IDP’ens godkendelsesstempel: Når brugerens identitet er bekræftet, laver IDP’en en SAML-assertion og sender den til Salesforce som en garanti for brugeren.
3a/3b/4 Salesforces velkomstdør: Når Salesforce får IDP’ens nik, foretager det sin egen validering og starter derefter en session. For brugerne føles det problemfrit: de klikker på et Salesforce-link, bliver autentificeret, og vupti, så lander de på deres side i Salesforce.
Opsamling
En problemfri oplevelse er en central del af dansen omkring Service Provider Initiated Flow (flowet startet af tjenesteudbyderen). Brugere, der går direkte til Salesforce, tager en kort omvej: de føres til en autentificering og guides derefter, efter valideringen, glat tilbage til Salesforce.
Det harmoniske samspil mellem Salesforce, IDP’er og brugernes browsere kan virke indviklet, men det er designet til at finde balancen mellem sikkerhedsforanstaltninger og hurtig adgang for brugerne.
Hold øjnene åbne, når vi går dybere ned i specialområder i kommende indlæg, som den spændende verden af dybe links og relay states. Til dig, der er glad for praktiske demonstrationer, laver jeg detaljerede videoer, der viser konfigurationerne i Salesforce-orgs.
For sådant engagerende indhold og mere kan du abonnere på YouTube-kanalen @SteveTecharc. Sammen finder vi vej gennem labyrinten af sikkerhed i Salesforce!
Hold øje
Tag hul på din rejse med Salesforce Identity med selvtillid! For flere indsigter og tips, hold øje her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonnér, og styrk din forståelse af Salesforce Identity.
Vi hjælper med at forandre verden ved at dele integrationsviden med andre arkitekter og med dem, der er på vej til at blive arkitekter!
Transskription med hjælp fra AI
Forbliv nysgerrig, forbliv sikker!
STA 3.4