
Den OAuth-Webserver-Flow verstehen: die Biergarten-Analogie
Willkommen zurück in unserer Reihe Securing Identity! In dieser Folge gehen wir tiefer in den OAuth-Webserver-Flow, erweitern unsere frühere Biergarten-Analogie und beleuchten die Feinheiten des Flows im Detail.
Die Biergarten-Analogie, noch einmal
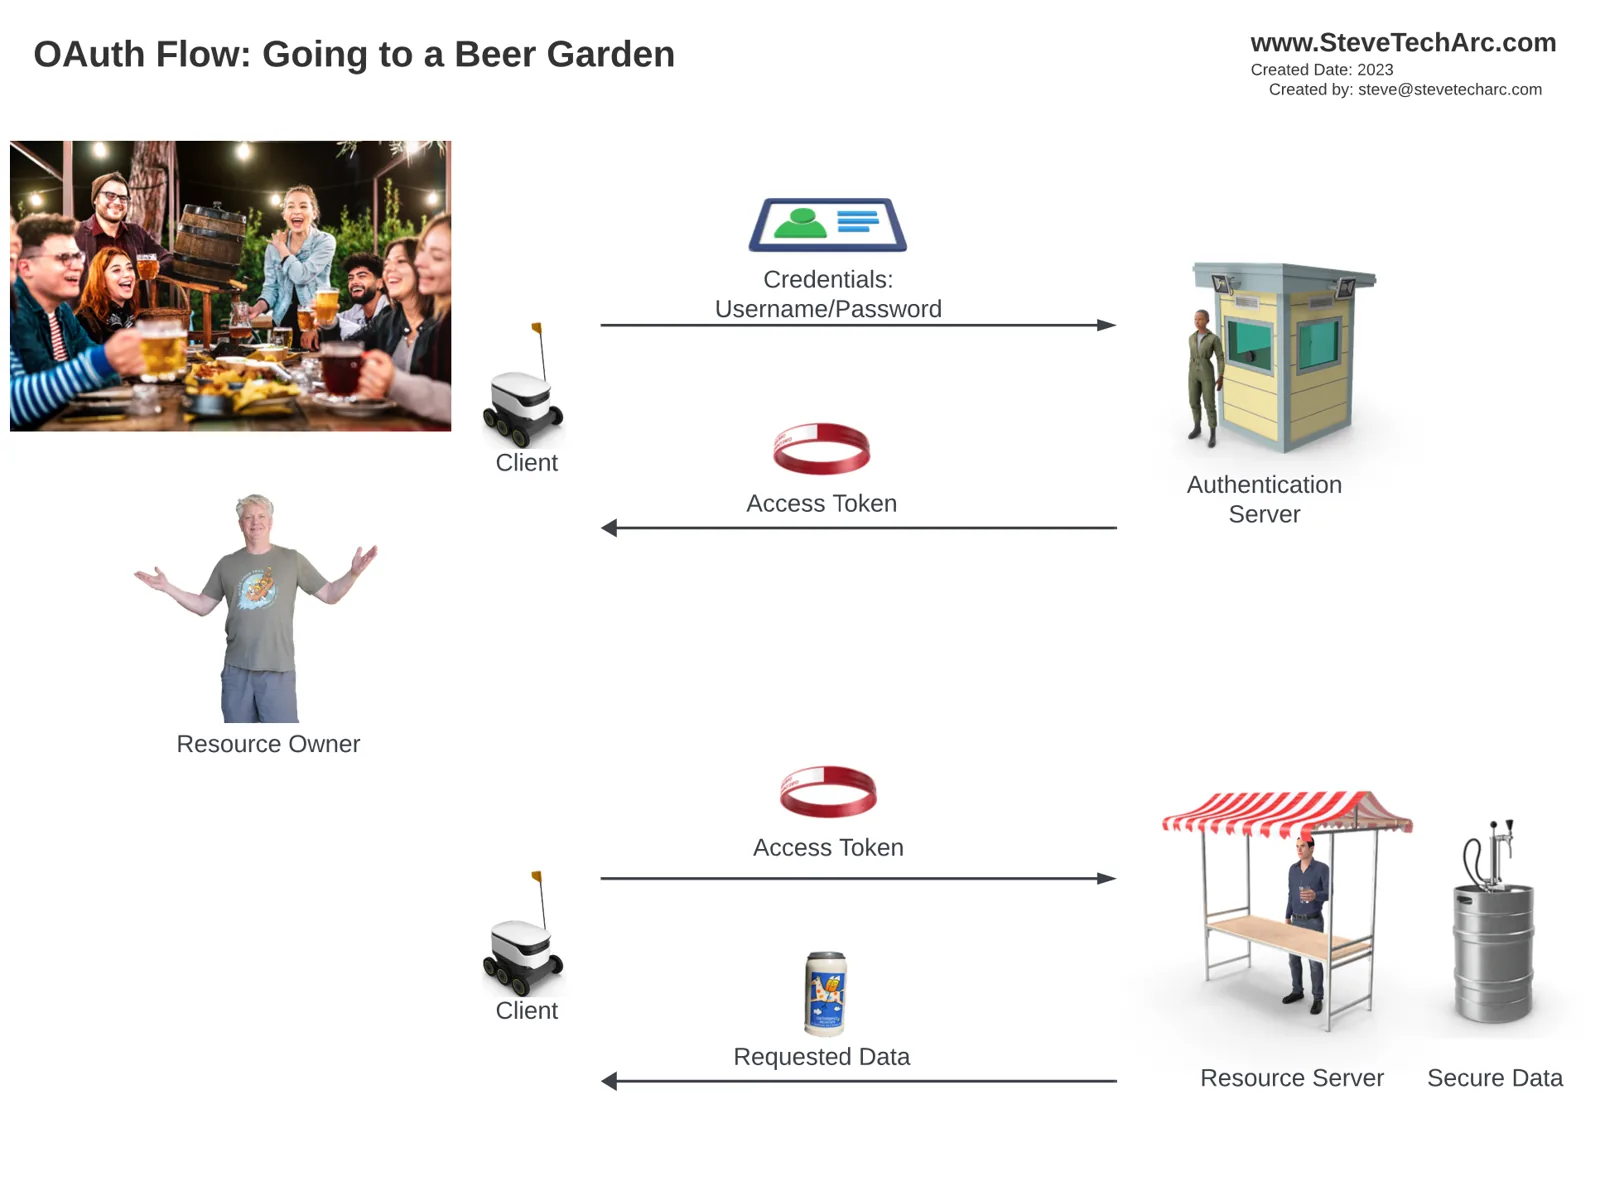
In einer früheren Analogie haben wir den Weg zu einem Zugriffstoken (in der Analogie ein Armband) mit dem Bestellen eines Biers im Biergarten verglichen. Der Client (ein Roboter) schickt Sie zum Authentifizierungsserver, nachdem der Ressourcenserver Ihnen den Zugriff verweigert hat, weil Ihnen ein Zugriffstoken fehlt. Nach der Prüfung Ihrer Zugangsdaten gibt Ihnen der Authentifizierungsserver ein Zugriffstoken, mit dem Sie die angeforderten Daten vom Ressourcenserver bekommen.
Ein Dritter kommt dazu: das Burger House
In dieser erweiterten Analogie kommt ein Dritter ins Spiel, das Burger House, das mit Ihren Zugangsdaten Bier aus dem Biergarten holen muss. Dabei werden sowohl ein Frontend-Kanal (weniger sicher, rot dargestellt) als auch ein Backend-Kanal (sicherer, schwarz dargestellt) genutzt.
Der Ablauf Schritt für Schritt:
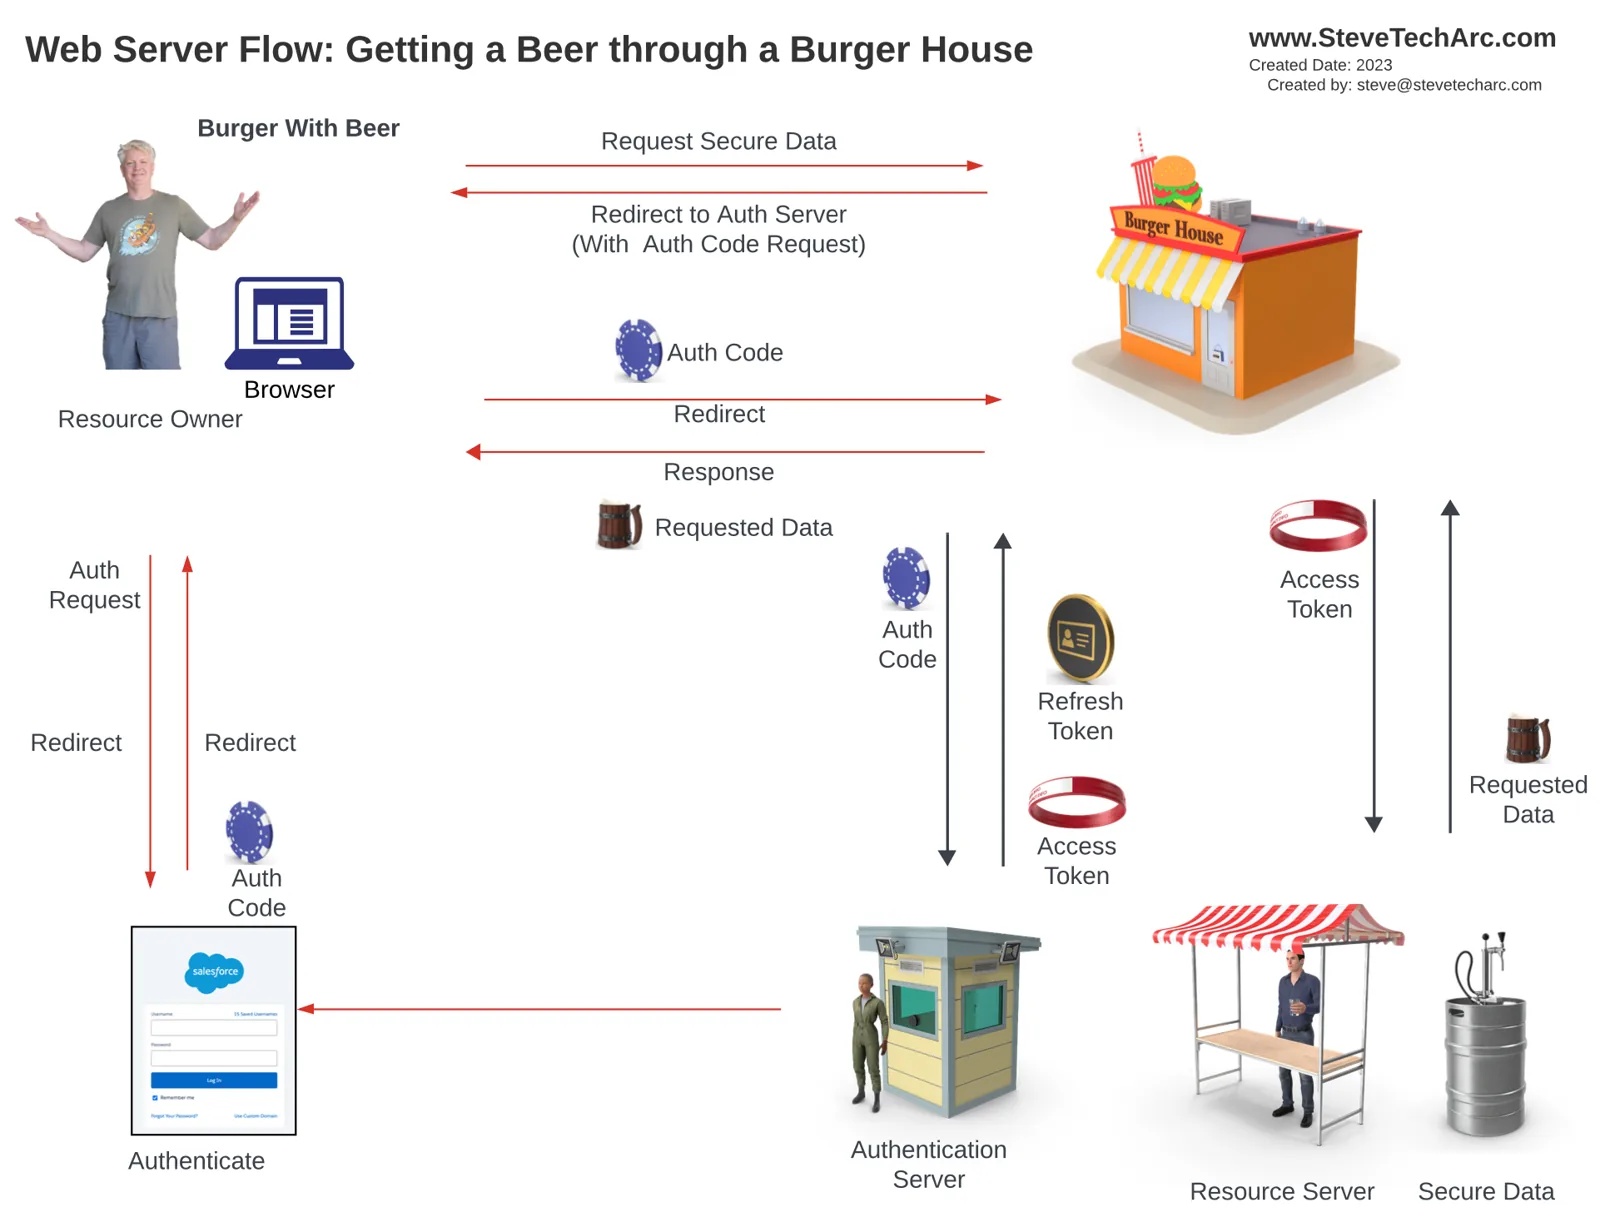
Bestellung im Burger House: Sie bestellen ein Bier im Burger House, das keins hat.
Weiterleitung: Sie werden über einen weniger sicheren Frontend-Kanal auf die öffentliche Website des Authentifizierungsservers weitergeleitet.
Authentifizierung: Sie melden sich bei Salesforce an, das daraufhin einen Autorisierungscode ausstellt (als blaue Münze dargestellt).
Tausch des Autorisierungscodes: Das Burger House erhält den Autorisierungscode und legt ihn über einen sicheren Backend-Kanal dem Authentifizierungsserver vor.
Erhalt des Tokens: Nach erfolgreicher Authentifizierung erhält das Burger House ein Zugriffstoken und eventuell ein Aktualisierungstoken.
Datenanfrage: Mit dem Zugriffstoken fordert das Burger House Daten vom Ressourcenserver an, kombiniert sie mit seinen eigenen und präsentiert sie Ihnen.
Die wichtigsten Elemente des OAuth-Webserver-Flows:
Zwei Kanäle: Der Flow nutzt einen weniger sicheren Frontend-Kanal und einen sicheren Backend-Kanal.
Autorisierungscode: Ein temporärer Autorisierungscode dient dem sicheren Austausch und wird danach verworfen.
Gewerbeerlaubnis: Das Burger House braucht eine besondere Erlaubnis (Consumer Key und Secret), um im Namen der Ressourceneigentümer zu handeln. Das sorgt für einen sicheren und autorisierten Austausch.
Fazit
Der OAuth-Webserver-Flow ist komplex, aber für den sicheren Datenzugriff unverzichtbar, vor allem wenn Dritte beteiligt sind. Er schützt vor möglichen Angriffen und sichert Transaktionen und Datenintegrität.
Bleiben Sie dran
Starten Sie mit Zuversicht in Ihre Salesforce-Identity-Reise! Weitere Einblicke und Tipps gibt es hier auf www.SteveTechArc.com und auf dem YouTube-Kanal @SteveTechArc (opens in a new tab). Abonnieren Sie und vertiefen Sie Ihr Verständnis von Salesforce Identity.
Die Welt ein Stück verändern, indem ich Wissen über Integration mit anderen Architekt:innen und allen auf dem Weg dorthin teile!
Transkript mit Unterstützung von KI
STA 3.12