
OAuth Web Server Flow’n ymmärtäminen: olutpuutarhavertaus
Tervetuloa takaisin Securing Identity -sarjaamme! Tässä osassa perehdymme syvemmin OAuth Web Server Flow’hun (web server -virtaan), laajennamme aiempaa olutpuutarhavertaustamme ja kerromme yksityiskohtaisesti virran hienouksista.
Olutpuutarhavertaus uudelleen
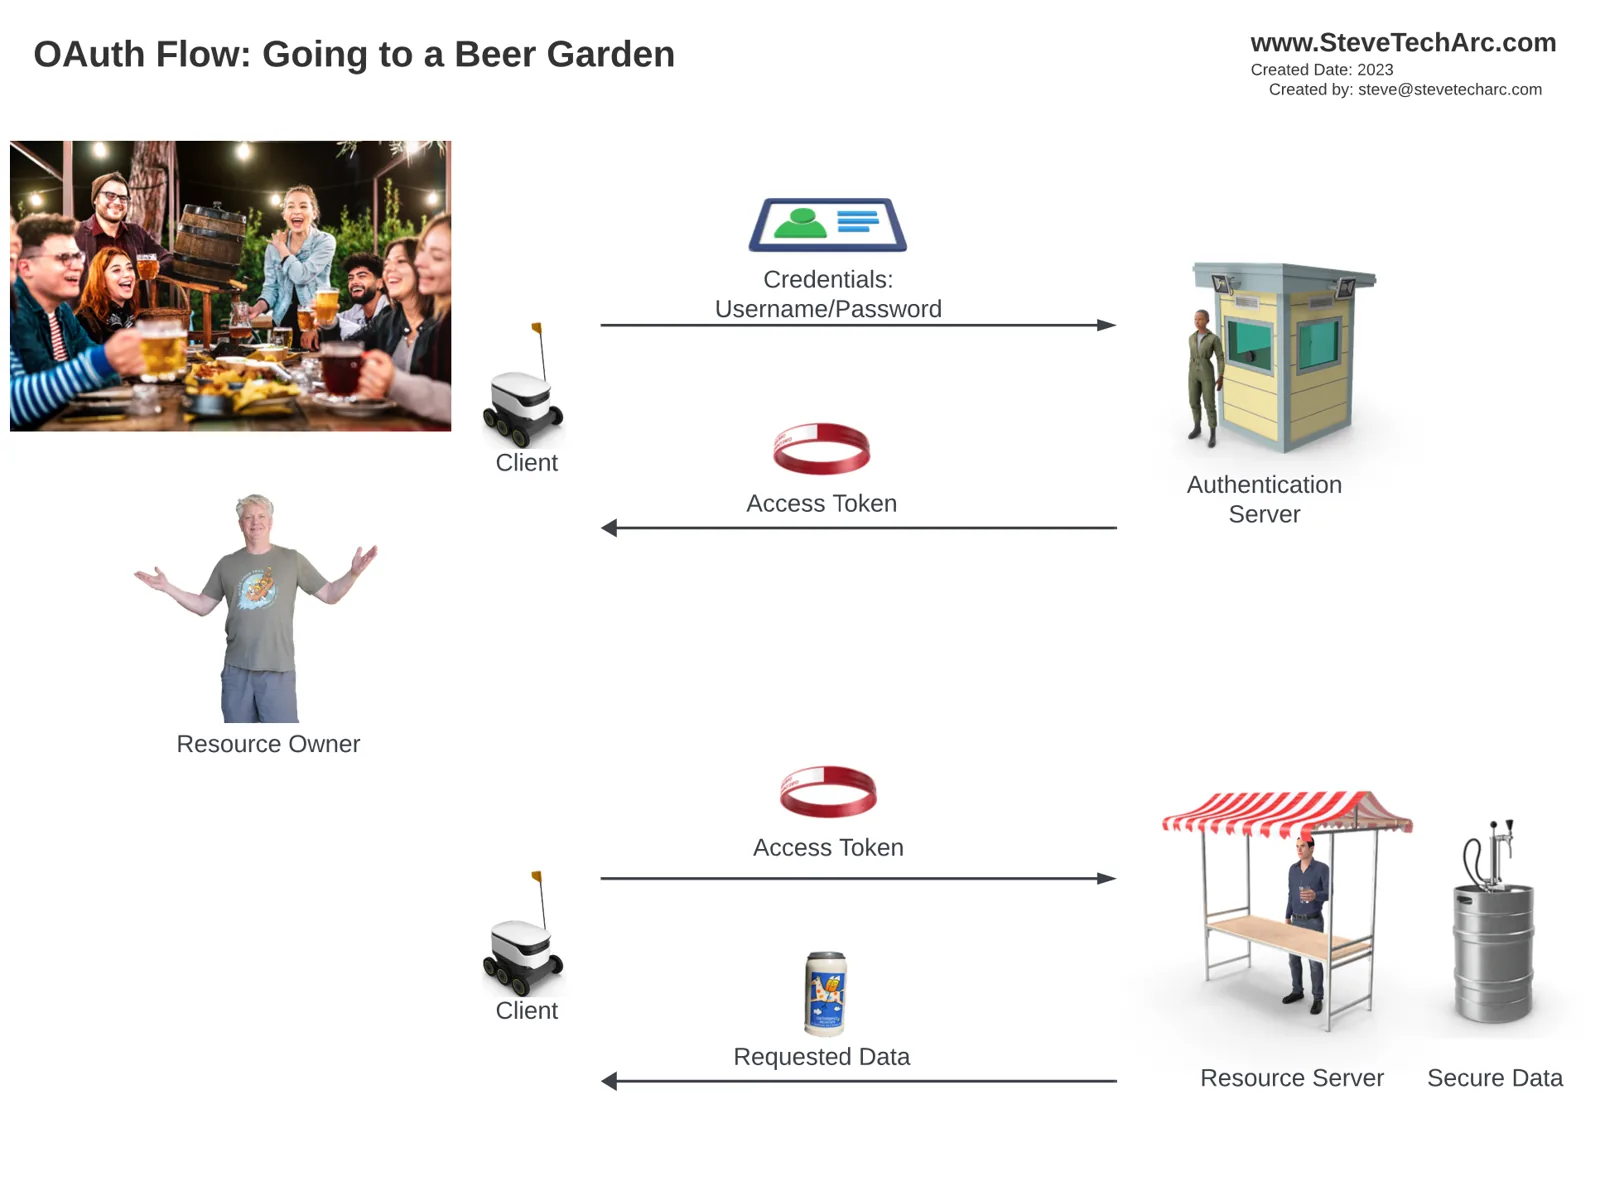
Aiemmassa vertauksessa rinnastimme käyttöoikeustunnuksen (vertauksessamme rannekkeen) hankkimisen oluen tilaamiseen olutpuutarhassa. Asiakas (robotti) ohjaa sinut todennuspalvelimelle sen jälkeen, kun resurssipalvelin on evännyt pääsyn puuttuvan käyttöoikeustunnuksen vuoksi. Kun todennuspalvelin on vahvistanut tunnistetietosi, se antaa käyttöoikeustunnuksen, jonka avulla pääset pyytämiisi tietoihin resurssipalvelimella.
Kolmas osapuoli astuu kuvaan: hampurilaisravintola
Tässä laajennetussa vertauksessa mukaan tulee kolmas osapuoli, hampurilaisravintola (Burger House), jonka on saatava olutta olutpuutarhasta sinun tunnistetiedoillasi. Prosessissa on sekä etupään kanava (vähemmän turvallinen, kuvattu punaisella) että taustakanava (turvallisempi, kuvattu mustalla).
Vaiheittainen prosessi:
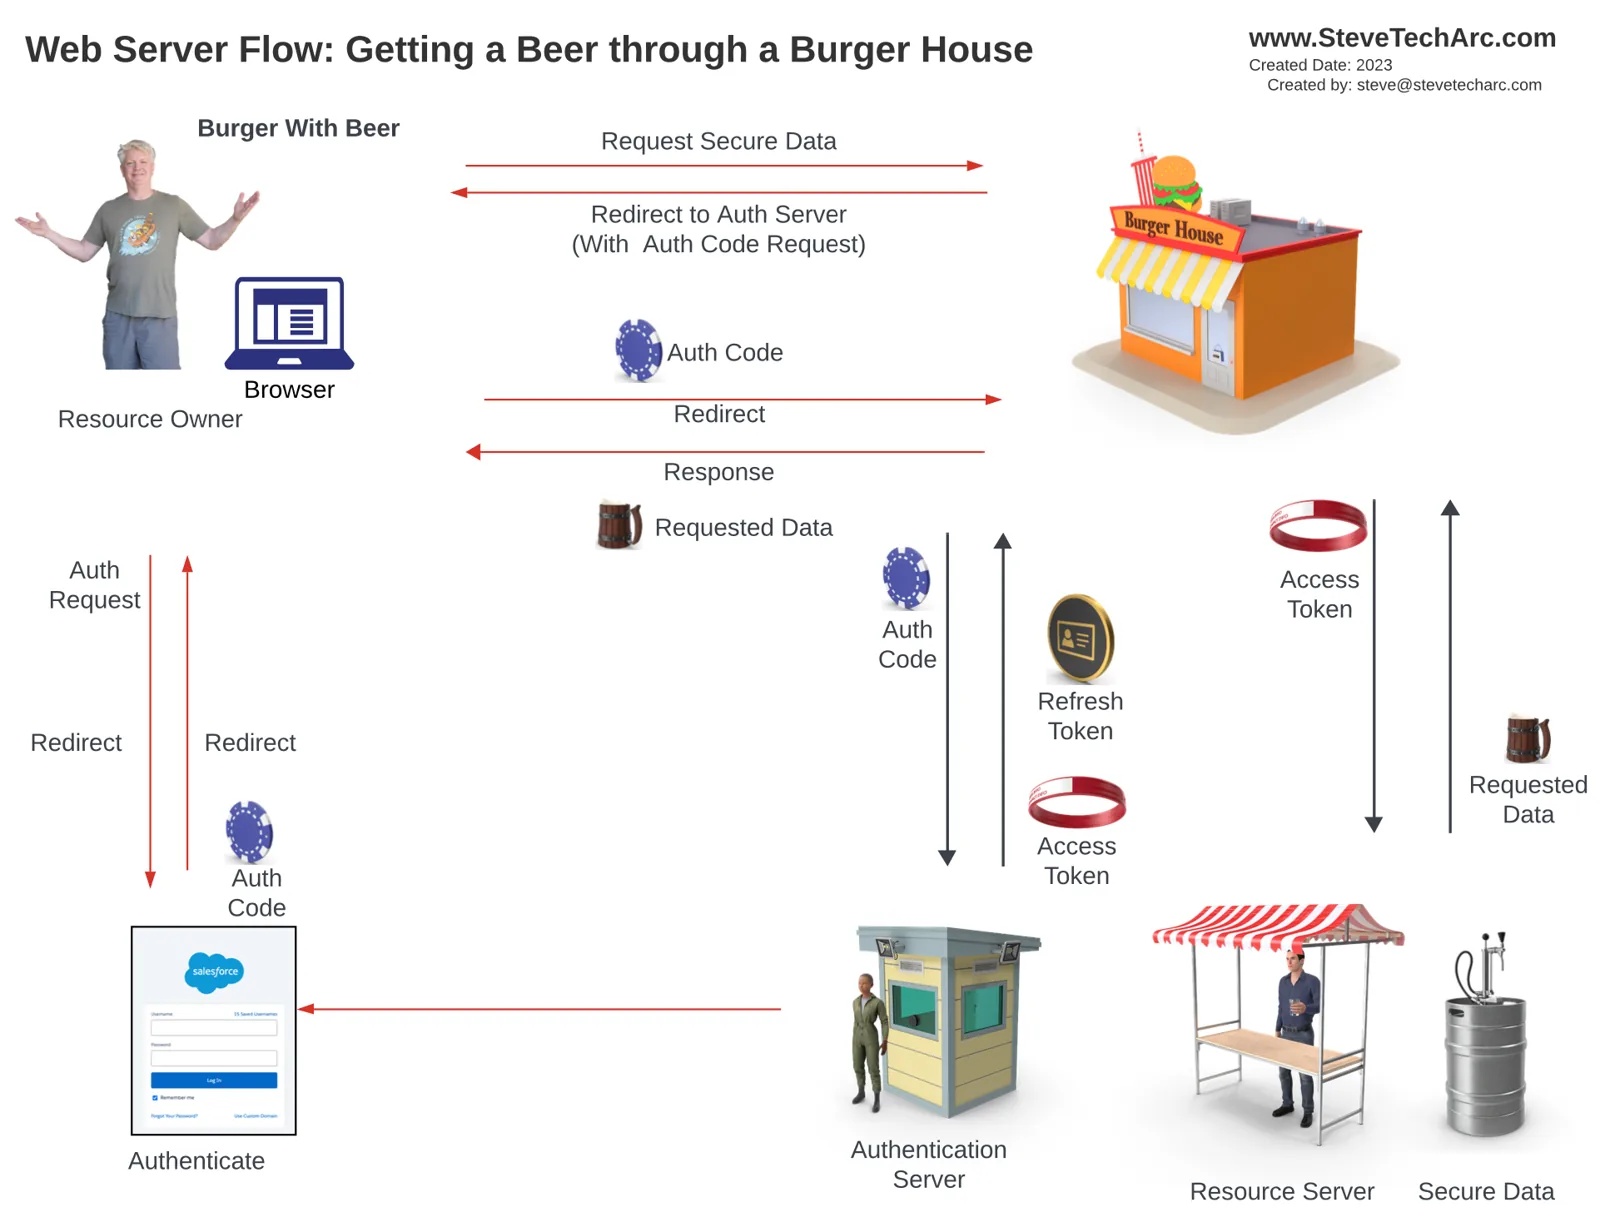
Tilaus hampurilaisravintolassa: Tilaat olutta hampurilaisravintolasta, jossa sitä ei ole.
Uudelleenohjaus: Sinut ohjataan todennuspalvelimen julkiselle verkkosivustolle vähemmän turvallisen etupään kanavan kautta.
Todennus: Kirjaudut Salesforceen, joka myöntää sitten valtuutuskoodin (kuvattu sinisenä kolikkona).
Valtuutuskoodin vaihto: Hampurilaisravintola saa valtuutuskoodin ja esittää sen todennuspalvelimelle turvallisen taustakanavan kautta.
Tunnuksen vastaanotto: Onnistuneen todennuksen jälkeen hampurilaisravintola saa käyttöoikeustunnuksen ja mahdollisesti päivitystunnuksen.
Tietopyyntö: Käyttöoikeustunnuksen avulla hampurilaisravintola pyytää tietoja resurssipalvelimelta, yhdistää ne omiin tietoihinsa ja esittää ne sinulle.
OAuth Web Server Flow’n keskeiset osat:
Kaksi kanavaa: Virrassa on vähemmän turvallinen etupään kanava ja turvallinen taustakanava.
Valtuutuskoodi: Tilapäistä valtuutuskoodia käytetään turvallisiin vaihtoihin, ja sen jälkeen se hävitetään.
Elinkeinolupa: Hampurilaisravintolalla on oltava erityinen lupa (consumer key ja secret) toimia resurssien omistajien puolesta, mikä varmistaa turvalliset ja valtuutetut vaihdot.
Lopuksi
OAuth Web Server Flow on monimutkainen mutta ratkaisevan tärkeä turvalliselle tietojen käytölle, varsinkin kun mukana on kolmansia osapuolia. Virta suojaa mahdollisilta hyökkäyksiltä ja varmistaa turvalliset tapahtumat ja tietojen eheyden.
Pysy kuulolla
Lähde Salesforce Identity -matkallesi luottavaisin mielin! Lisää näkemyksiä ja vinkkejä löydät täältä www.SteveTechArc.com-sivustolta ja YouTube-kanavalta @SteveTechArc (opens in a new tab). Tilaa kanava ja syvennä ymmärrystäsi Salesforce Identitystä.
Autamme muuttamaan maailmaa jakamalla integraatio-osaamista muille arkkitehdeille ja kaikille, jotka ovat matkalla arkkitehdiksi!
STA 3.12