
Memahami OAuth Web Server Flow: Analogi Beer Garden
Selamat datang kembali di Seri Securing Identity kami! Dalam bagian ini, kita menyelami OAuth Web Server Flow lebih dalam, mengembangkan analogi beer garden sebelumnya sambil memberikan wawasan terperinci tentang seluk-beluk alurnya.
Kembali ke Analogi Beer Garden
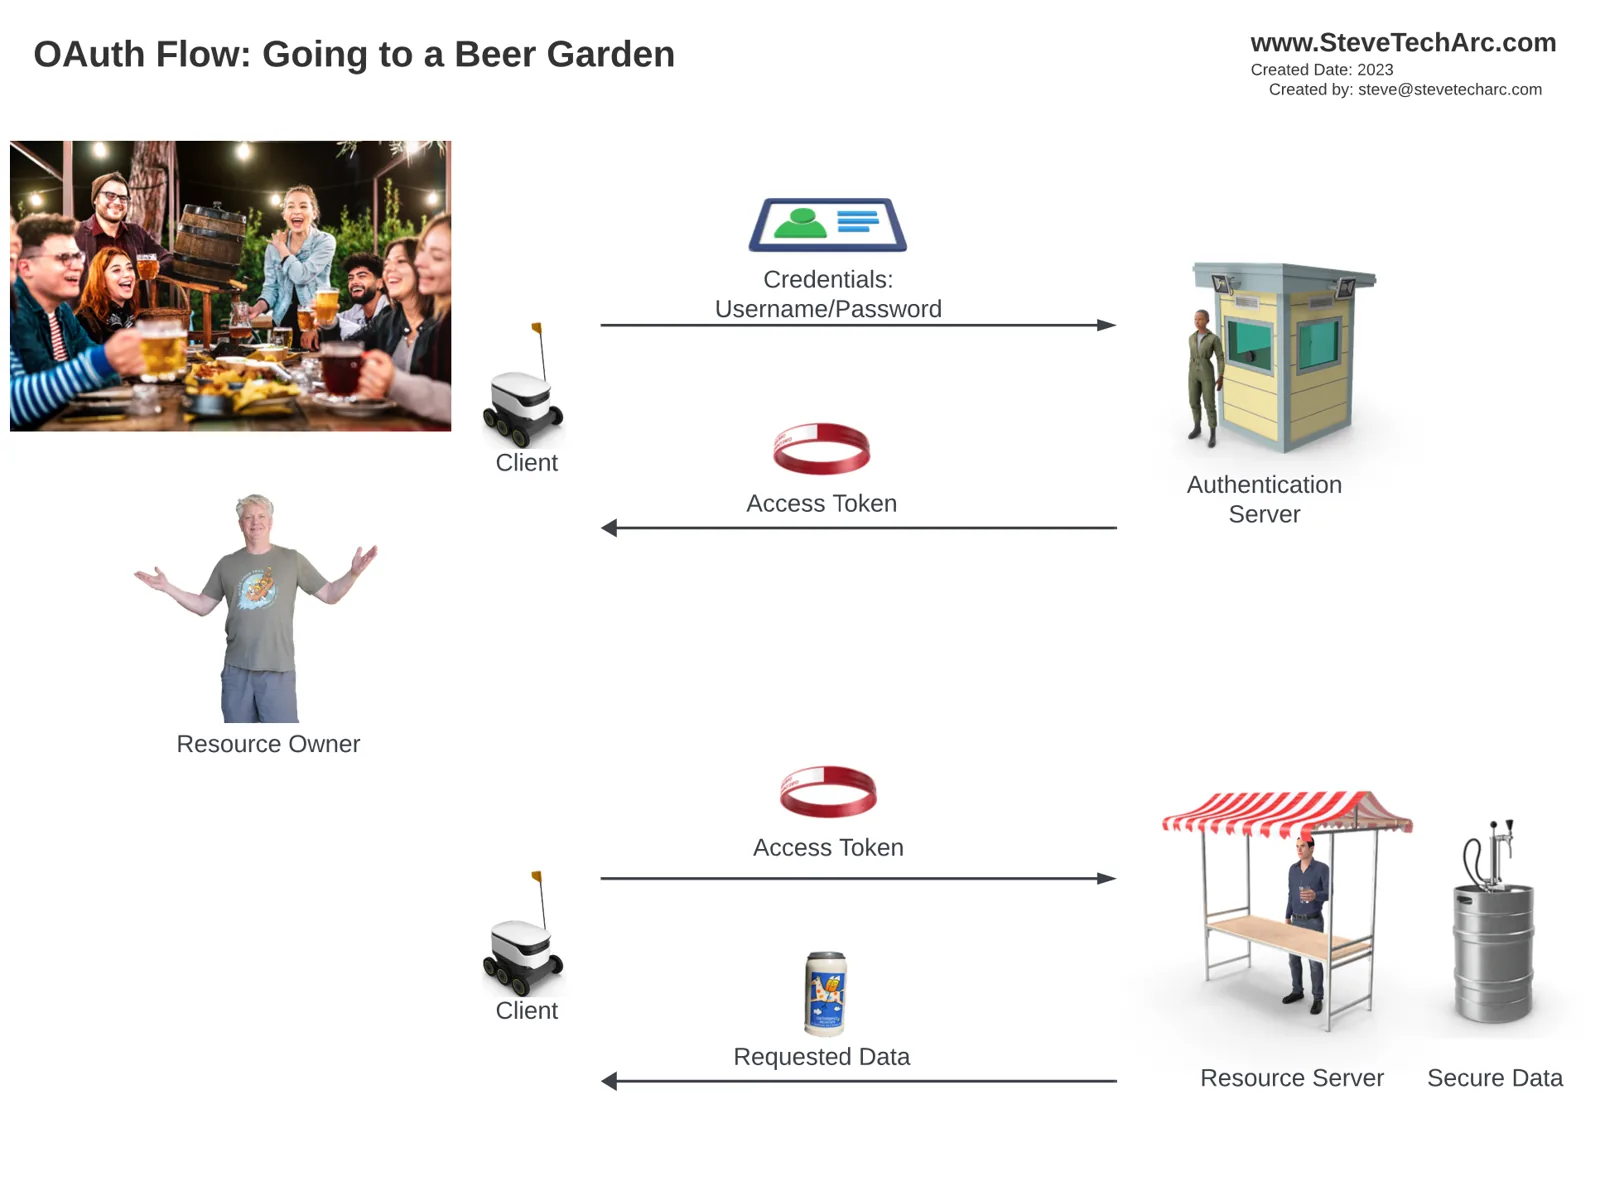
Dalam analogi sebelumnya, kita menyamakan proses mendapatkan token akses (atau gelang tangan dalam analogi kita) dengan memesan bir di beer garden. Klien (sebuah robot) mengarahkan Anda ke server autentikasi setelah resource server menolak akses karena tidak ada token akses. Setelah memvalidasi kredensial Anda, server autentikasi memberikan token akses, sehingga Anda bisa mengakses data yang diminta dari resource server.
Memperkenalkan Pihak Ketiga: Burger House
Dalam analogi yang diperluas ini, kita memperkenalkan pihak ketiga, Burger House, yang perlu mengakses bir dari beer garden memakai kredensial Anda. Proses ini melibatkan saluran front-end (kurang aman, digambarkan dengan warna merah) dan saluran back-end (lebih aman, digambarkan dengan warna hitam).
Proses Langkah demi Langkah:
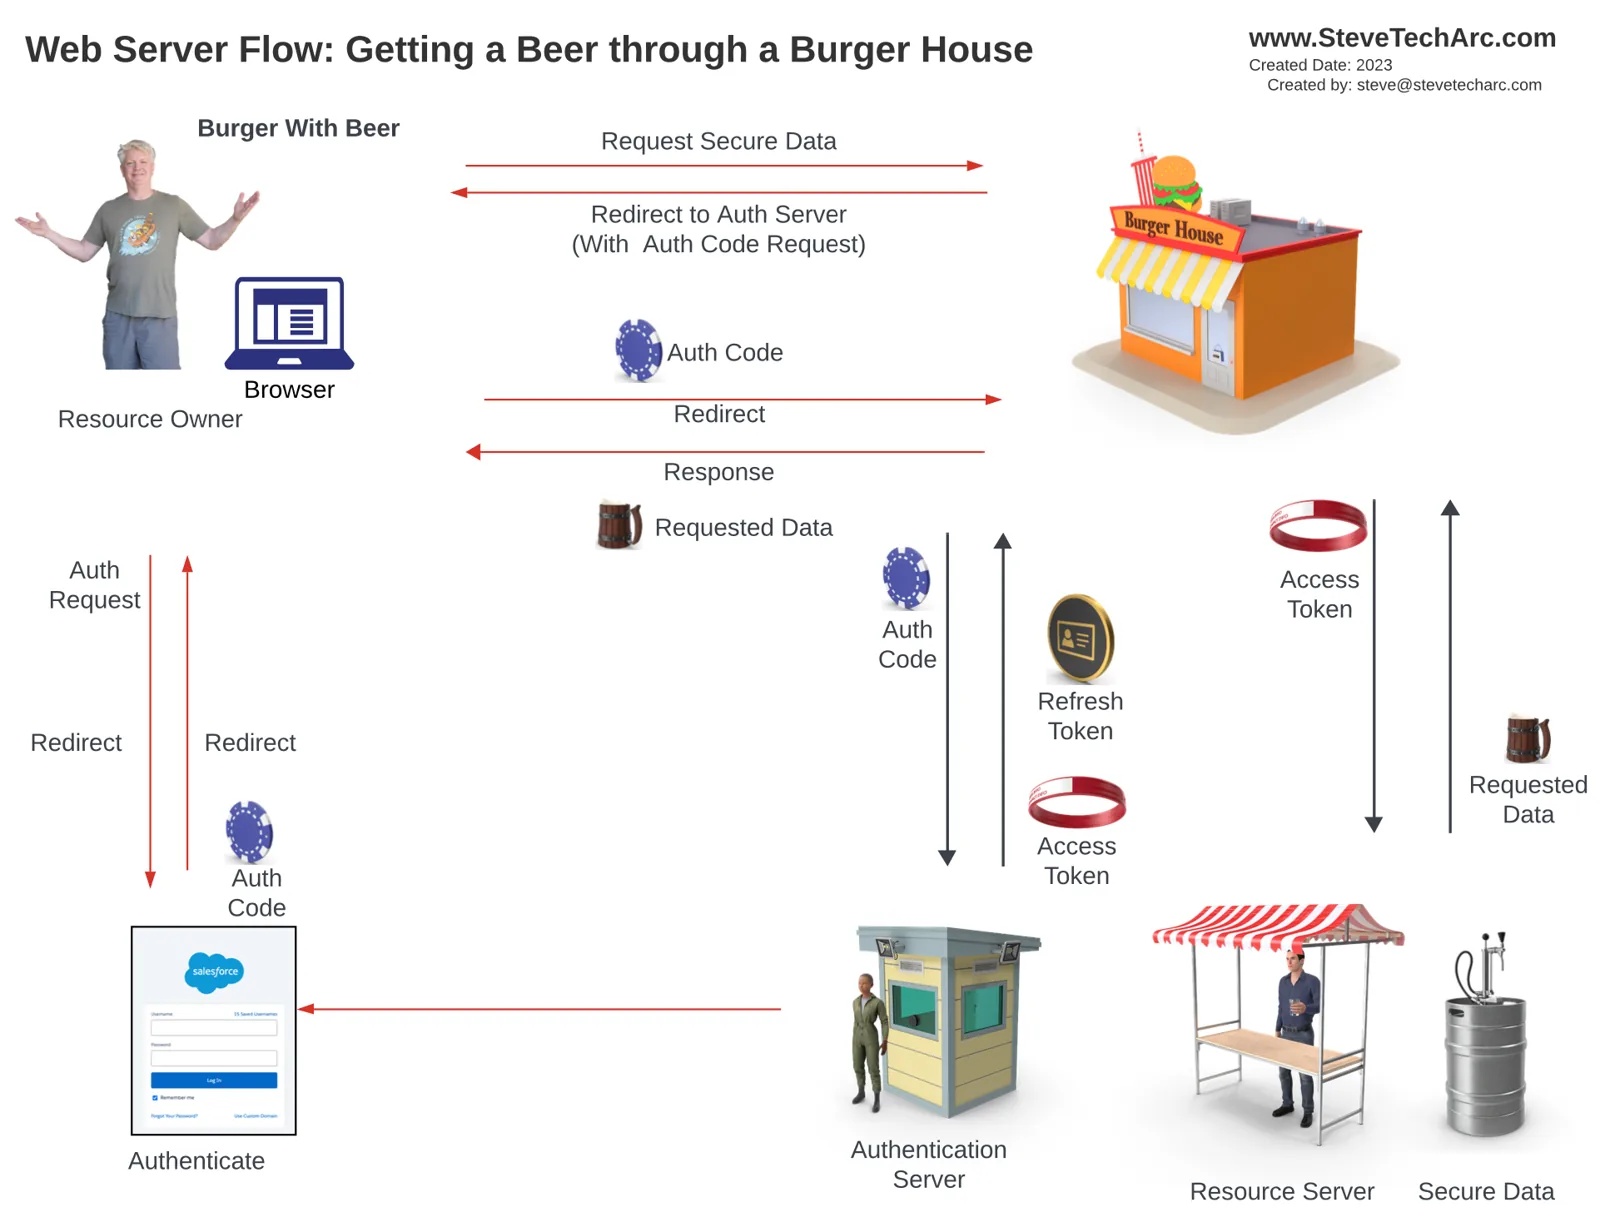
Permintaan di Burger House: Anda meminta bir di Burger House, yang tidak memilikinya.
Pengalihan: Anda dialihkan ke situs web publik server autentikasi melalui saluran front-end yang kurang aman.
Autentikasi: Anda login ke Salesforce, yang lalu menerbitkan kode otorisasi (digambarkan dengan koin biru).
Penukaran Kode Otorisasi: Burger House menerima kode otorisasi dan menyerahkannya ke server autentikasi melalui saluran back-end yang aman.
Penerimaan Token: Burger House menerima token akses, dan mungkin juga refresh token, setelah autentikasi berhasil.
Permintaan Data: Dengan token akses, Burger House meminta data dari resource server, menggabungkannya dengan datanya sendiri, dan menyajikannya kepada Anda.
Elemen Kunci OAuth Web Server Flow:
Dua Saluran: Alurnya melibatkan saluran front-end yang kurang aman dan saluran back-end yang aman.
Kode Otorisasi: Kode otorisasi sementara dipakai untuk pertukaran yang aman, lalu dibuang.
Izin Usaha: Burger House harus punya izin khusus (consumer key dan secret) untuk beroperasi atas nama resource owner, sehingga pertukarannya aman dan berwenang.
Kesimpulan
OAuth Web Server Flow memang rumit tetapi sangat penting untuk akses data yang aman, terutama ketika pihak ketiga terlibat. Alur ini melindungi dari potensi serangan, memastikan transaksi yang aman dan integritas data.
Nantikan Terus
Mulailah perjalanan Salesforce Identity Anda dengan percaya diri! Untuk wawasan dan tips lainnya, terus ikuti di www.SteveTechArc.com dan kanal YouTube @SteveTechArc (opens in a new tab). Berlangganan dan perdalam pemahaman Anda tentang Salesforce Identity.
Membantu mengubah dunia dengan berbagi informasi integrasi kepada sesama Arsitek dan mereka yang sedang menempuh Perjalanan Menjadi Arsitek!
STA 3.12