
Розуміння OAuth Web Server Flow: аналогія з пивним садом
З поверненням до нашої серії Securing Identity! У цій частині ми глибше розглянемо OAuth Web Server Flow, розширюючи нашу попередню аналогію з пивним садом і детально розбираючи тонкощі цього flow.
Повертаємося до аналогії з пивним садом
У попередній аналогії ми порівняли процес отримання токена доступу (у нашій аналогії — браслета на зап’ясті) із замовленням пива в пивному саду. Клієнт (робот) направляє вас до сервера автентифікації після того, як сервер ресурсів відмовляє в доступі через відсутність токена доступу. Перевіривши ваші облікові дані, сервер автентифікації видає токен доступу, і ви можете отримати запитані дані із сервера ресурсів.
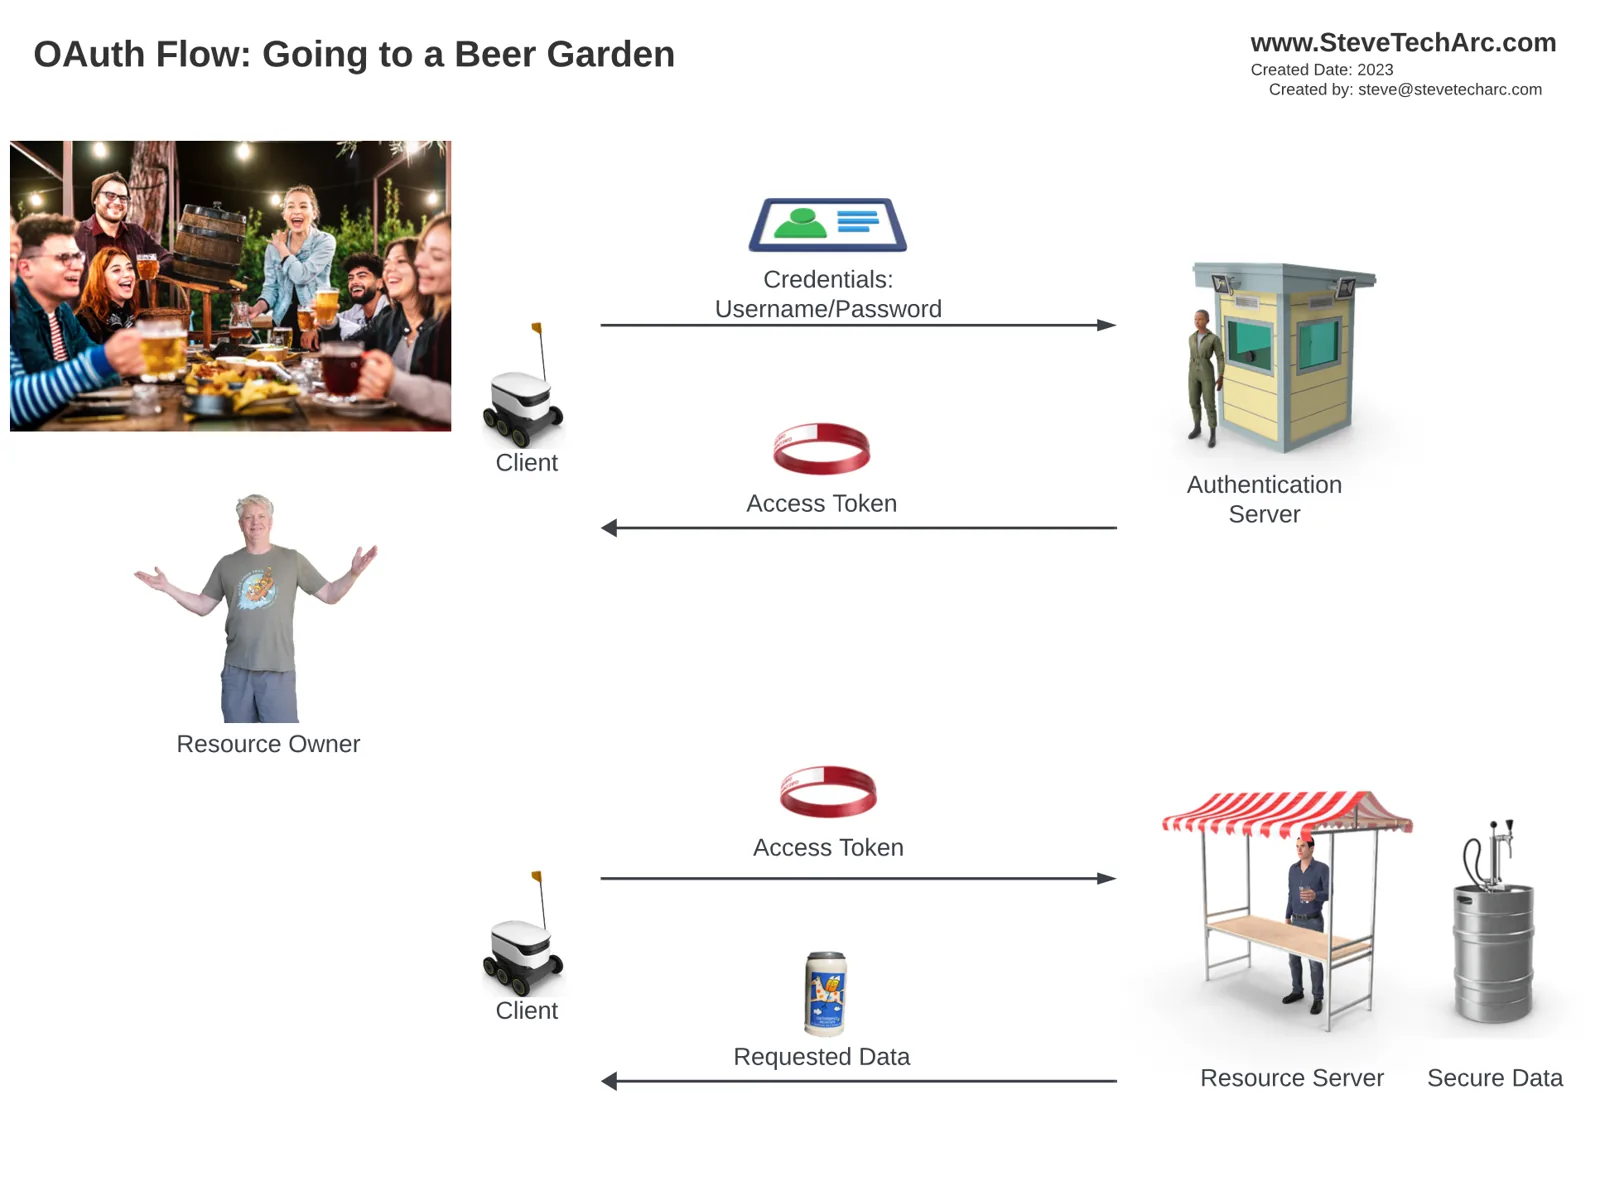
Додаємо третю сторону: бургерна
У цій розширеній аналогії ми додаємо третю сторону — бургерну, якій потрібно отримати пиво з пивного саду за вашими обліковими даними. Цей процес охоплює і фронтенд-канал (менш захищений, позначений червоним), і бекенд-канал (захищеніший, позначений чорним).
Покроковий процес:
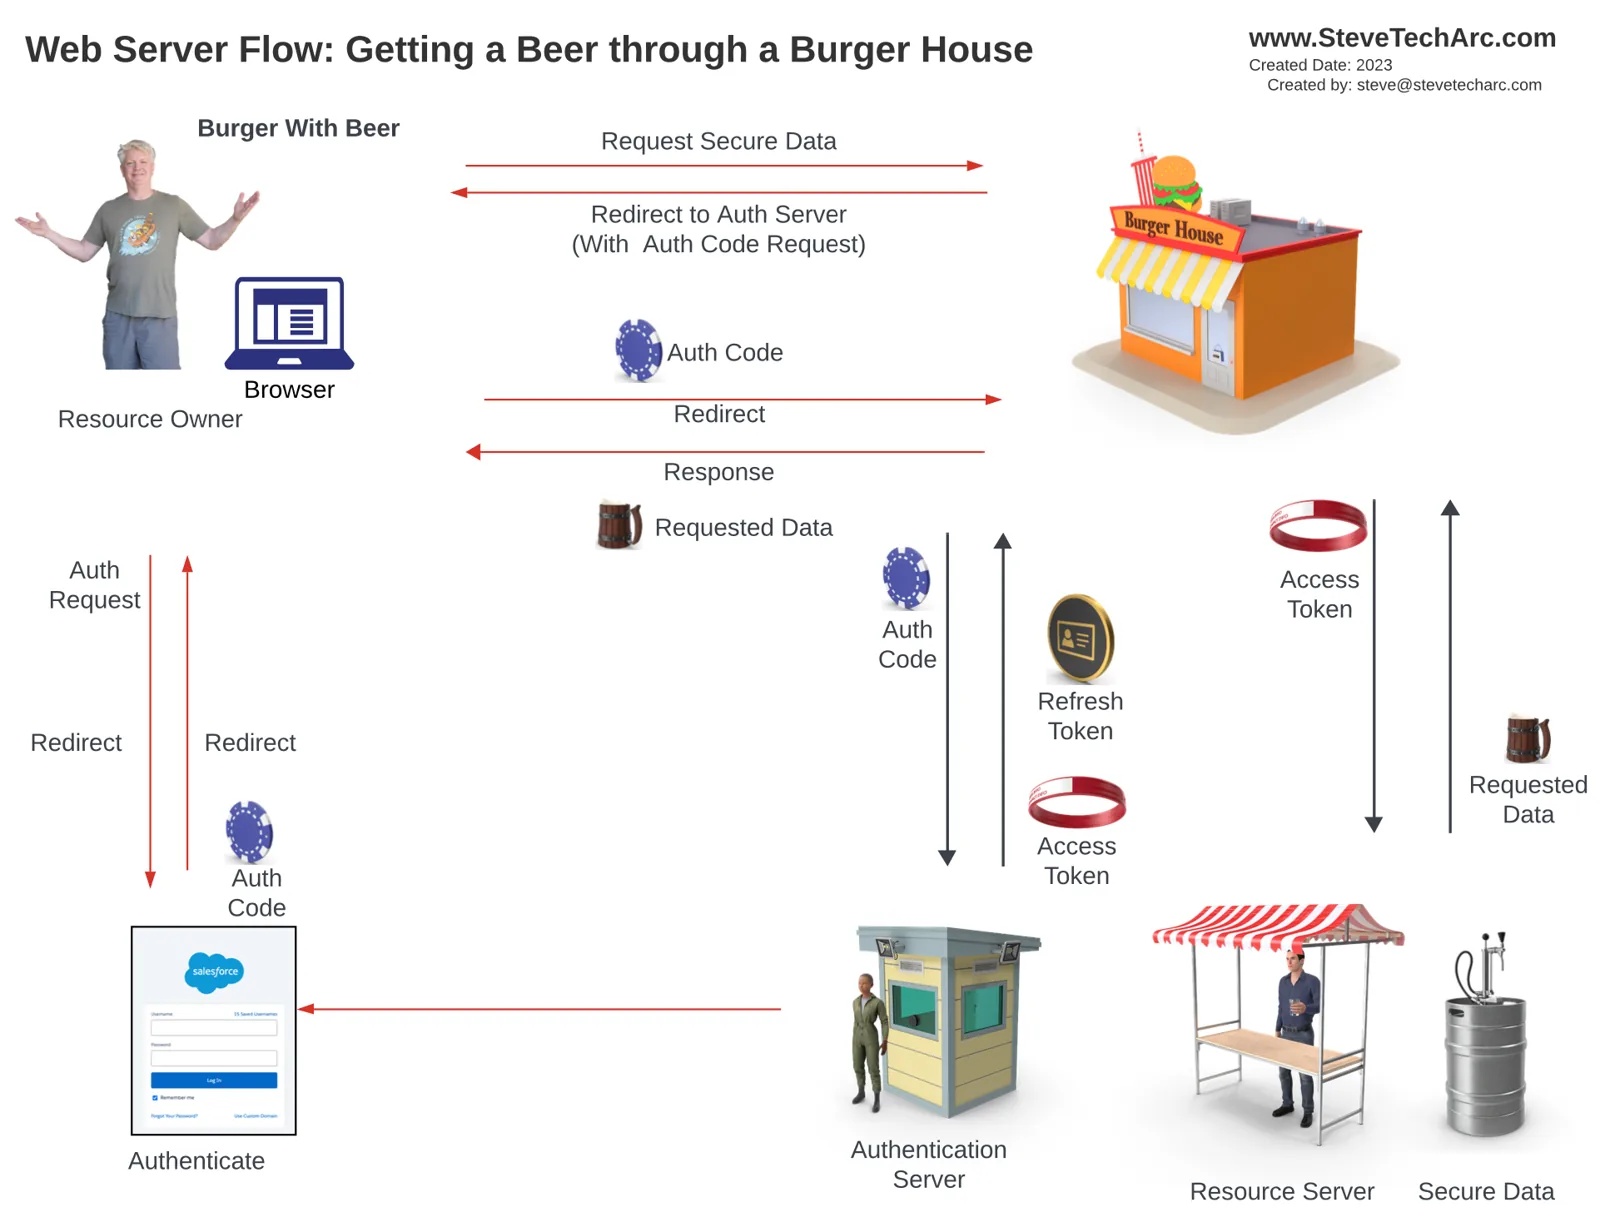
Запит у бургерній: Ви просите пиво в бургерній, де його немає.
Перенаправлення: Вас перенаправляють на публічний вебсайт сервера автентифікації через менш захищений фронтенд-канал.
Автентифікація: Ви входите в Salesforce, який видає код авторизації (позначений синьою монетою).
Обмін коду авторизації: Бургерна отримує код авторизації й показує його серверу автентифікації через захищений бекенд-канал.
Отримання токена: Після успішної автентифікації бургерна отримує токен доступу і, можливо, токен оновлення.
Запит даних: За допомогою токена доступу бургерна запитує дані із сервера ресурсів, поєднує їх зі своїми даними й показує вам.
Ключові елементи OAuth Web Server Flow:
Два канали: Flow охоплює менш захищений фронтенд-канал і захищений бекенд-канал.
Код авторизації: Тимчасовий код авторизації використовується для захищеного обміну, а потім відкидається.
Ліцензія на діяльність: Бургерна мусить мати спеціальну ліцензію (consumer key і secret), щоб діяти від імені власників ресурсів, — це гарантує захищений і авторизований обмін.
Висновок
OAuth Web Server Flow складний, але критично важливий для захищеного доступу до даних, особливо коли залучено треті сторони. Цей flow захищає від потенційних атак, забезпечуючи захищені транзакції й цілісність даних.
Слідкуйте за новинами
Вирушайте в подорож Salesforce Identity впевнено! Більше думок і порад — тут, на www.SteveTechArc.com, і на YouTube-каналі @SteveTechArc (opens in a new tab). Підпишіться й поглиблюйте розуміння Salesforce Identity.
Допомагаю змінювати світ, ділячись знаннями про інтеграцію з колегами-архітекторами і тими, хто йде до архітектури!
Транскрипт оброблено за допомогою ШІ
STA 3.12