
理解 OAuth Web 伺服器流程:啤酒花園的類比
歡迎回到我們的 Securing Identity 系列!在這一期中,我們將更深入地探討 OAuth Web 伺服器流程,延續我們之前的啤酒花園類比,同時詳細剖析這個流程的細節。
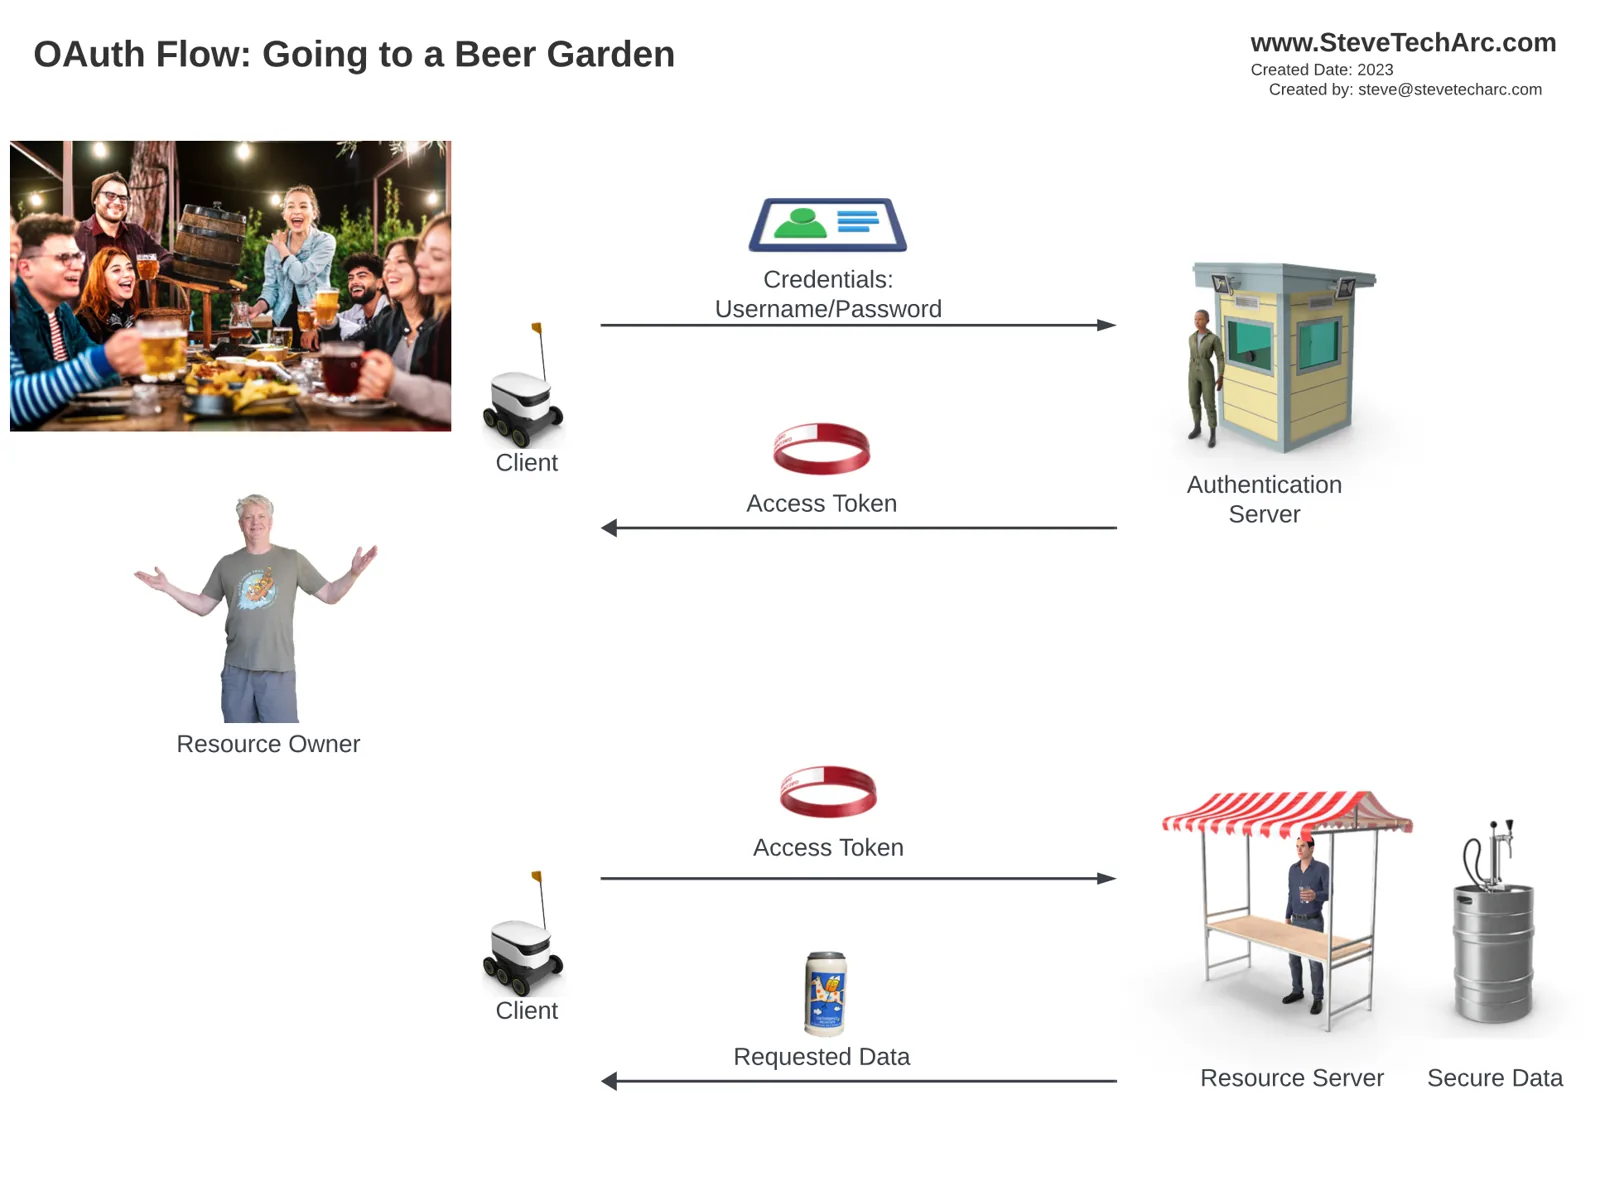
再談啤酒花園的類比
在之前的類比中,我們把獲取存取權杖(在類比中是一個手環)的過程比作在啤酒花園點啤酒。由於你沒有存取權杖,資源伺服器拒絕了你的存取,於是用戶端(一個機器人)把你引向認證伺服器。認證伺服器驗證了你的憑據後,提供一個存取權杖,讓你可以從資源伺服器存取所請求的資料。
引入第三方:漢堡店
在這個擴充套件的類比中,我們引入一個第三方:漢堡店,它需要用你的憑據從啤酒花園拿到啤酒。這個過程既涉及前端通道(較不安全,用紅色表示),也涉及後端通道(更安全,用黑色表示)。
分步過程:
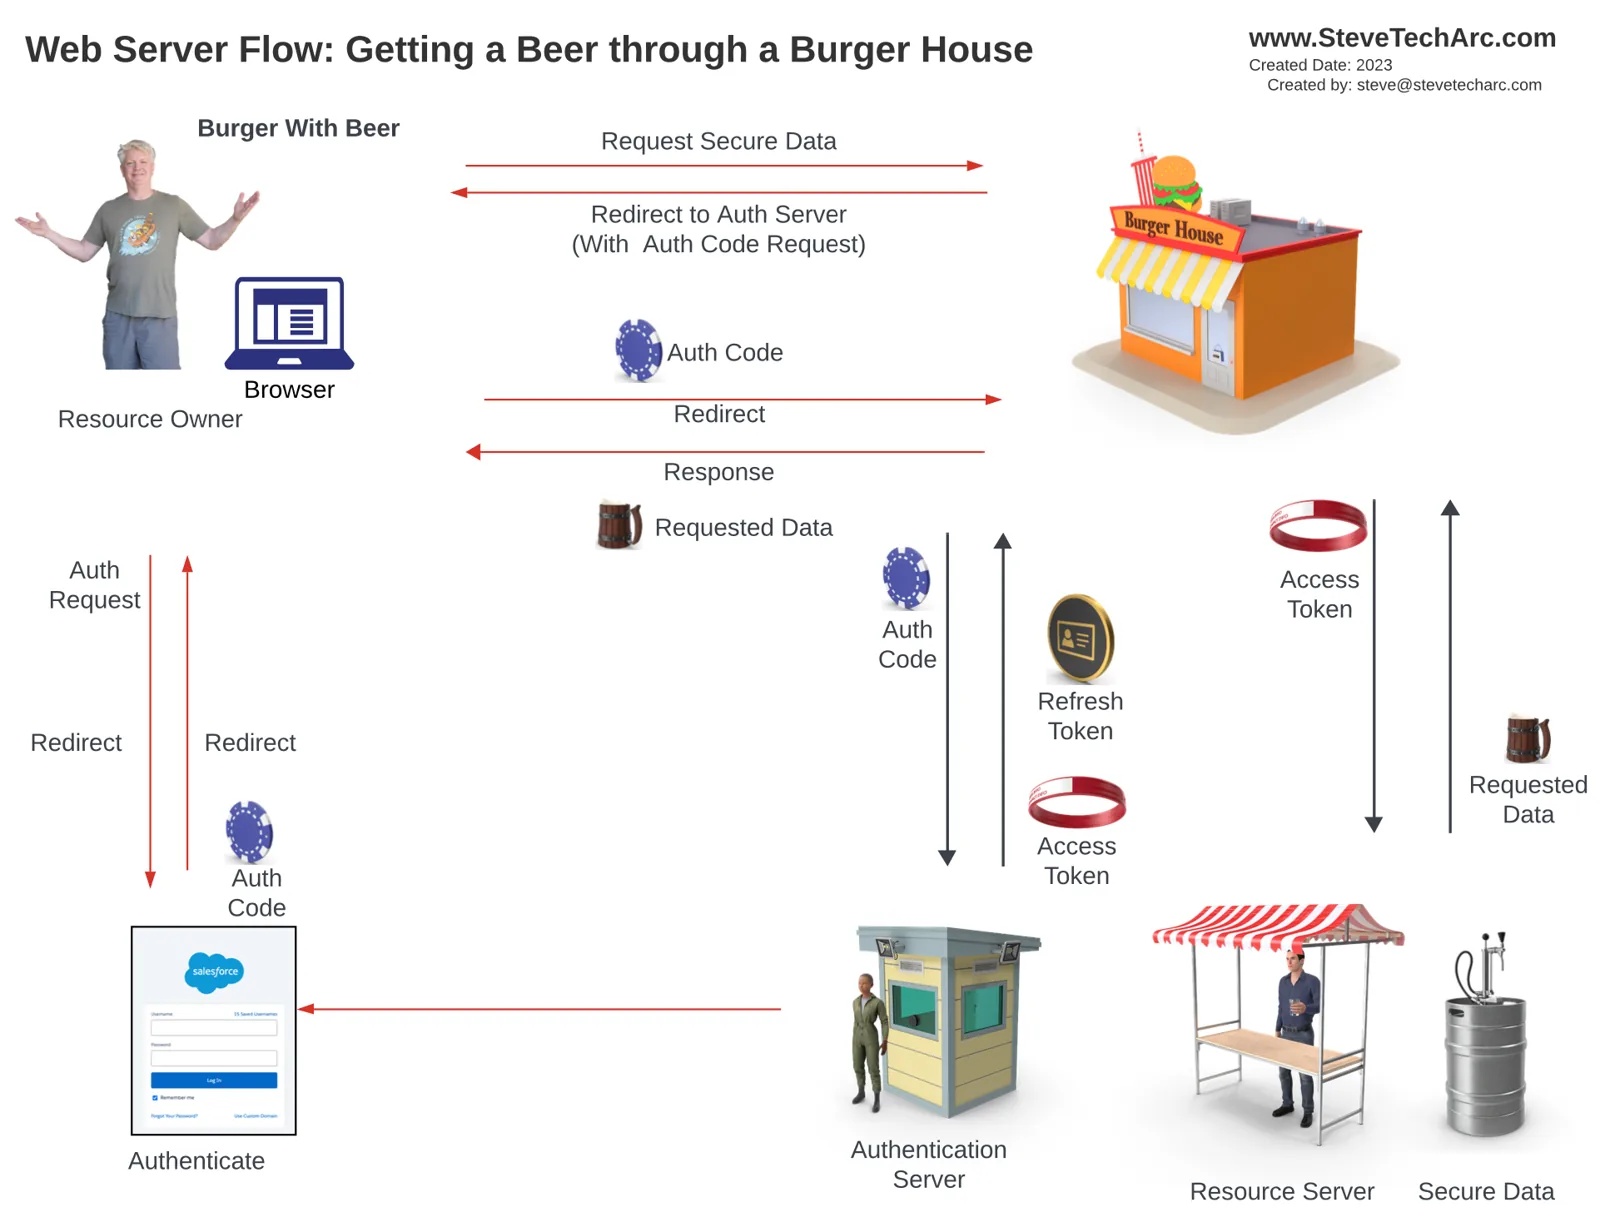
**在漢堡店點單:**你在漢堡店點了一杯啤酒,但店裡沒有。
**重定向:**你通過一個較不安全的前端通道,被重定向到認證伺服器的公開網站。
**認證:**你登入 Salesforce,Salesforce 隨後簽發一個授權碼(用一枚藍色硬幣表示)。
**交換授權碼:**漢堡店收到授權碼,並通過一個安全的後端通道把它出示給認證伺服器。
**收到權杖:**認證成功後,漢堡店收到一個存取權杖,可能還有一個重新整理權杖。
**請求資料:**漢堡店用存取權杖向資源伺服器請求資料,把它和自己的資料結合起來,呈現給你。
OAuth Web 伺服器流程的關鍵要素:
**兩個通道:**這個流程涉及一個較不安全的前端通道和一個安全的後端通道。
**授權碼:**一個臨時的授權碼用於安全的交換,用完即棄。
**營業執照:**漢堡店必須持有一張特殊的執照(使用者金鑰和密碼),才能代表資源所有者行事,確保交換是安全且經過授權的。
結論
OAuth Web 伺服器流程很複雜,但對於安全地存取資料至關重要,尤其是在涉及第三方時。這個流程能防範潛在的攻擊,確保交易安全和資料完整。
敬請關注
滿懷信心地開啟你的 Salesforce 身分之旅吧!想獲得更多見解和技巧,請繼續關注 www.SteveTechArc.com 和 YouTube 頻道 @SteveTechArc (opens in a new tab)。訂閱,加深你對 Salesforce 身分的理解。
與架構師同行以及正走在架構師之路上的人分享整合知識,一起改變世界!
STA 3.12