
Att förstå OAuth Web Server Flow: en liknelse med ölträdgården
Välkommen tillbaka till vår serie Securing Identity! I den här delen går vi djupare in på OAuth Web Server Flow (webbserverflödet), bygger vidare på vår tidigare liknelse med ölträdgården och går igenom flödets detaljer.
Liknelsen med ölträdgården, en gång till
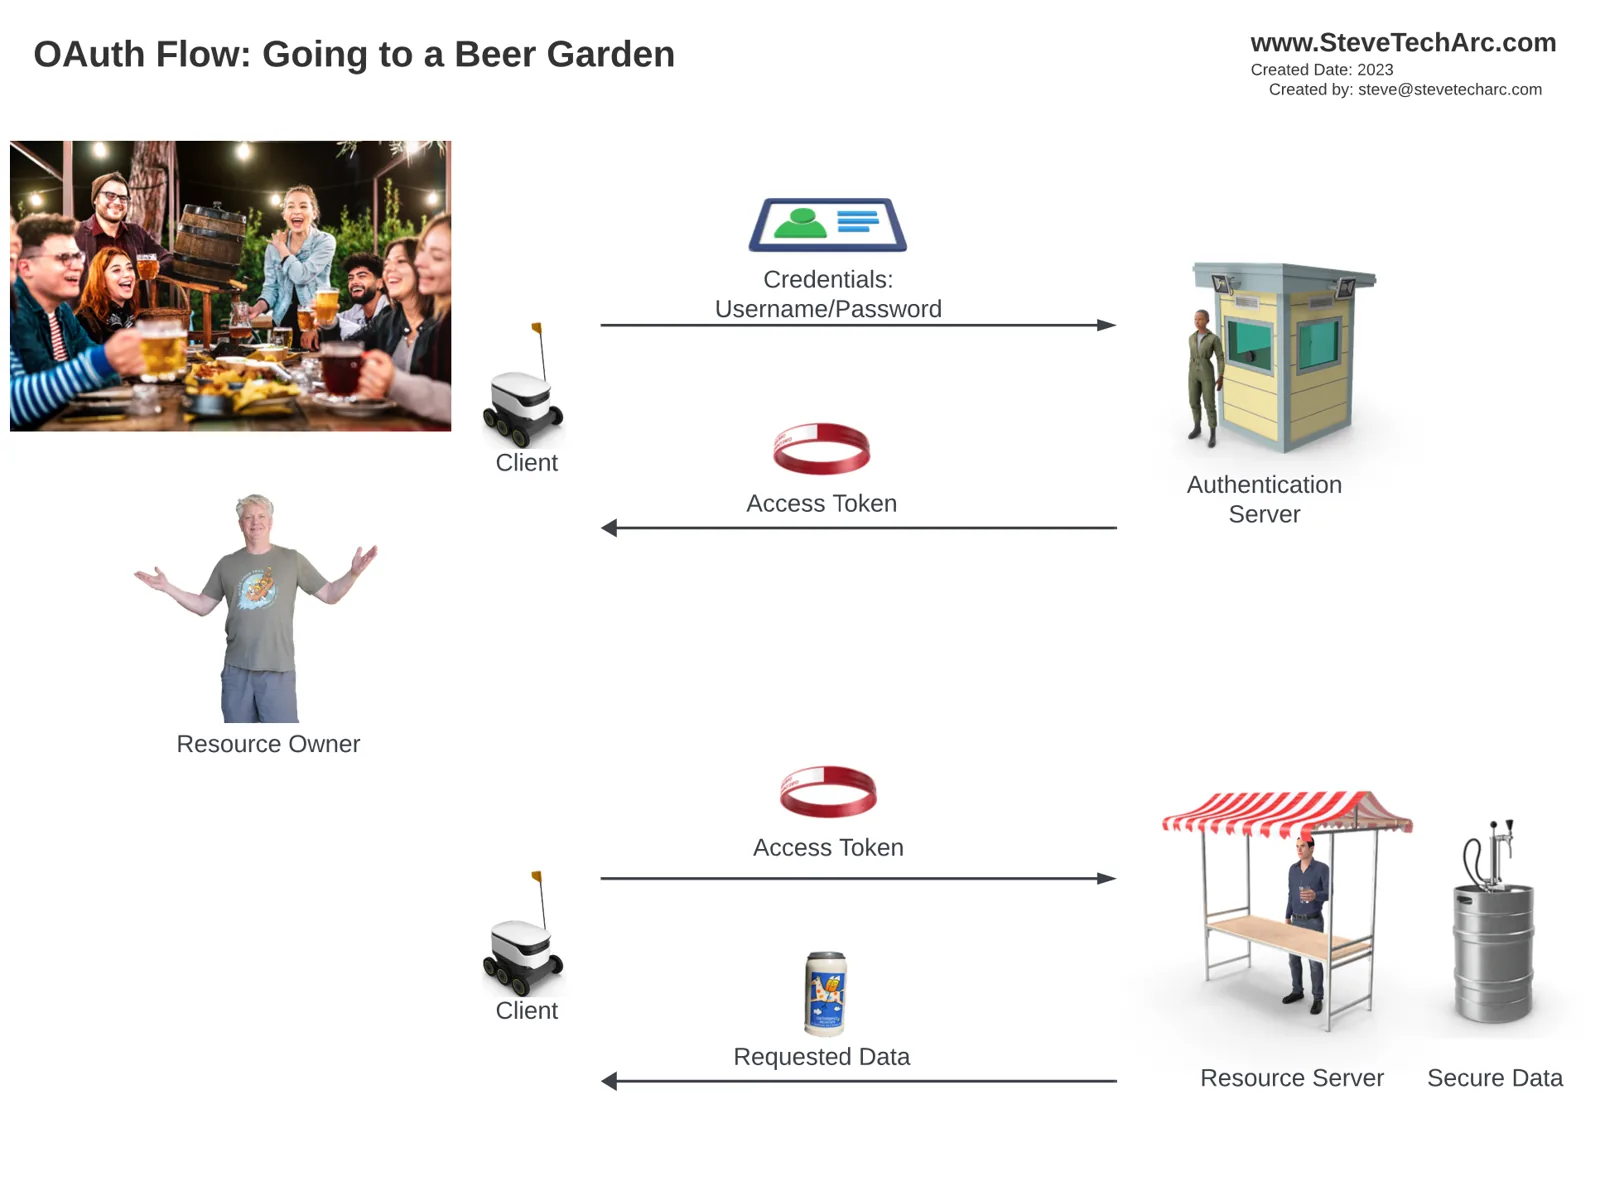
I en tidigare liknelse jämförde vi processen att få en åtkomsttoken (ett armband i vår liknelse) med att beställa öl i en ölträdgård. Klienten (en robot) skickar dig till autentiseringsservern efter att resursservern nekat åtkomst eftersom du saknar åtkomsttoken. När autentiseringsservern har godkänt dina inloggningsuppgifter lämnar den ut en åtkomsttoken, så att du kan få de data du bad om från resursservern.
En tredje part dyker upp: hamburgerrestaurangen
I den här utökade liknelsen inför vi en tredje part, hamburgerrestaurangen (Burger House), som behöver hämta öl från ölträdgården med dina inloggningsuppgifter. Processen har både en kanal i frontend (mindre säker, visad i rött) och en kanal i backend (säkrare, visad i svart).
Processen steg för steg:
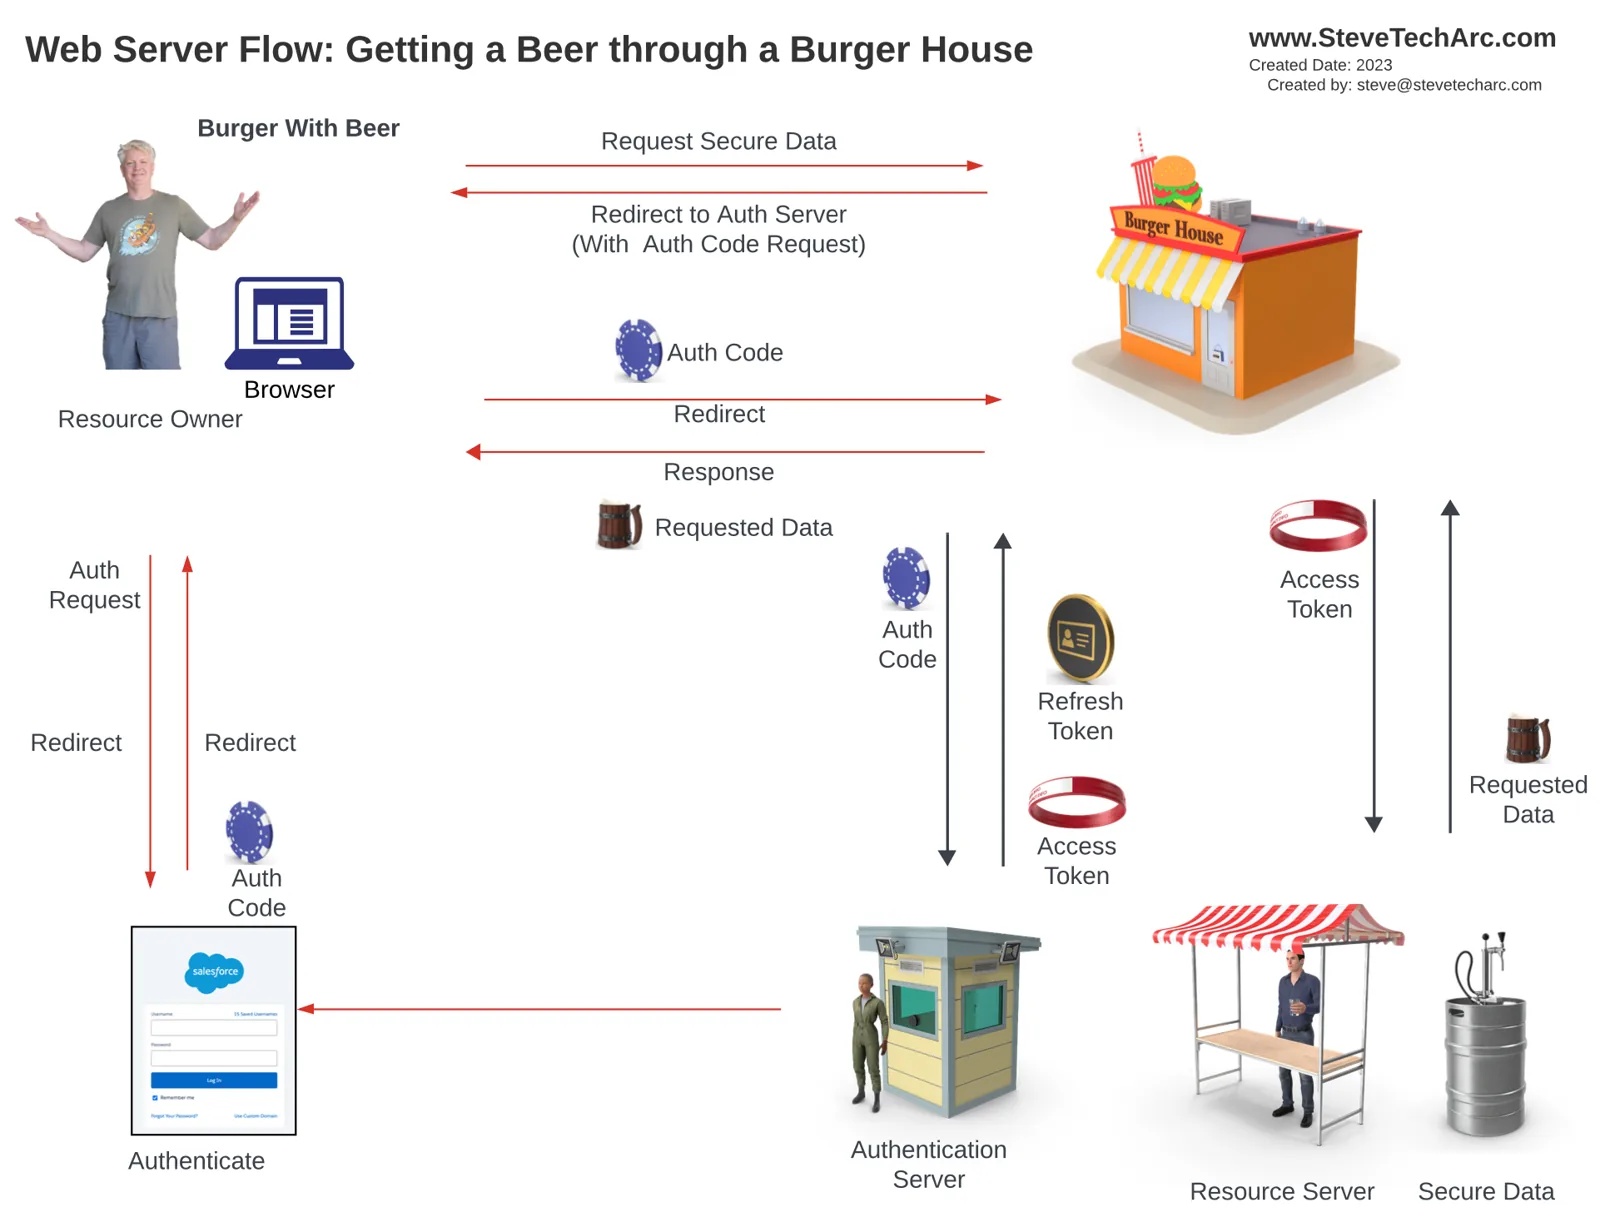
Beställning på hamburgerrestaurangen: Du beställer öl på hamburgerrestaurangen, som inte har någon.
Omdirigering: Du skickas vidare till autentiseringsserverns publika webbplats via en mindre säker kanal i frontend.
Autentisering: Du loggar in i Salesforce, som sedan utfärdar en auktoriseringskod (visad som ett blått mynt).
Byte av auktoriseringskoden: Hamburgerrestaurangen tar emot auktoriseringskoden och visar upp den för autentiseringsservern via en säker kanal i backend.
Token tas emot: Hamburgerrestaurangen får en åtkomsttoken, och eventuellt en uppdateringstoken, när autentiseringen har lyckats.
Begäran om data: Med åtkomsttoken begär hamburgerrestaurangen data från resursservern, kombinerar dem med sina egna data och visar dem för dig.
Viktiga delar i OAuth Web Server Flow:
Två kanaler: Flödet har en mindre säker kanal i frontend och en säker kanal i backend.
Auktoriseringskod: En tillfällig auktoriseringskod används för säkra byten och kastas sedan.
Näringstillstånd: Hamburgerrestaurangen måste ha ett särskilt tillstånd (consumer key och secret) för att agera för resursägarnas räkning, så att bytena blir säkra och behöriga.
Slutsats
OAuth Web Server Flow är invecklat men avgörande för säker åtkomst till data, särskilt när tredje part är inblandad. Flödet skyddar mot möjliga attacker och säkerställer säkra transaktioner och dataintegritet.
Håll utkik
Ge dig ut på din resa med Salesforce Identity med självförtroende! För fler insikter och tips, håll utkik här på www.SteveTechArc.com och på YouTube-kanalen @SteveTechArc (opens in a new tab). Prenumerera och fördjupa din förståelse av Salesforce Identity.
Vi hjälper till att förändra världen genom att dela integrationskunskap med andra arkitekter och med dem som är på väg att bli arkitekter!
STA 3.12