
Forstå OAuth Web Server Flow: en sammenligning med en ølhage
Velkommen tilbake til serien vår Securing Identity! I denne delen går vi dypere inn i OAuth Web Server Flow (webserverflyten), bygger videre på den tidligere sammenligningen vår med ølhagen og går gjennom detaljene i flyten.
Sammenligningen med ølhagen, én gang til
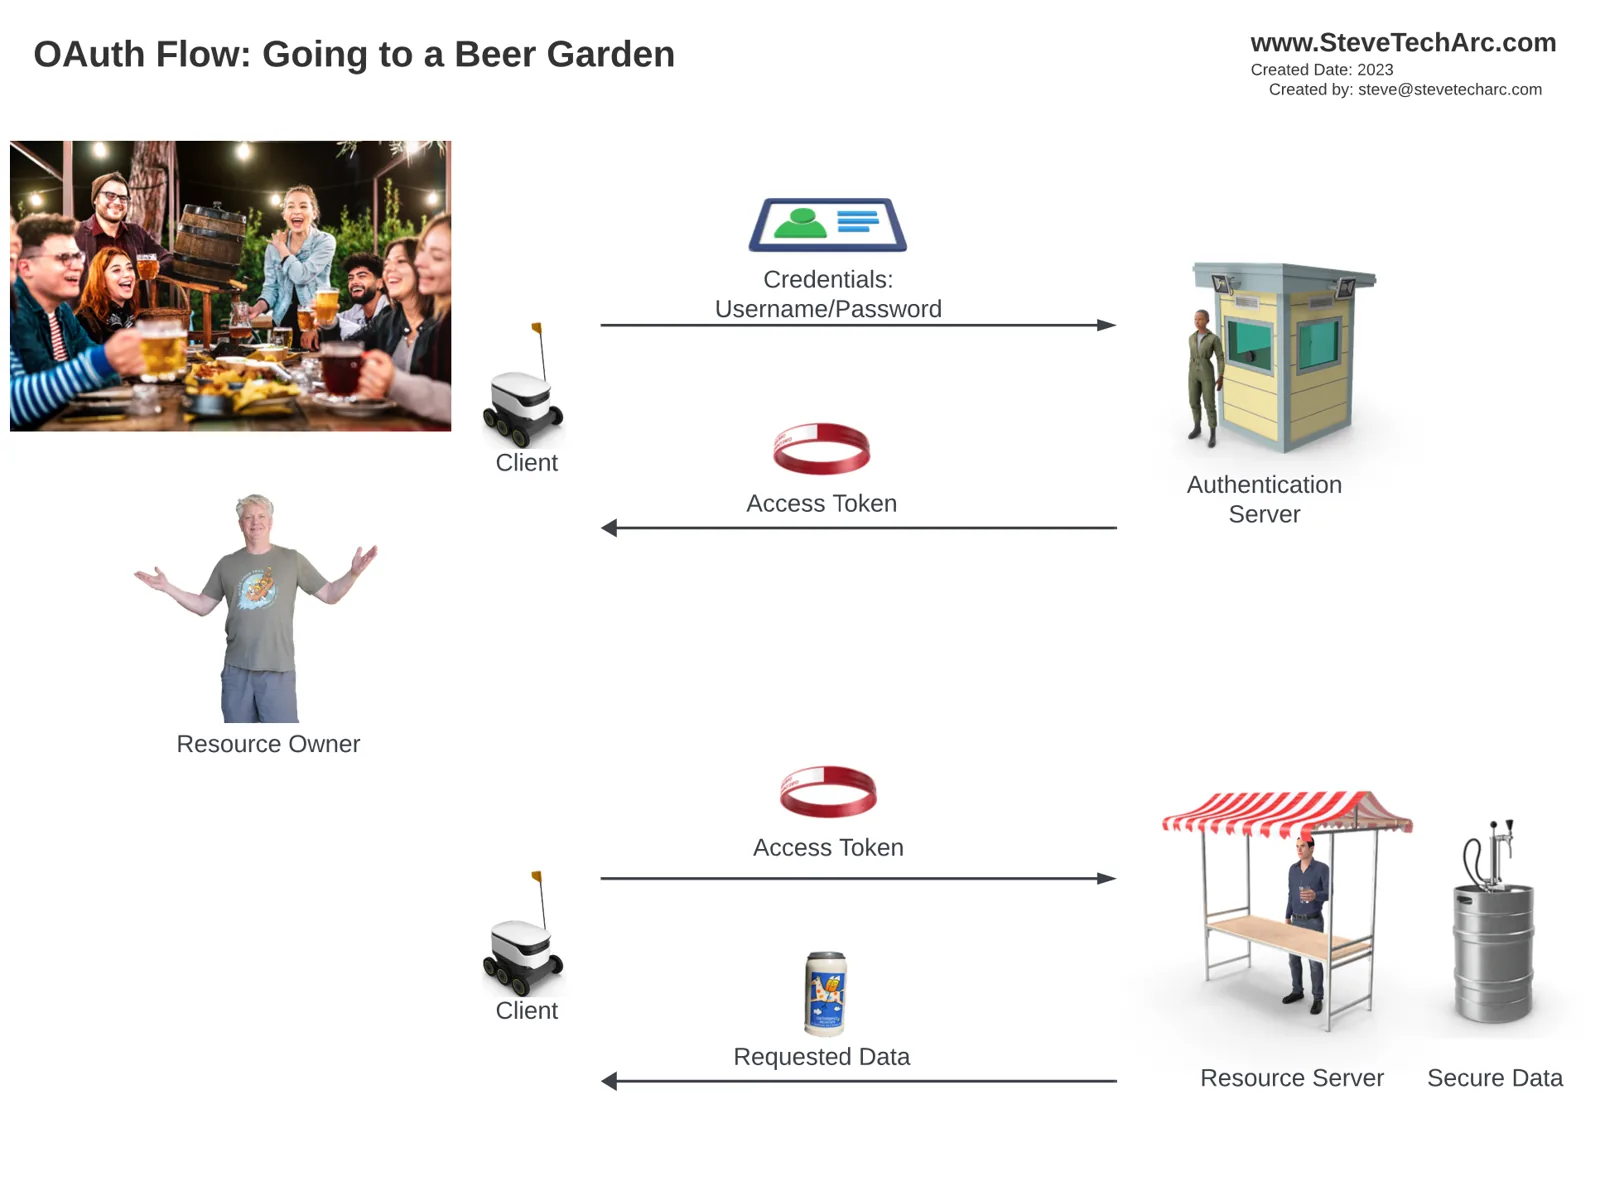
I en tidligere sammenligning sammenlignet vi prosessen med å få et tilgangstoken (et armbånd i sammenligningen vår) med å bestille øl i en ølhage. Klienten (en robot) sender deg til autentiseringsserveren etter at ressursserveren har nektet tilgang fordi du mangler et tilgangstoken. Når autentiseringsserveren har godkjent påloggingsinformasjonen din, gir den deg et tilgangstoken, slik at du kan få dataene du ba om fra ressursserveren.
En tredjepart dukker opp: burgerbaren
I denne utvidede sammenligningen introduserer vi en tredjepart, burgerbaren (Burger House), som trenger å hente øl fra ølhagen med påloggingsinformasjonen din. Prosessen har både en kanal i frontend (mindre sikker, vist i rødt) og en kanal i backend (sikrere, vist i svart).
Prosessen trinn for trinn:
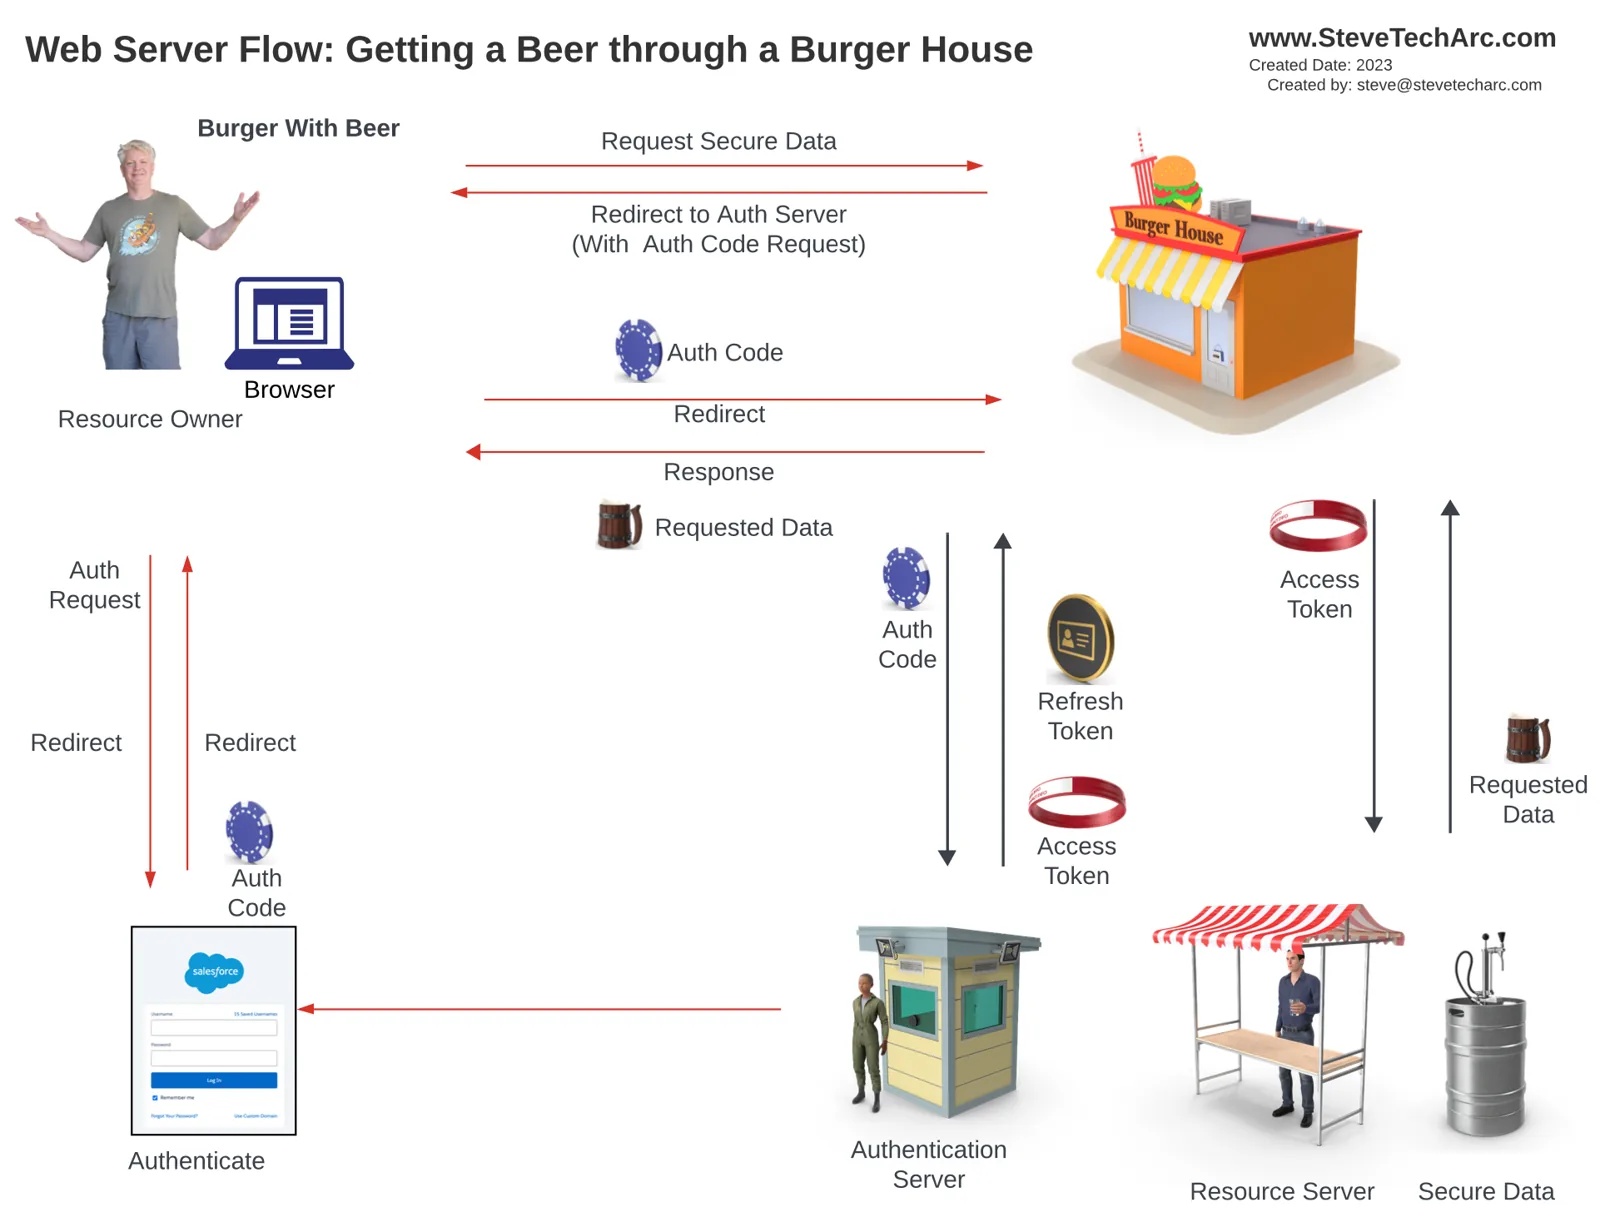
Bestilling i burgerbaren: Du bestiller øl i burgerbaren, som ikke har noe.
Omdirigering: Du omdirigeres til det offentlige nettstedet til autentiseringsserveren via en mindre sikker kanal i frontend.
Autentisering: Du logger på Salesforce, som deretter utsteder en autorisasjonskode (vist som en blå mynt).
Bytte av autorisasjonskoden: Burgerbaren tar imot autorisasjonskoden og viser den til autentiseringsserveren via en sikker kanal i backend.
Tokenet mottas: Burgerbaren får et tilgangstoken, og eventuelt et oppdateringstoken, når autentiseringen har lyktes.
Forespørsel om data: Med tilgangstokenet ber burgerbaren om data fra ressursserveren, kombinerer dem med sine egne data og viser dem til deg.
Viktige elementer i OAuth Web Server Flow:
To kanaler: Flyten har en mindre sikker kanal i frontend og en sikker kanal i backend.
Autorisasjonskode: En midlertidig autorisasjonskode brukes til sikre utvekslinger og kastes deretter.
Skjenkebevilling: Burgerbaren må ha en særskilt lisens (consumer key og secret) for å handle på vegne av ressurseierne, slik at utvekslingene blir sikre og autoriserte.
Konklusjon
OAuth Web Server Flow er intrikat, men avgjørende for sikker tilgang til data, særlig når tredjeparter er involvert. Flyten beskytter mot mulige angrep og sikrer trygge transaksjoner og dataintegritet.
Følg med
Begynn reisen din med Salesforce Identity med selvtillit! For mer innsikt og flere tips, følg med her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonner, og styrk forståelsen din av Salesforce Identity.
Vi hjelper til med å forandre verden ved å dele integrasjonskunnskap med andre arkitekter og med dem som er på vei til å bli arkitekter!
Transkripsjon med hjelp fra AI
STA 3.12