
Comprendre le flux OAuth serveur web : l’analogie du biergarten
Bienvenue dans notre série Securing Identity ! Dans cet épisode, nous allons plus loin dans le flux OAuth serveur web, en prolongeant notre analogie du biergarten et en détaillant les subtilités du flux.
L’analogie du biergarten, revisitée
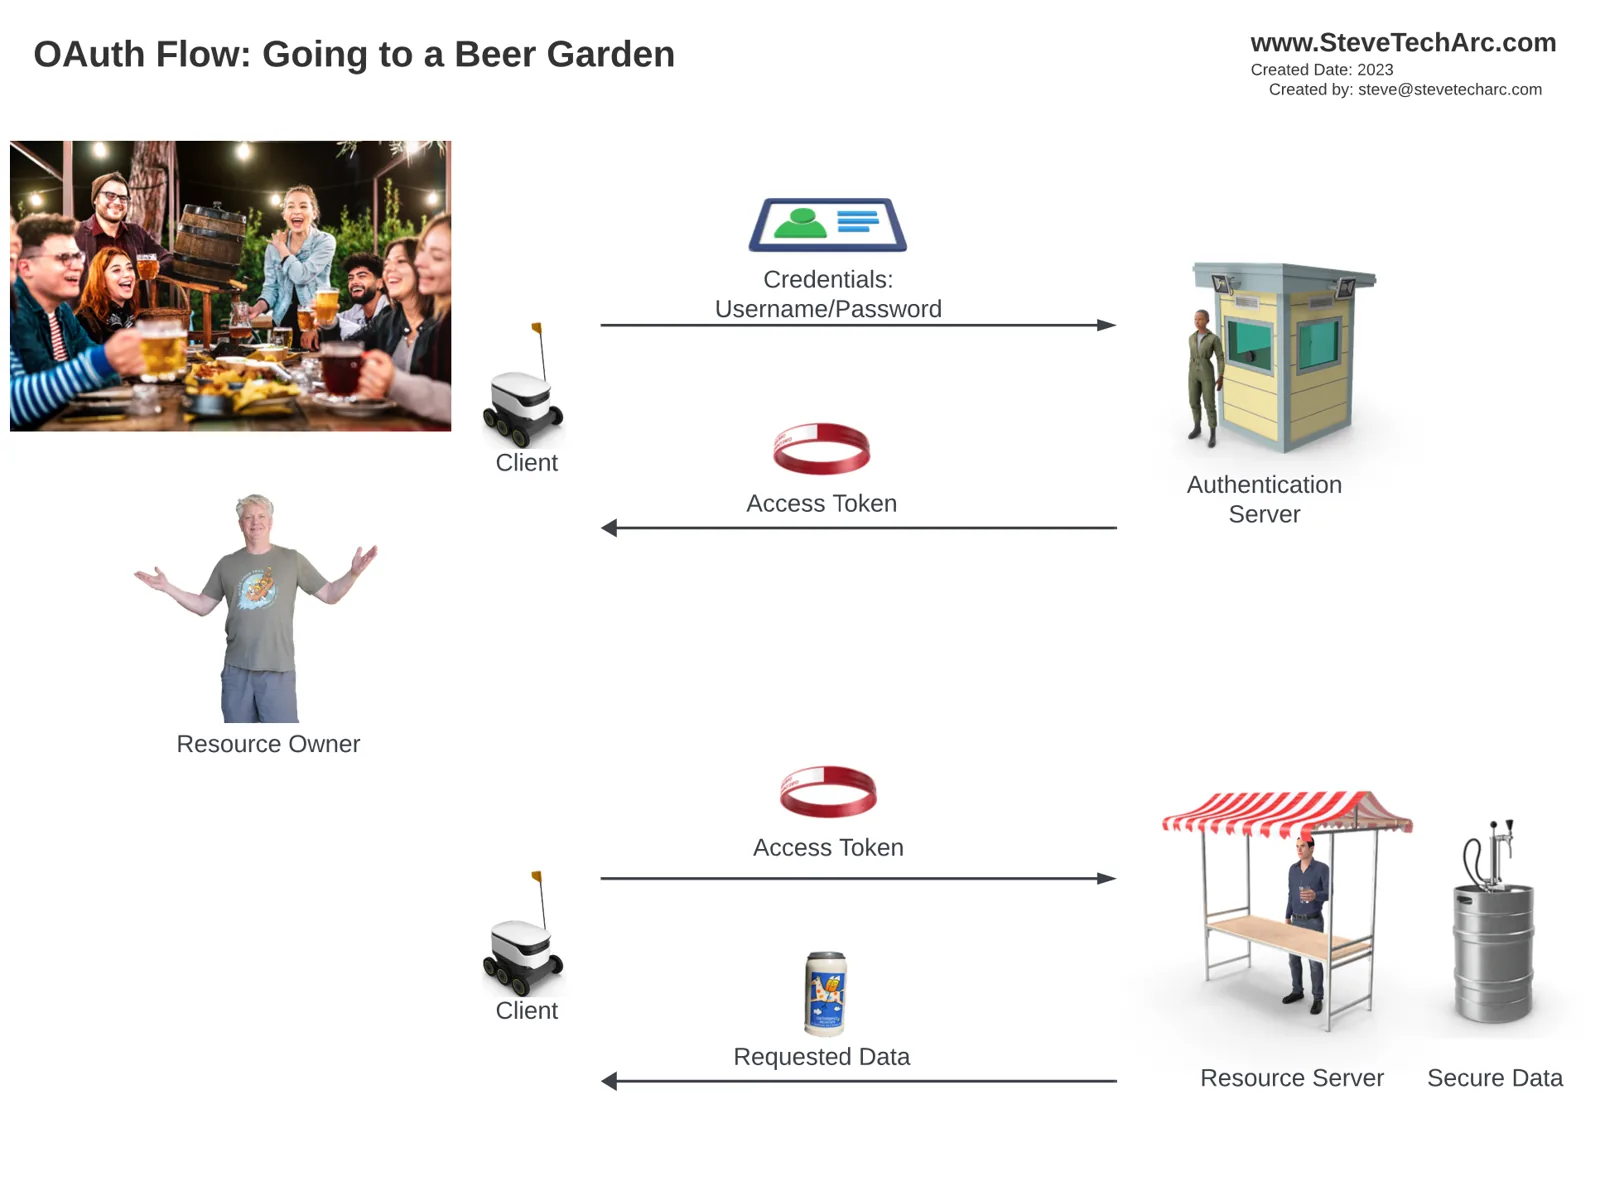
Dans une analogie précédente, nous avons comparé l’obtention d’un jeton d’accès (un bracelet, dans notre analogie) à la commande d’une bière dans un biergarten. Le client (un robot) vous envoie vers le serveur d’authentification après que le serveur de ressources vous a refusé l’accès faute de jeton d’accès. Après avoir validé vos identifiants, le serveur d’authentification vous remet un jeton d’accès, qui vous permet d’obtenir les données demandées auprès du serveur de ressources.
Un tiers entre en scène : la Burger House
Dans cette analogie élargie, nous introduisons un tiers, la Burger House, qui doit obtenir de la bière du biergarten avec vos identifiants. Ce processus passe à la fois par un canal frontal (moins sûr, en rouge) et par un canal de back-end (plus sûr, en noir).
Le processus étape par étape :
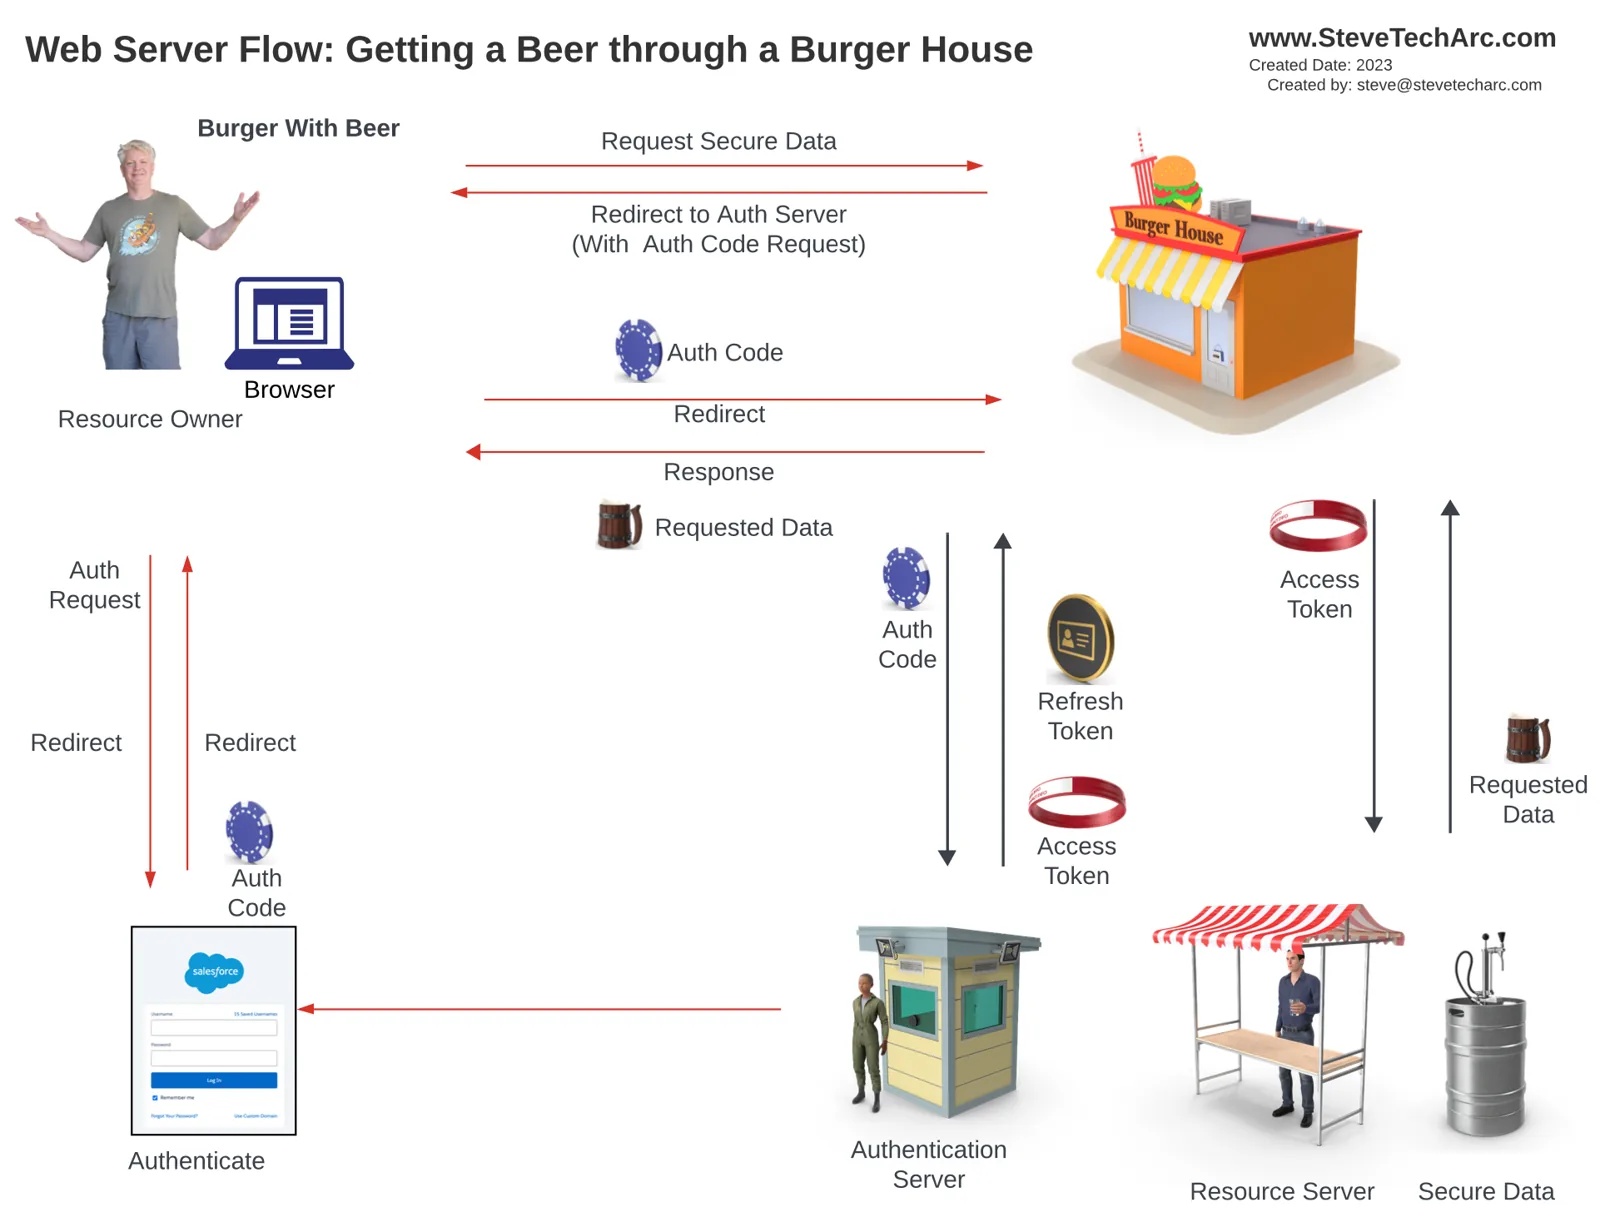
Commande à la Burger House : vous demandez une bière à la Burger House, qui n’en a pas.
Redirection : vous êtes redirigé vers le site public du serveur d’authentification par un canal frontal moins sûr.
Authentification : vous vous connectez à Salesforce, qui émet alors un code d’autorisation (représenté par une pièce bleue).
Échange du code d’autorisation : la Burger House reçoit le code d’autorisation et le présente au serveur d’authentification par un canal de back-end sécurisé.
Réception du jeton : une fois l’authentification réussie, la Burger House reçoit un jeton d’accès et éventuellement un jeton d’actualisation.
Demande de données : avec le jeton d’accès, la Burger House demande les données au serveur de ressources, les combine avec les siennes et vous les présente.
Les éléments clés du flux OAuth serveur web :
Deux canaux : le flux passe par un canal frontal moins sûr et un canal de back-end sécurisé.
Code d’autorisation : un code d’autorisation temporaire sert aux échanges sécurisés, puis est jeté.
Licence d’exploitation : la Burger House doit avoir une licence spéciale (clé et secret consommateur) pour agir au nom des propriétaires de ressources, ce qui garantit des échanges sûrs et autorisés.
Conclusion
Le flux OAuth serveur web est complexe, mais essentiel pour un accès sécurisé aux données, surtout quand des tiers interviennent. Il protège contre les attaques possibles et garantit des transactions sûres et l’intégrité des données.
Restez à l’écoute
Lancez-vous avec confiance dans votre parcours Salesforce Identity ! Pour plus d’idées et de conseils, restez à l’écoute ici sur www.SteveTechArc.com et sur la chaîne YouTube @SteveTechArc (opens in a new tab). Abonnez-vous et approfondissez votre compréhension de Salesforce Identity.
Contribuer à changer le monde en partageant des connaissances sur l’intégration avec d’autres architectes et avec celles et ceux qui sont en chemin pour le devenir !
Transcription réalisée avec l’aide de l’IA
STA 3.12