
OAuth Web Server Flow w analogii z ogródkiem piwnym
Witaj ponownie w naszej serii o zabezpieczaniu tożsamości! W tej odsłonie zagłębiamy się w przepływ OAuth Web Server Flow, rozwijając naszą wcześniejszą analogię z ogródkiem piwnym i szczegółowo pokazując zawiłości tego przepływu.
Wracamy do analogii z ogródkiem piwnym
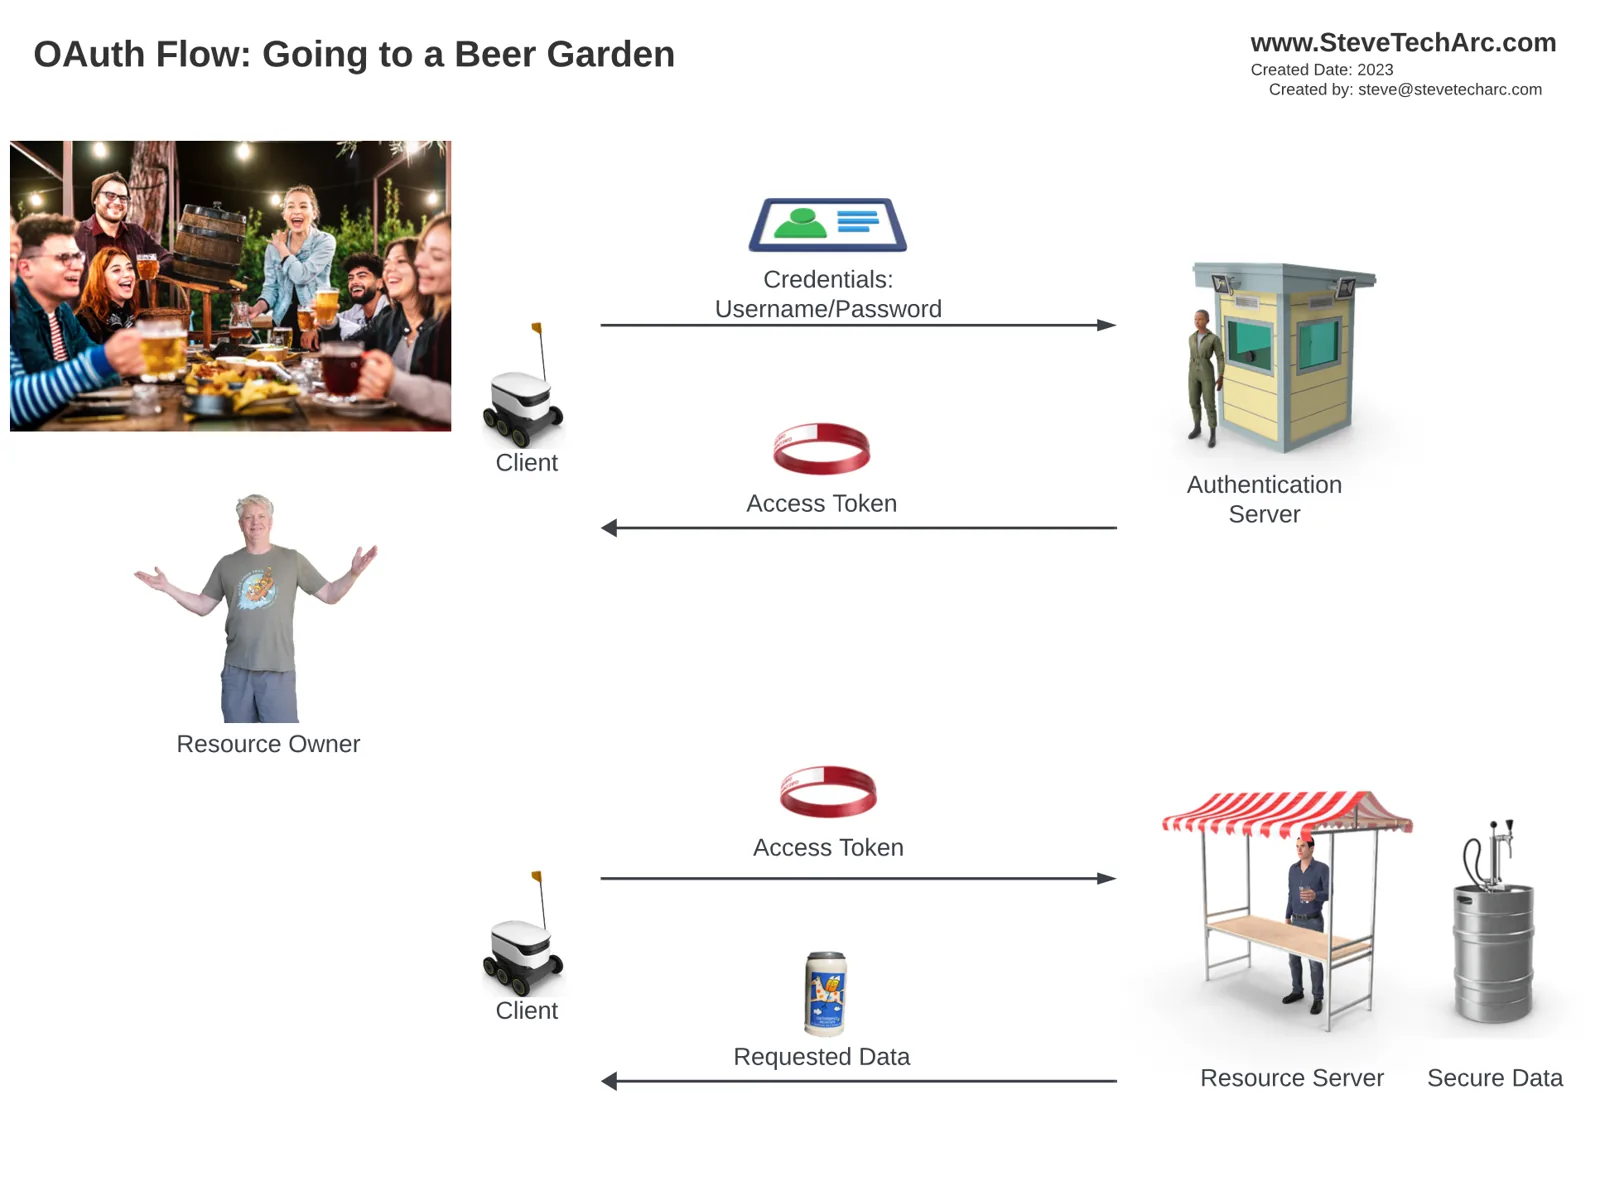
We wcześniejszej analogii porównaliśmy uzyskiwanie tokenu dostępu (w analogii: opaski na nadgarstek) do zamawiania piwa w ogródku piwnym. Klient (robot) kieruje cię do serwera uwierzytelniania, gdy serwer zasobów odmawia dostępu z powodu braku tokenu dostępu. Po sprawdzeniu twoich danych uwierzytelniających serwer uwierzytelniania wydaje token dostępu, który pozwala ci pobrać żądane dane z serwera zasobów.
Wkracza strona trzecia: Burger House
W tej rozszerzonej analogii pojawia się strona trzecia, Burger House, która potrzebuje piwa z ogródka piwnego, korzystając z twoich danych uwierzytelniających. Ten proces obejmuje kanał frontowy (mniej bezpieczny, zaznaczony na czerwono) i kanał zaplecza (bardziej bezpieczny, zaznaczony na czarno).
Proces krok po kroku:
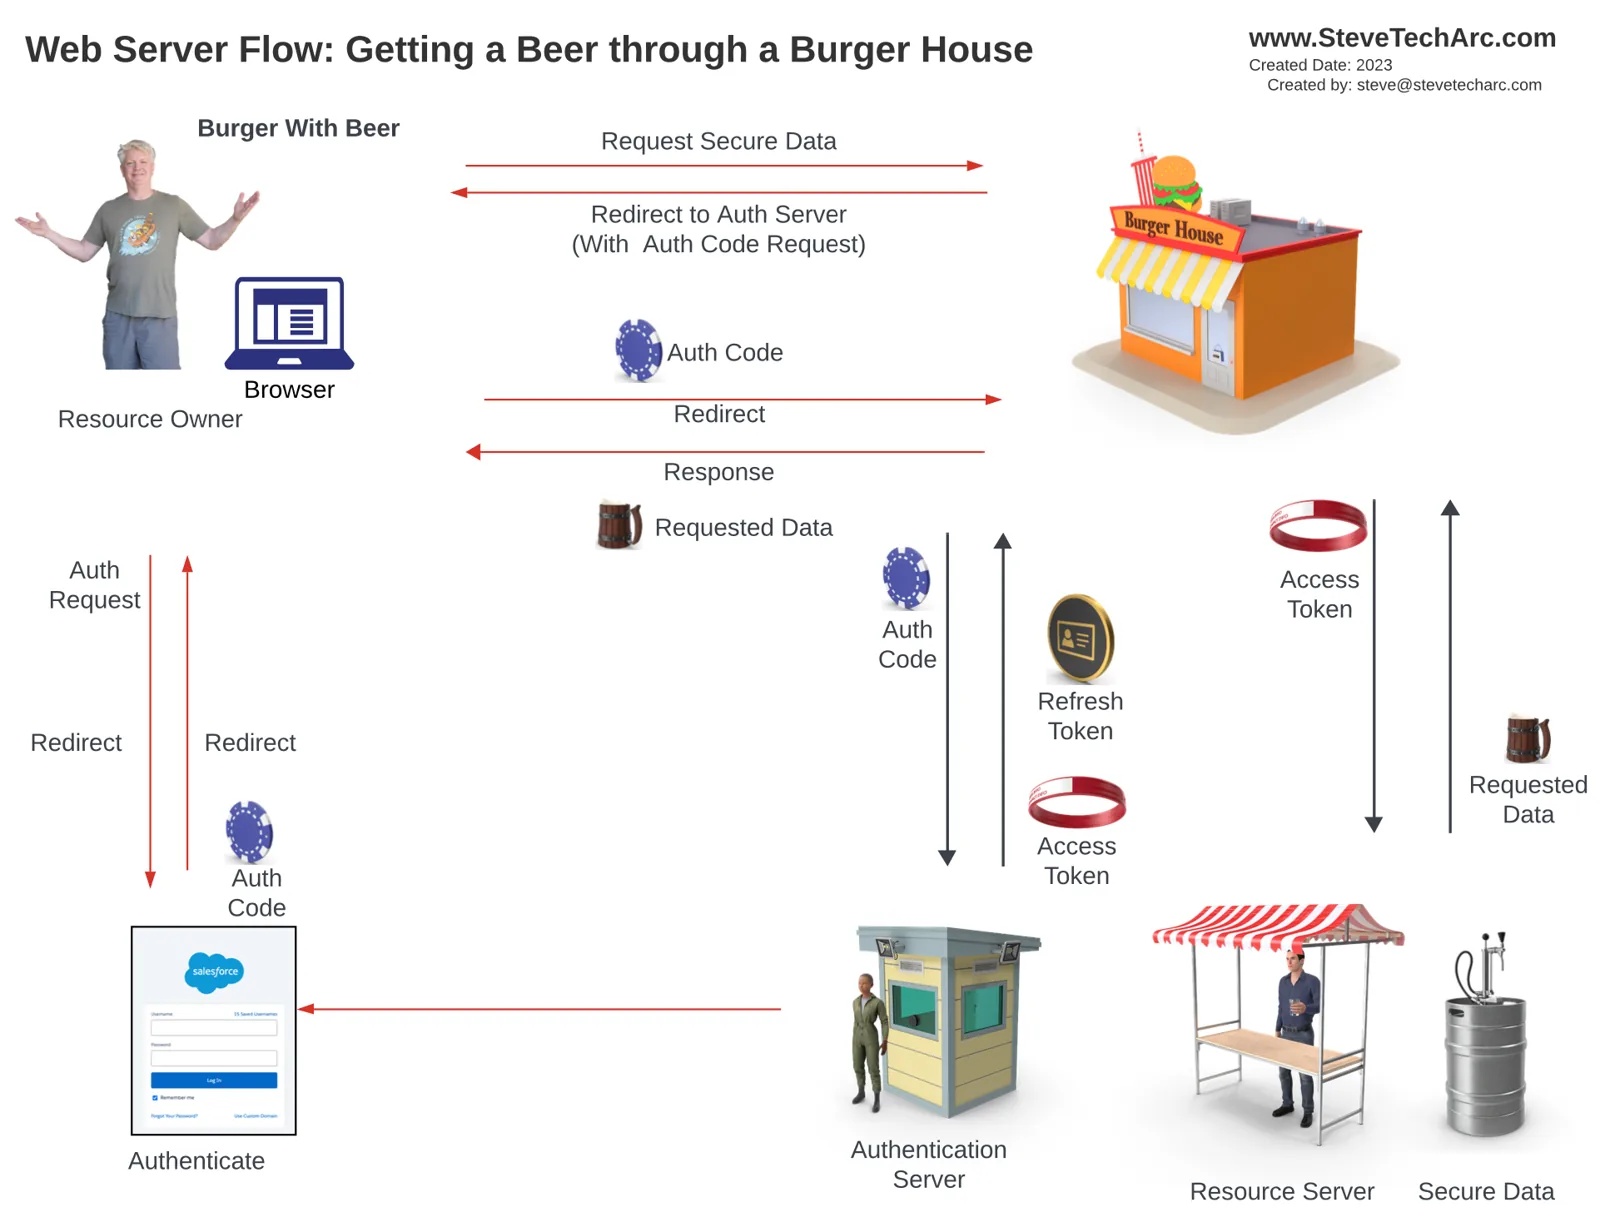
Zamówienie w Burger House: zamawiasz piwo w Burger House, który go nie ma.
Przekierowanie: Burger House przekierowuje cię na publiczną stronę serwera uwierzytelniania przez mniej bezpieczny kanał frontowy.
Uwierzytelnienie: logujesz się do Salesforce, który wydaje kod autoryzacji (przedstawiony jako niebieska moneta).
Wymiana kodu autoryzacji: Burger House otrzymuje kod autoryzacji i przedstawia go serwerowi uwierzytelniania przez bezpieczny kanał zaplecza.
Odbiór tokenu: po udanym uwierzytelnieniu Burger House otrzymuje token dostępu i ewentualnie token odświeżania.
Żądanie danych: za pomocą tokenu dostępu Burger House pobiera dane z serwera zasobów, łączy je ze swoimi danymi i pokazuje ci wynik.
Kluczowe elementy OAuth Web Server Flow:
Dwa kanały: przepływ obejmuje mniej bezpieczny kanał frontowy i bezpieczny kanał zaplecza.
Kod autoryzacji: tymczasowy kod autoryzacji służy do bezpiecznej wymiany, a potem jest odrzucany.
Licencja na działalność: Burger House musi mieć specjalną licencję (consumer key i consumer secret), żeby działać w imieniu właścicieli zasobów, co zapewnia bezpieczną i autoryzowaną wymianę.
Podsumowanie
OAuth Web Server Flow jest zawiły, ale kluczowy dla bezpiecznego dostępu do danych, zwłaszcza gdy zaangażowane są strony trzecie. Ten przepływ chroni przed potencjalnymi atakami, zapewniając bezpieczne transakcje i integralność danych.
Bądźmy w kontakcie
Wyrusz w swoją podróż po tożsamości w Salesforce z pewnością siebie! Więcej spostrzeżeń i wskazówek znajdziesz tutaj, na www.SteveTechArc.com, i na kanale YouTube @SteveTechArc (opens in a new tab). Zasubskrybuj i pogłębiaj swoje zrozumienie tożsamości w Salesforce.
Pomagam zmieniać świat, dzieląc się wiedzą o integracji z innymi architektami i z tymi, którzy są na drodze do architektury!
STA 3.12