
Capire il flusso OAuth web server: l'analogia del biergarten
Bentornato alla nostra serie Securing Identity! In questo episodio andiamo più a fondo nel flusso OAuth web server, ampliando la nostra precedente analogia del biergarten e spiegando nel dettaglio le sottigliezze del flusso.
L’analogia del biergarten, di nuovo
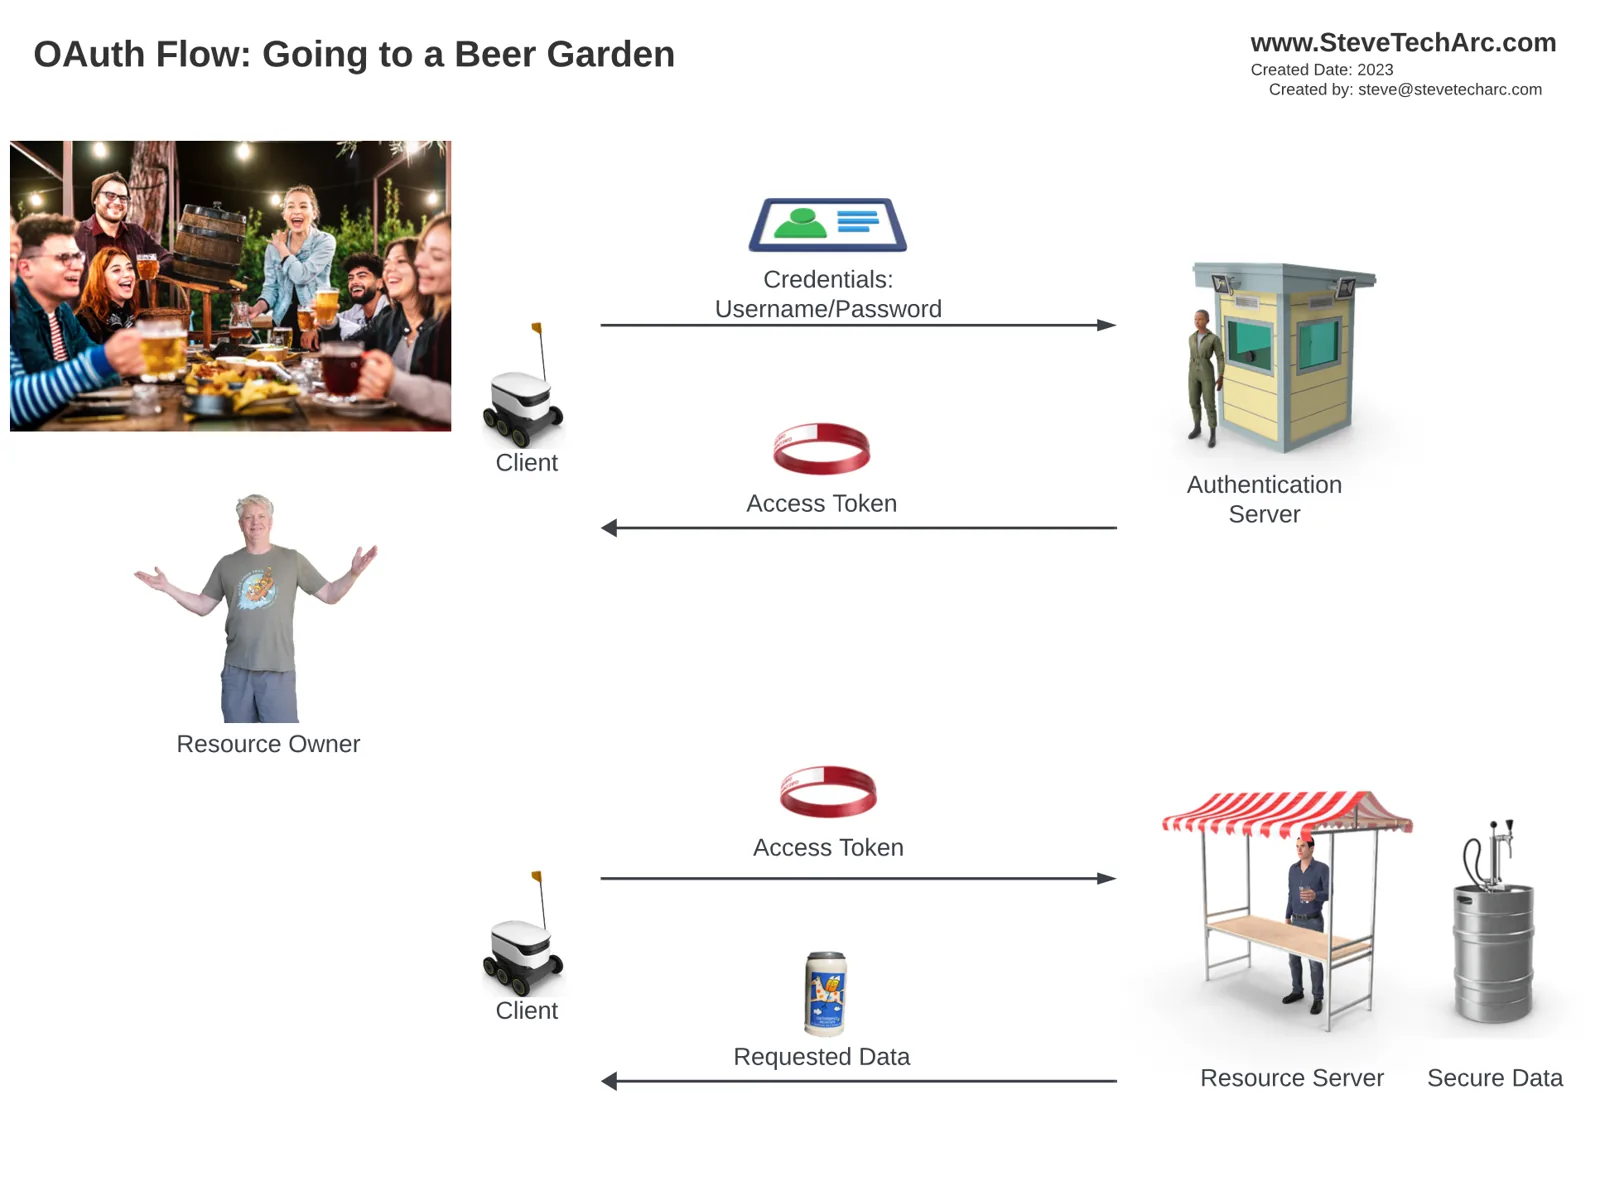
In un’analogia precedente abbiamo paragonato l’ottenimento di un token di accesso (un braccialetto, nella nostra analogia) all’ordinare una birra in un biergarten. Il client (un robot) ti indirizza al server di autenticazione dopo che il server delle risorse ti ha negato l’accesso perché non hai un token di accesso. Dopo aver convalidato le tue credenziali, il server di autenticazione ti dà un token di accesso, con cui puoi ottenere i dati richiesti dal server delle risorse.
Entra in scena un terzo: la Burger House
In questa analogia estesa introduciamo un terzo, la Burger House, che deve prendere la birra dal biergarten usando le tue credenziali. Questo processo passa sia da un canale front-end (meno sicuro, in rosso) sia da un canale back-end (più sicuro, in nero).
Il processo passo passo:
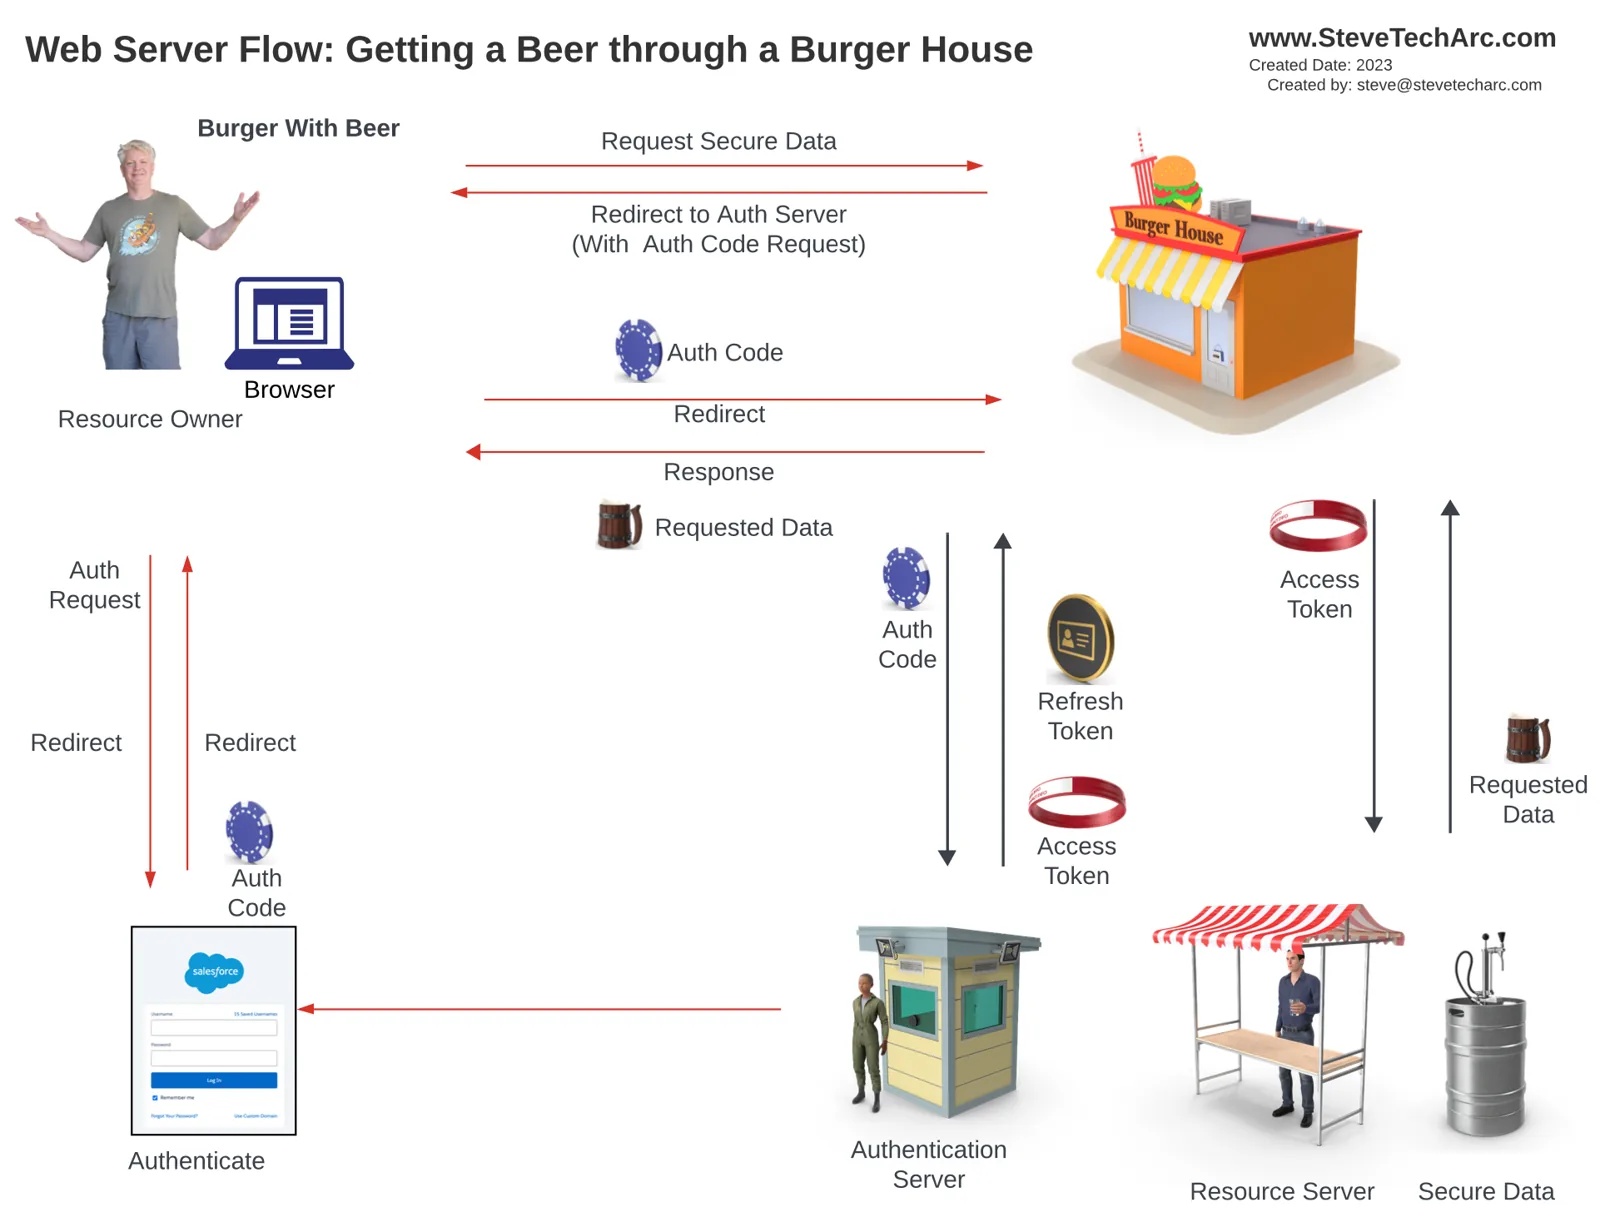
Ordine alla Burger House: chiedi una birra alla Burger House, che non ce l’ha.
Reindirizzamento: vieni reindirizzato al sito pubblico del server di autenticazione tramite un canale front-end meno sicuro.
Autenticazione: accedi a Salesforce, che emette un codice di autorizzazione (rappresentato da una moneta blu).
Scambio del codice di autorizzazione: la Burger House riceve il codice di autorizzazione e lo presenta al server di autenticazione tramite un canale back-end sicuro.
Ricezione del token: ad autenticazione riuscita, la Burger House riceve un token di accesso ed eventualmente un token di aggiornamento.
Richiesta dei dati: con il token di accesso, la Burger House chiede i dati al server delle risorse, li combina con i propri e te li presenta.
Gli elementi chiave del flusso OAuth web server:
Due canali: il flusso usa un canale front-end meno sicuro e un canale back-end sicuro.
Codice di autorizzazione: un codice di autorizzazione temporaneo serve per gli scambi sicuri e poi viene scartato.
Licenza commerciale: la Burger House deve avere una licenza speciale (consumer key e secret) per operare per conto dei proprietari delle risorse, così gli scambi sono sicuri e autorizzati.
Conclusione
Il flusso OAuth web server è complesso, ma fondamentale per un accesso sicuro ai dati, soprattutto quando sono coinvolti terzi. Protegge da possibili attacchi, garantendo transazioni sicure e integrità dei dati.
Resta sintonizzato
Inizia con fiducia il tuo percorso in Salesforce Identity! Per altri spunti e consigli, resta sintonizzato qui su www.SteveTechArc.com e sul canale YouTube @SteveTechArc (opens in a new tab). Iscriviti e approfondisci la tua comprensione di Salesforce Identity.
Contribuire a cambiare il mondo condividendo conoscenze sull’integrazione con altri architetti e con chi è in cammino per diventarlo!
Trascrizione realizzata con l’aiuto dell’IA
STA 3.12