
De OAuth Web Server Flow begrijpen: de biertuin als vergelijking
Welkom terug bij onze reeks over het beveiligen van identiteit! In deze aflevering duiken we dieper in de OAuth Web Server Flow en bouwen we voort op onze eerdere vergelijking met de biertuin, met gedetailleerde inzichten in de fijne kneepjes van de flow.
De biertuin opnieuw bekeken
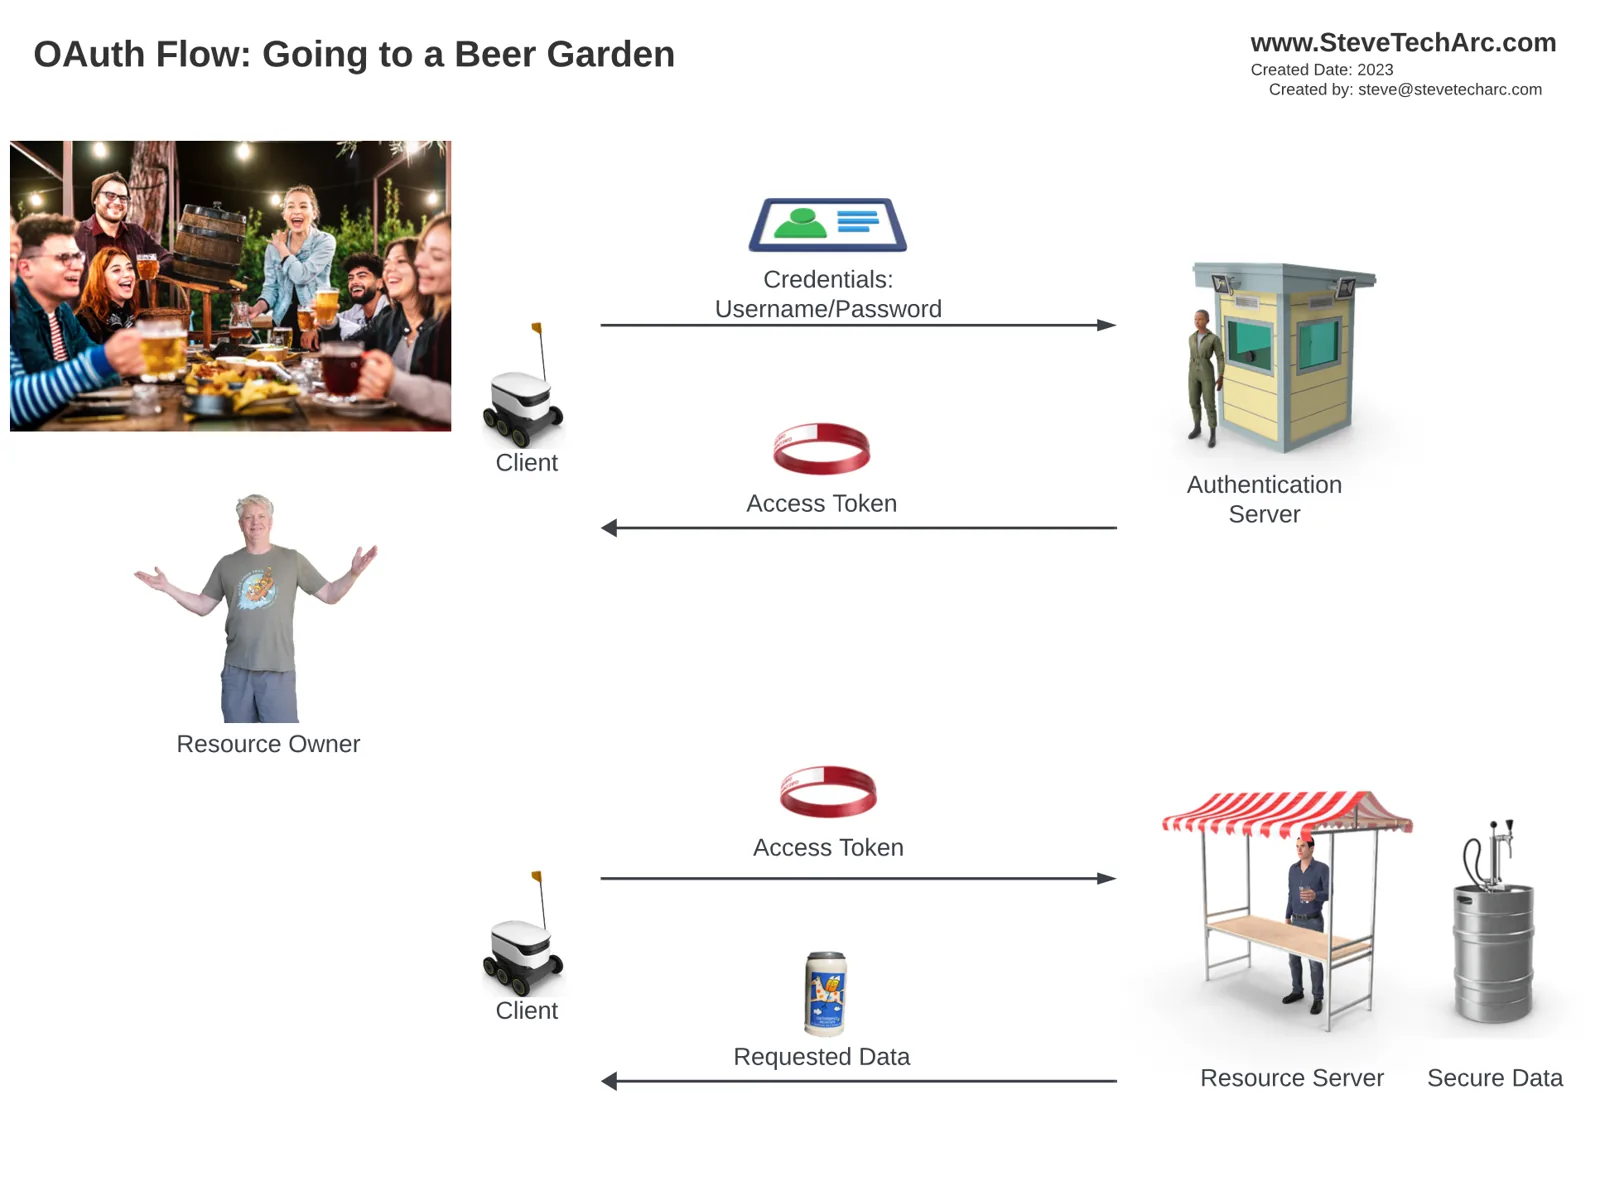
In een eerdere vergelijking zetten we het verkrijgen van een access token (in onze vergelijking een polsbandje) naast bier bestellen in een biertuin. De client (een robot) stuurt je naar de authenticatieserver nadat de resource server je toegang weigert omdat je geen access token hebt. Na validatie van je inloggegevens geeft de authenticatieserver een access token, waarmee je de gevraagde data van de resource server kunt krijgen.
Een derde partij: het Burgerhuis
In deze uitgebreide vergelijking introduceren we een derde partij, het Burgerhuis, dat met jouw inloggegevens bier uit de biertuin moet halen. Dit proces gebruikt zowel een front-endkanaal (minder veilig, in het rood) als een back-endkanaal (veiliger, in het zwart).
Het proces stap voor stap:
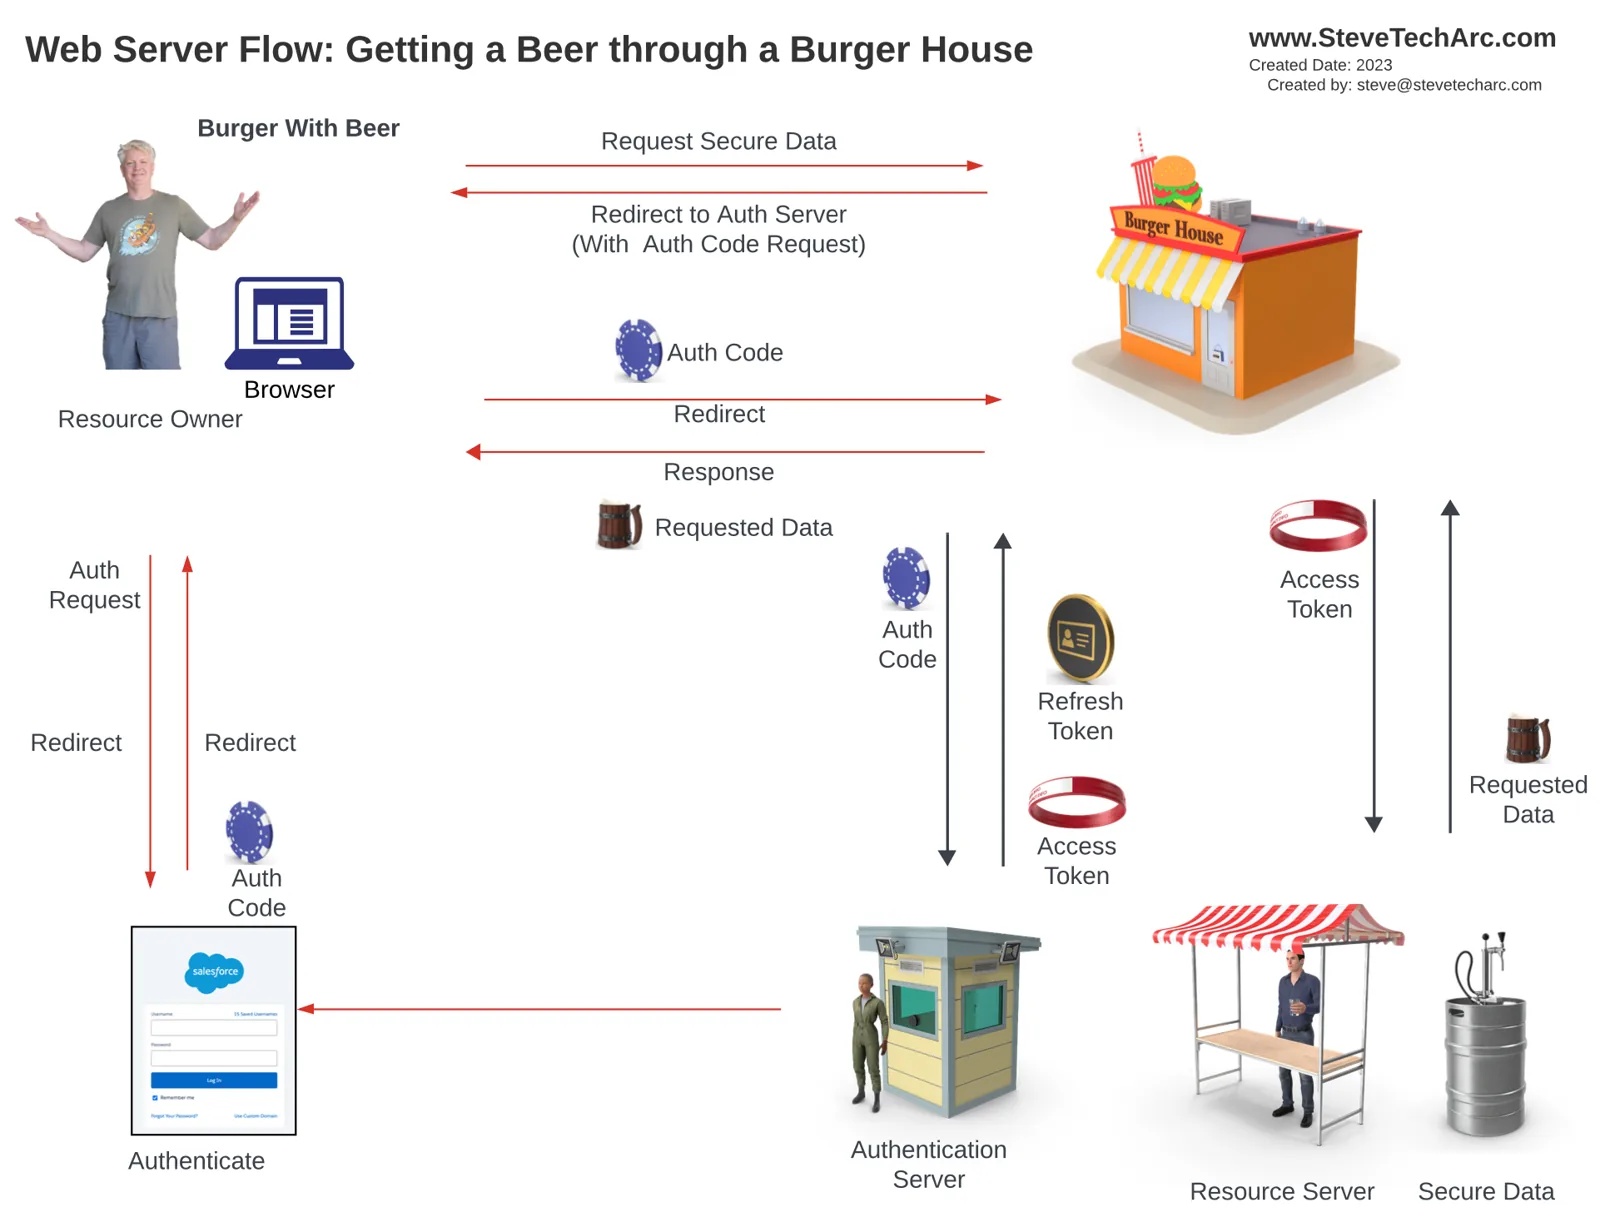
Bestelling in het Burgerhuis: Je bestelt bier in het Burgerhuis, dat het niet heeft.
Doorsturen: Je wordt via een minder veilig front-endkanaal doorgestuurd naar de openbare website van de authenticatieserver.
Authenticatie: Je logt in bij Salesforce, dat dan een autorisatiecode uitgeeft (voorgesteld als een blauwe munt).
Autorisatiecode inruilen: Het Burgerhuis ontvangt de autorisatiecode en laat die via een veilig back-endkanaal zien aan de authenticatieserver.
Token ontvangen: Na een geslaagde authenticatie ontvangt het Burgerhuis een access token en mogelijk een refresh token.
Data opvragen: Met het access token vraagt het Burgerhuis data op bij de resource server, combineert die met zijn eigen data en laat die aan jou zien.
Belangrijke onderdelen van de OAuth Web Server Flow:
Twee kanalen: De flow gebruikt een minder veilig front-endkanaal en een veilig back-endkanaal.
Autorisatiecode: Een tijdelijke autorisatiecode wordt gebruikt voor veilige uitwisselingen en daarna weggegooid.
Bedrijfsvergunning: Het Burgerhuis moet een speciale vergunning hebben (consumer key en secret) om namens resource owners te werken, voor veilige en geautoriseerde uitwisselingen.
Conclusie
De OAuth Web Server Flow is ingewikkeld maar cruciaal voor veilige toegang tot data, vooral als er derde partijen bij betrokken zijn. Deze flow beschermt tegen mogelijke aanvallen en zorgt voor veilige transacties en integriteit van data.
Blijf op de hoogte
Begin met vertrouwen aan je reis door Salesforce Identity! Voor meer inzichten en tips: blijf op de hoogte hier op www.SteveTechArc.com en via het YouTube-kanaal @SteveTechArc (opens in a new tab). Abonneer je en verdiep je begrip van Salesforce Identity.
De wereld helpen veranderen door integratiekennis te delen met collega-architecten en met iedereen die op weg is om architect te worden!
STA 3.12