
Entender el flujo OAuth de servidor web: la analogía del beer garden
¡Bienvenido de nuevo a nuestra serie Securing Identity! En esta entrega profundizamos en el flujo OAuth de servidor web, ampliando nuestra analogía anterior del beer garden y explicando en detalle las sutilezas del flujo.
La analogía del beer garden, otra vez
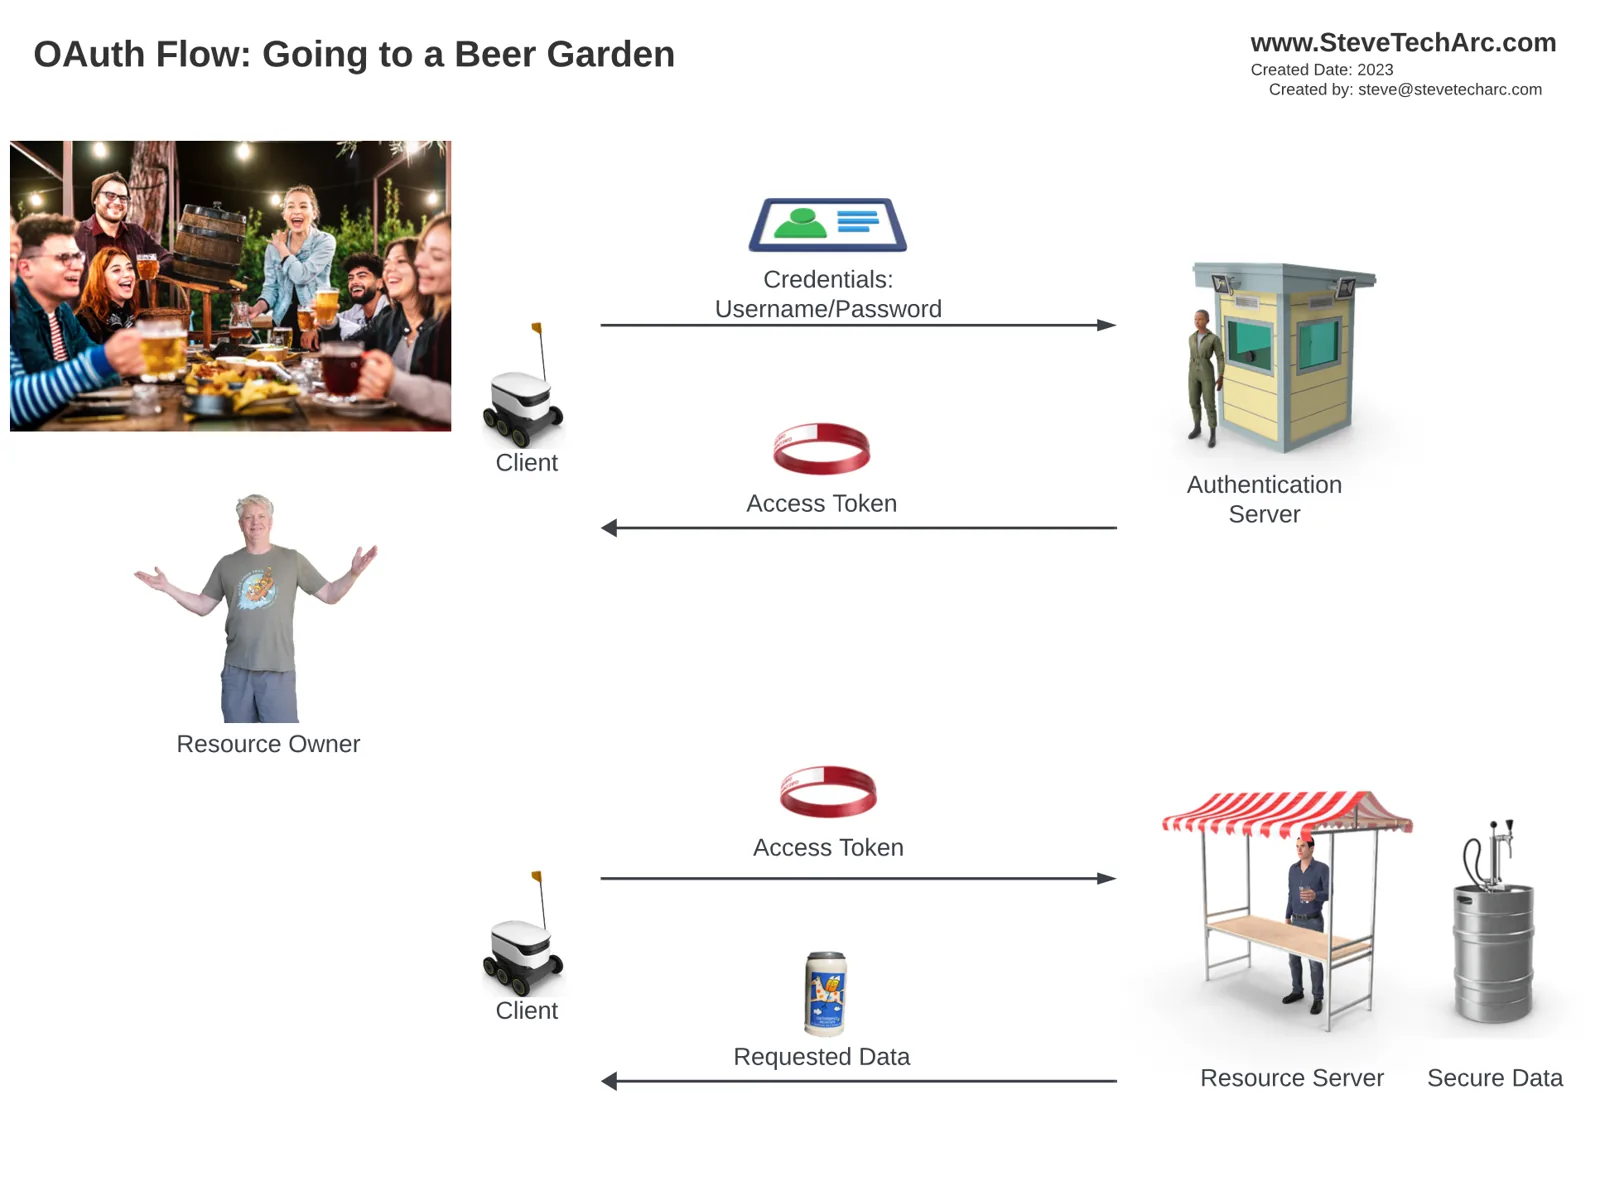
En una analogía anterior comparamos el proceso de obtener un token de acceso (una pulsera, en nuestra analogía) con pedir cerveza en un beer garden. El cliente (un robot) te dirige al servidor de autenticación después de que el servidor de recursos te niega el acceso por no tener un token de acceso. Al validar tus credenciales, el servidor de autenticación te da un token de acceso, con el que puedes obtener los datos que pediste al servidor de recursos.
Entra un tercero: la Burger House
En esta analogía ampliada presentamos a un tercero, la Burger House, que necesita conseguir cerveza del beer garden usando tus credenciales. Este proceso usa tanto un canal de front-end (menos seguro, en rojo) como un canal de back-end (más seguro, en negro).
El proceso paso a paso:
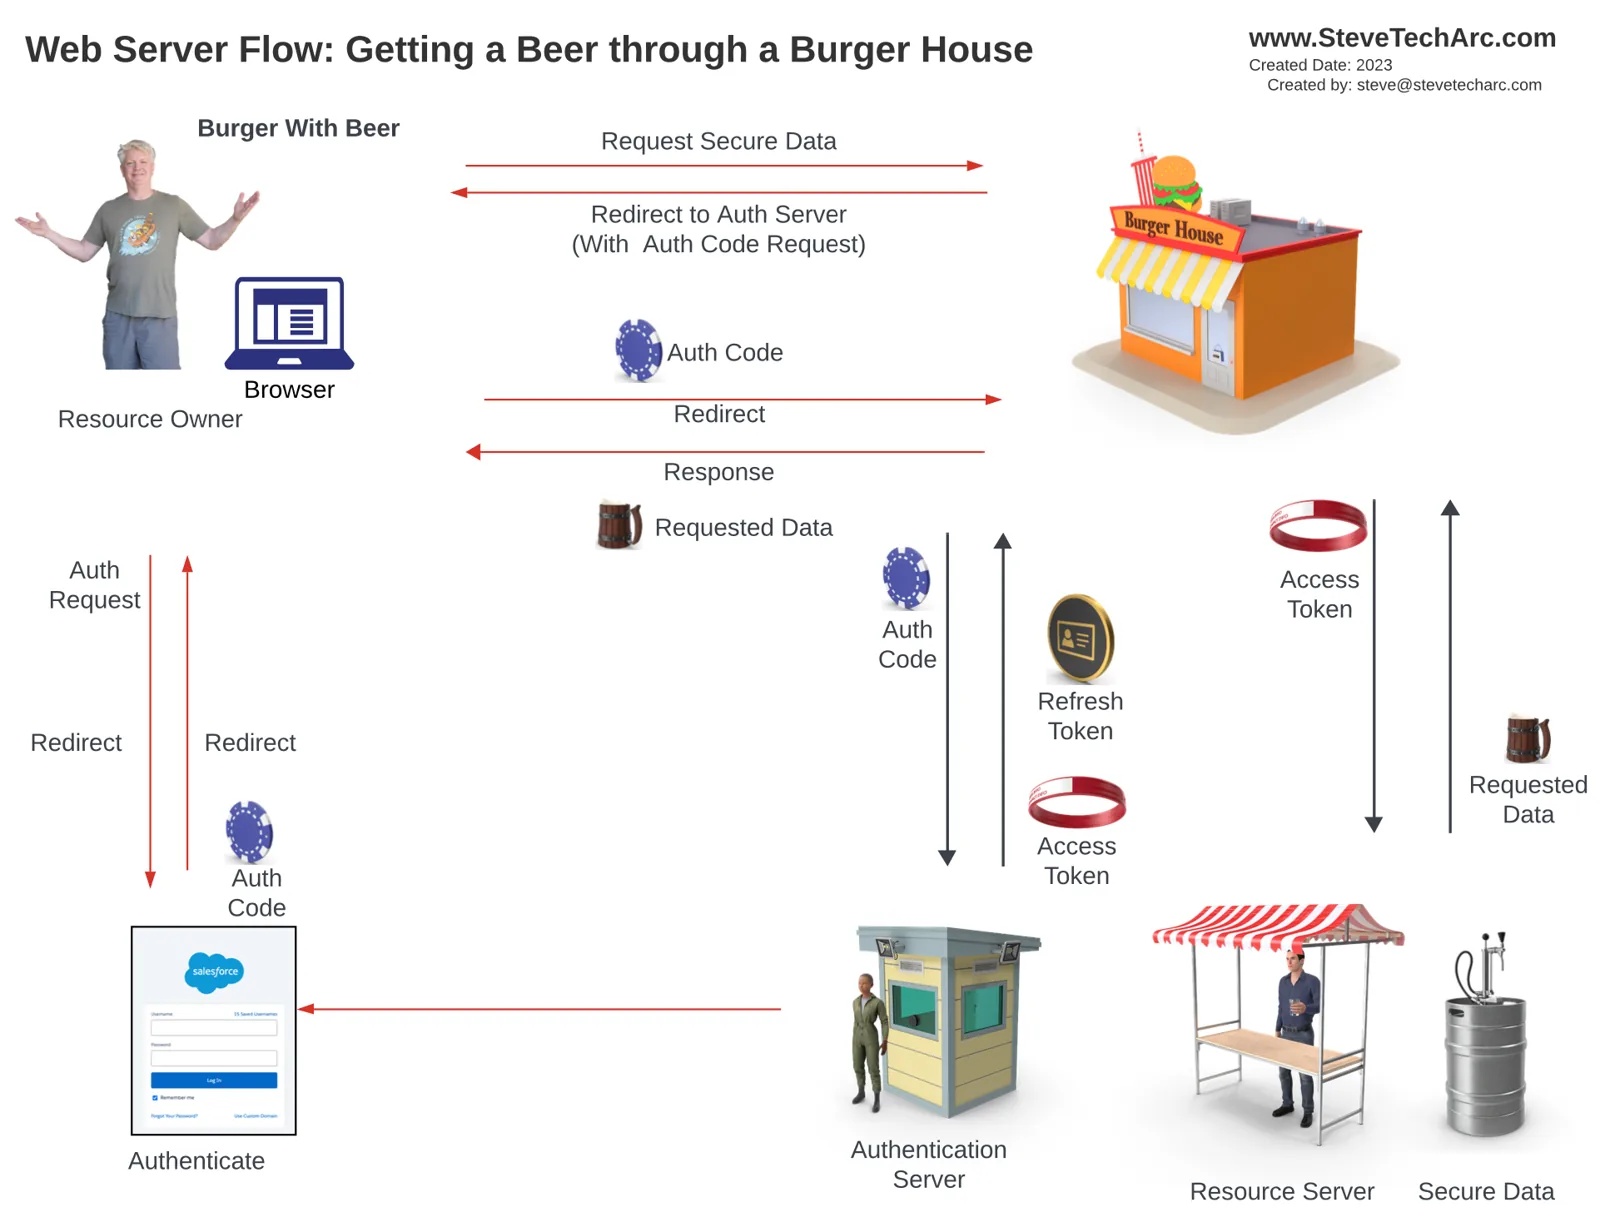
Pedido en la Burger House: pides una cerveza en la Burger House, que no tiene.
Redirección: se te redirige al sitio web público del servidor de autenticación por un canal de front-end menos seguro.
Autenticación: inicias sesión en Salesforce, que entonces emite un código de autorización (representado por una moneda azul).
Intercambio del código de autorización: la Burger House recibe el código de autorización y lo presenta al servidor de autenticación por un canal de back-end seguro.
Recepción del token: con la autenticación exitosa, la Burger House recibe un token de acceso y, posiblemente, un token de actualización.
Solicitud de datos: con el token de acceso, la Burger House pide los datos al servidor de recursos, los combina con los suyos y te los presenta.
Elementos clave del flujo OAuth de servidor web:
Dos canales: el flujo usa un canal de front-end menos seguro y un canal de back-end seguro.
Código de autorización: un código de autorización temporal se usa para los intercambios seguros y luego se descarta.
Licencia comercial: la Burger House debe tener una licencia especial (clave y secreto del consumidor) para operar en nombre de los propietarios de los recursos, lo que garantiza intercambios seguros y autorizados.
Conclusión
El flujo OAuth de servidor web es complejo, pero esencial para un acceso seguro a los datos, sobre todo cuando hay terceros involucrados. Protege contra posibles ataques y garantiza transacciones seguras y la integridad de los datos.
No te lo pierdas
¡Empieza con confianza tu camino en Salesforce Identity! Para más ideas y consejos, sigue atento aquí en www.SteveTechArc.com y en el canal de YouTube @SteveTechArc (opens in a new tab). Suscríbete y amplía tu comprensión de Salesforce Identity.
¡Ayudando a cambiar el mundo compartiendo conocimientos de integración con otros arquitectos y con quienes están en camino de serlo!
Transcripción hecha con ayuda de IA
STA 3.12