
Entender o fluxo OAuth de servidor web: a analogia da cervejaria ao ar livre
Bem-vindo de volta à nossa série Securing Identity! Neste episódio, vamos mais a fundo no fluxo OAuth de servidor web, alargando a nossa analogia anterior da cervejaria ao ar livre e detalhando as subtilezas do fluxo.
A analogia da cervejaria ao ar livre, de novo
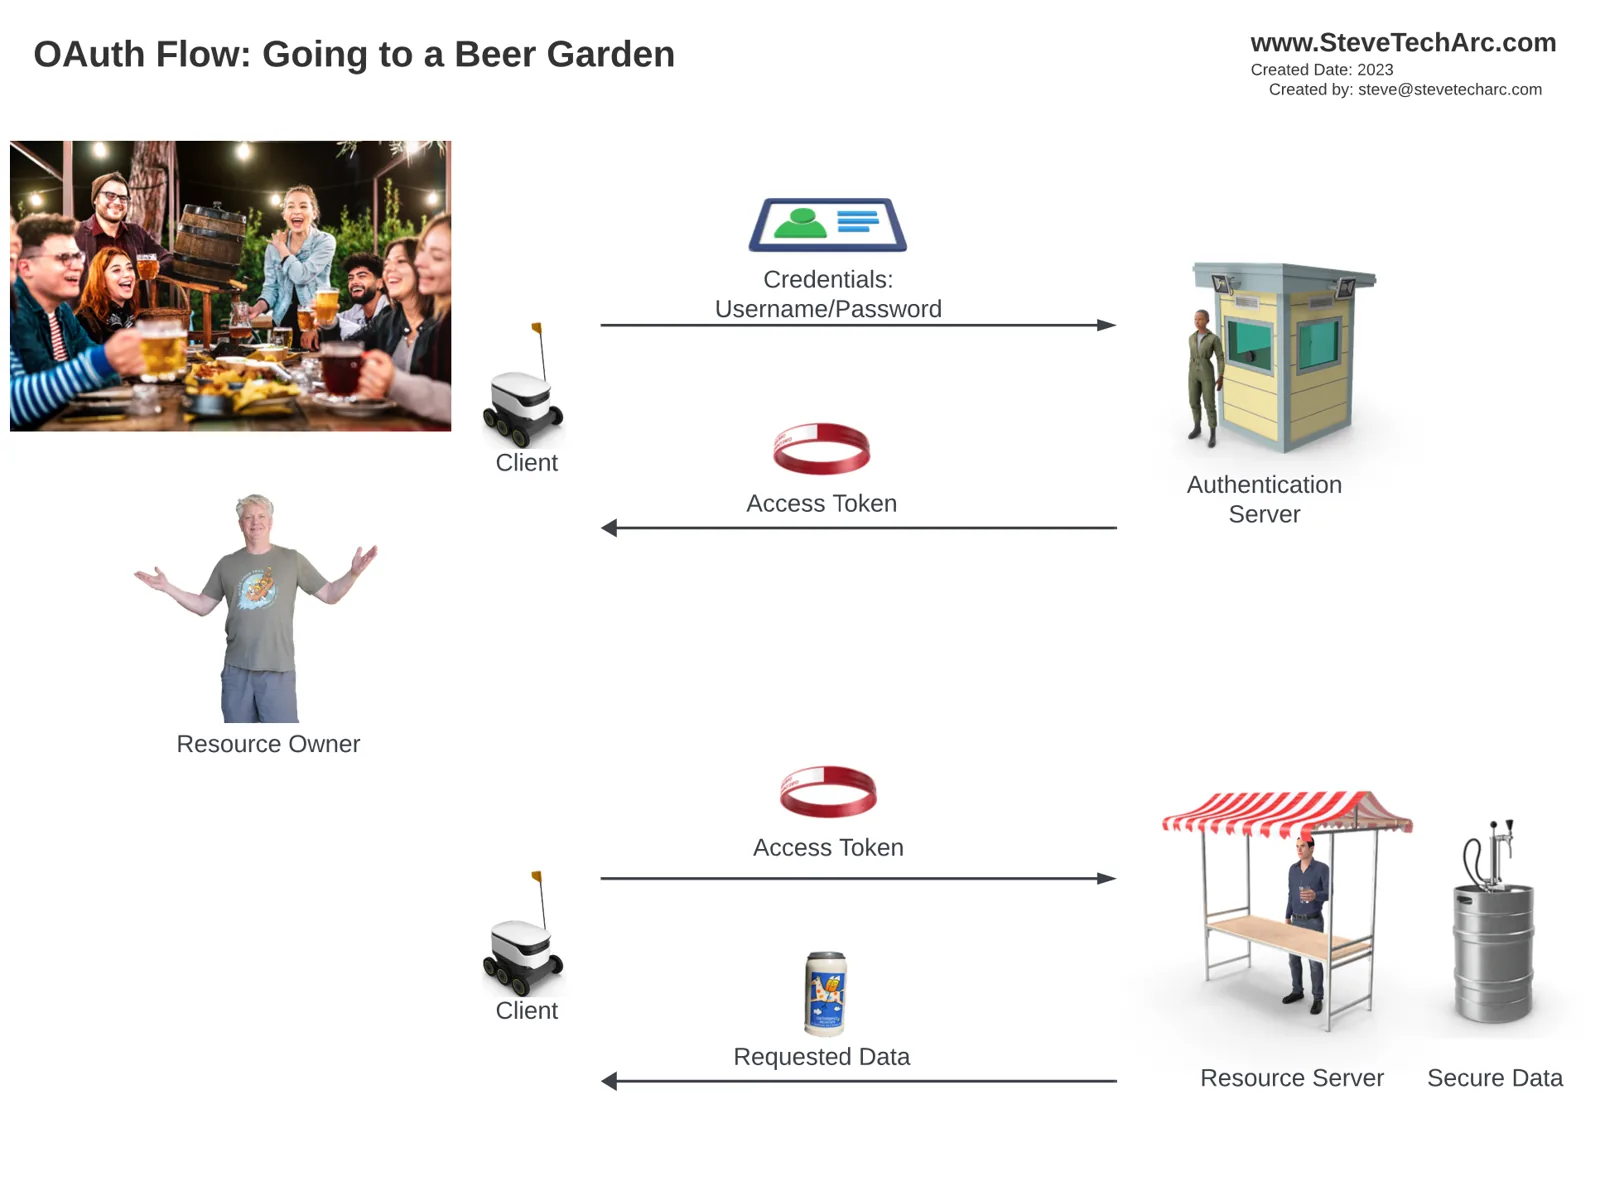
Numa analogia anterior, comparámos o processo de obter um token de acesso (uma pulseira, na nossa analogia) a pedir cerveja numa cervejaria ao ar livre. O cliente (um robô) leva-o ao servidor de autenticação depois de o servidor de recursos negar o acesso por falta de token de acesso. Ao validar as suas credenciais, o servidor de autenticação entrega um token de acesso, que permite aceder aos dados pedidos no servidor de recursos.
Entra um terceiro: a Burger House
Nesta analogia alargada, apresentamos um terceiro, a Burger House, que precisa de ir buscar cerveja à cervejaria ao ar livre usando as suas credenciais. Este processo envolve um canal de front-end (menos seguro, a vermelho) e um canal de back-end (mais seguro, a preto).
O processo passo a passo:
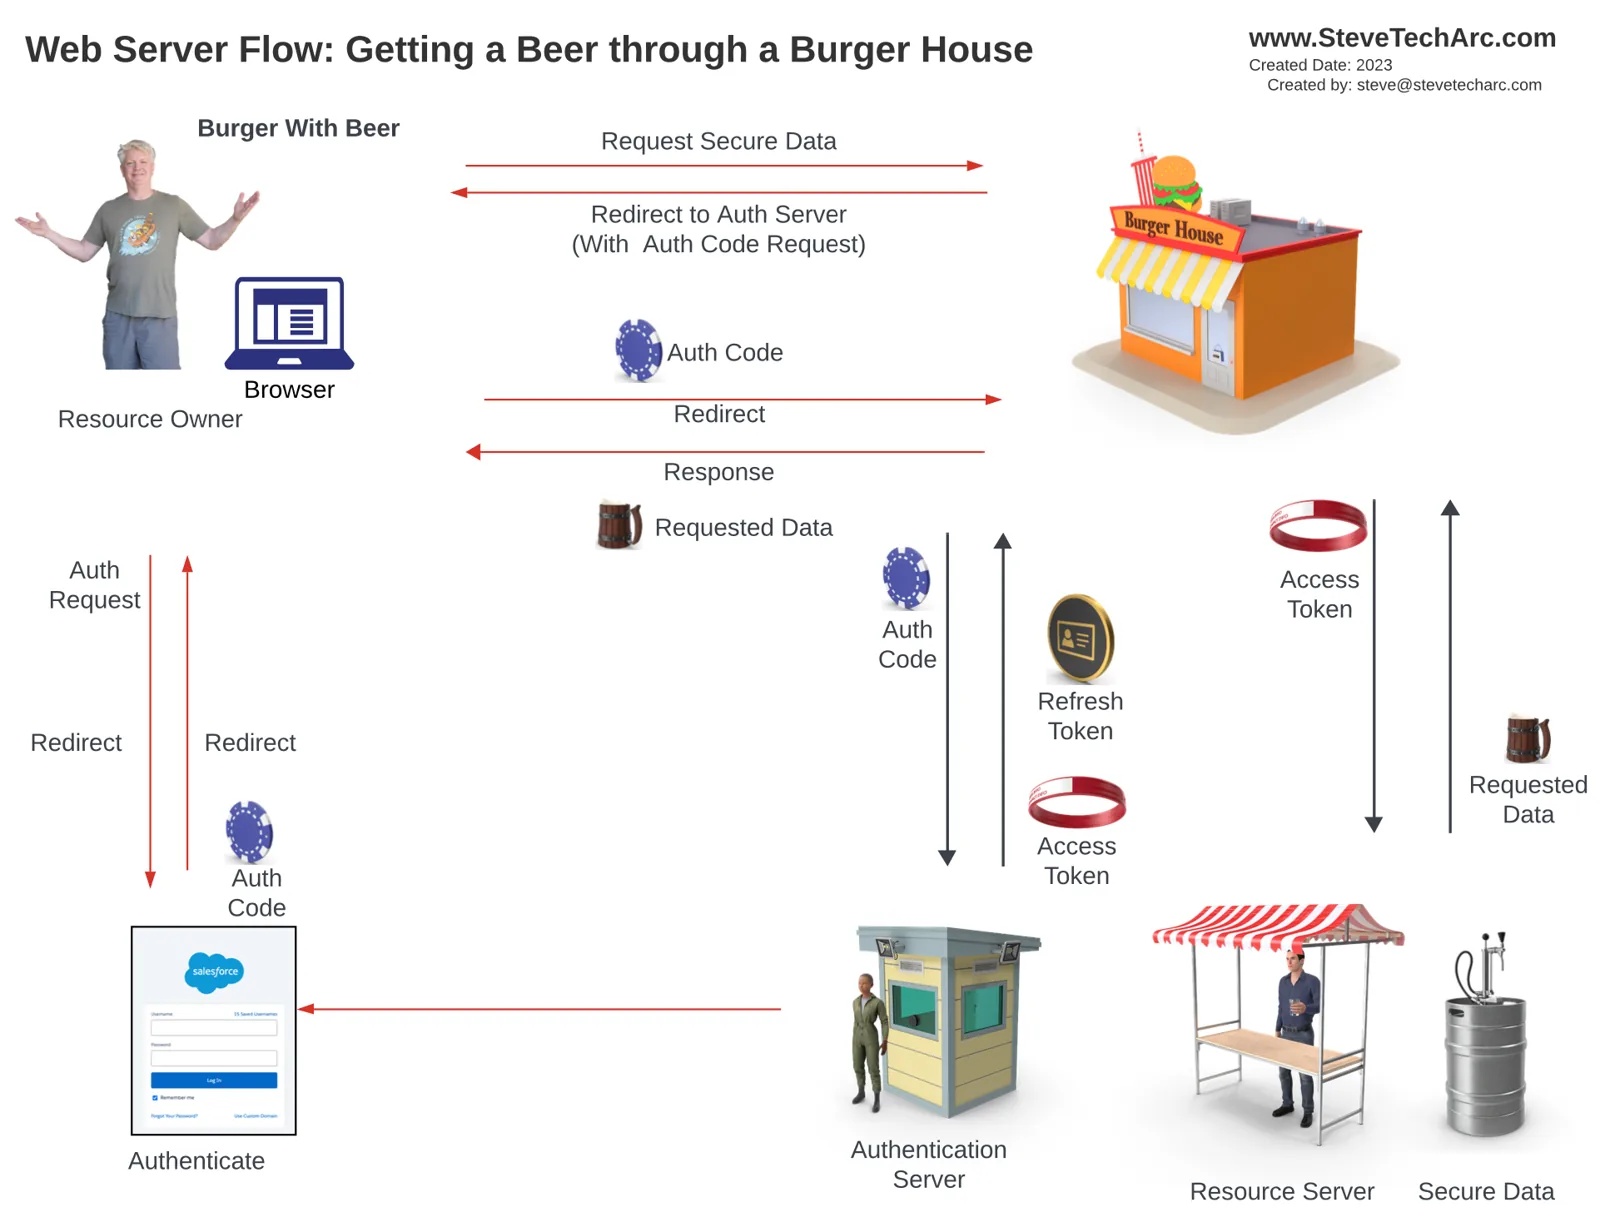
Pedido na Burger House: pede uma cerveja na Burger House, que não tem.
Redirecionamento: é redirecionado para o site público do servidor de autenticação através de um canal de front-end menos seguro.
Autenticação: inicia sessão no Salesforce, que depois emite um código de autorização (representado por uma moeda azul).
Troca do código de autorização: a Burger House recebe o código de autorização e apresenta-o ao servidor de autenticação através de um canal de back-end seguro.
Receção do token: com a autenticação bem-sucedida, a Burger House recebe um token de acesso e, possivelmente, um token de atualização.
Pedido de dados: com o token de acesso, a Burger House pede os dados ao servidor de recursos, combina-os com os seus e apresenta-lhe tudo.
Elementos principais do fluxo OAuth de servidor web:
Dois canais: o fluxo envolve um canal de front-end menos seguro e um canal de back-end seguro.
Código de autorização: um código de autorização temporário é usado nas trocas seguras e depois descartado.
Alvará de funcionamento: a Burger House precisa de uma licença especial (chave e segredo do consumidor) para agir em nome dos donos dos recursos, garantindo trocas seguras e autorizadas.
Conclusão
O fluxo OAuth de servidor web é complexo, mas essencial para o acesso seguro aos dados, principalmente quando há terceiros envolvidos. Protege contra possíveis ataques, garantindo transações seguras e a integridade dos dados.
Fique atento
Comece a sua jornada no Salesforce Identity com confiança! Para mais ideias e dicas, acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab). Subscreva e aprofunde o seu entendimento do Salesforce Identity.
A ajudar a mudar o mundo, partilhando conhecimento sobre integração com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
STA 3.12