
OAuth वेब सर्वर फ़्लो को समझना: बियर गार्डन की एक उपमा
हमारी Securing Identity सीरीज़ में फिर से आपका स्वागत है! इस कड़ी में हम OAuth वेब सर्वर फ़्लो (Web Server Flow) में और गहराई से उतरेंगे, अपनी पिछली बियर गार्डन उपमा को आगे बढ़ाएँगे, और इस फ़्लो की बारीकियों पर विस्तृत जानकारी देंगे।
बियर गार्डन की उपमा फिर से
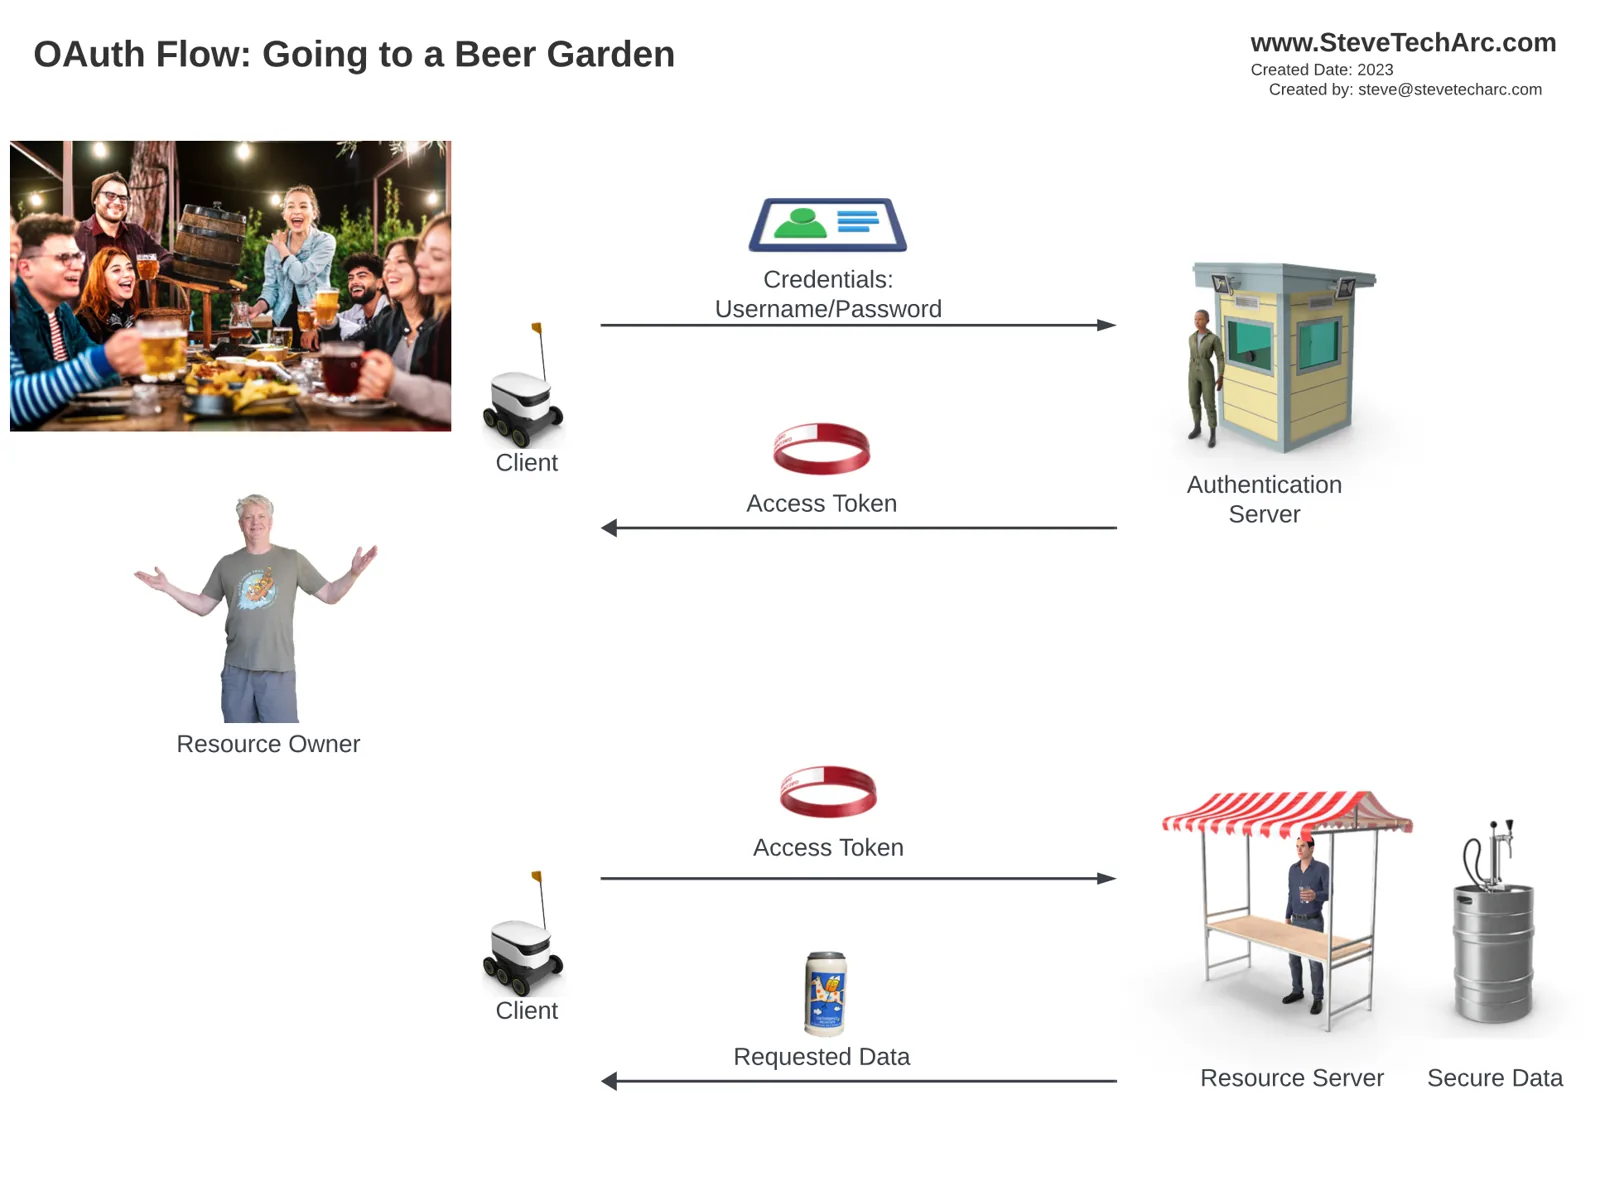
पिछली उपमा में हमने ऐक्सेस टोकन पाने (या हमारी उपमा में कलाई का रिस्टबैंड पाने) की प्रक्रिया की तुलना बियर गार्डन में बियर ऑर्डर करने से की थी। ऐक्सेस टोकन न होने की वजह से रिसोर्स सर्वर एक्सेस ठुकरा देता है, तो क्लाइंट (एक रोबोट) आपको ऑथेंटिकेशन सर्वर की ओर भेजता है। आपके क्रेडेंशियल की पुष्टि होने पर, ऑथेंटिकेशन सर्वर एक ऐक्सेस टोकन देता है, जिससे आप रिसोर्स सर्वर से माँगा गया डेटा पा सकते हैं।
एक थर्ड पार्टी की एंट्री: बर्गर हाउस (Burger House)
इस बढ़ाई हुई उपमा में हम एक थर्ड पार्टी, बर्गर हाउस, को लाते हैं, जिसे आपके क्रेडेंशियल से बियर गार्डन की बियर चाहिए। इस प्रक्रिया में एक कम सुरक्षित फ़्रंट-एंड चैनल (लाल रंग में) और एक ज़्यादा सुरक्षित बैक-एंड चैनल (काले रंग में) दोनों शामिल हैं।
चरण-दर-चरण प्रक्रिया:
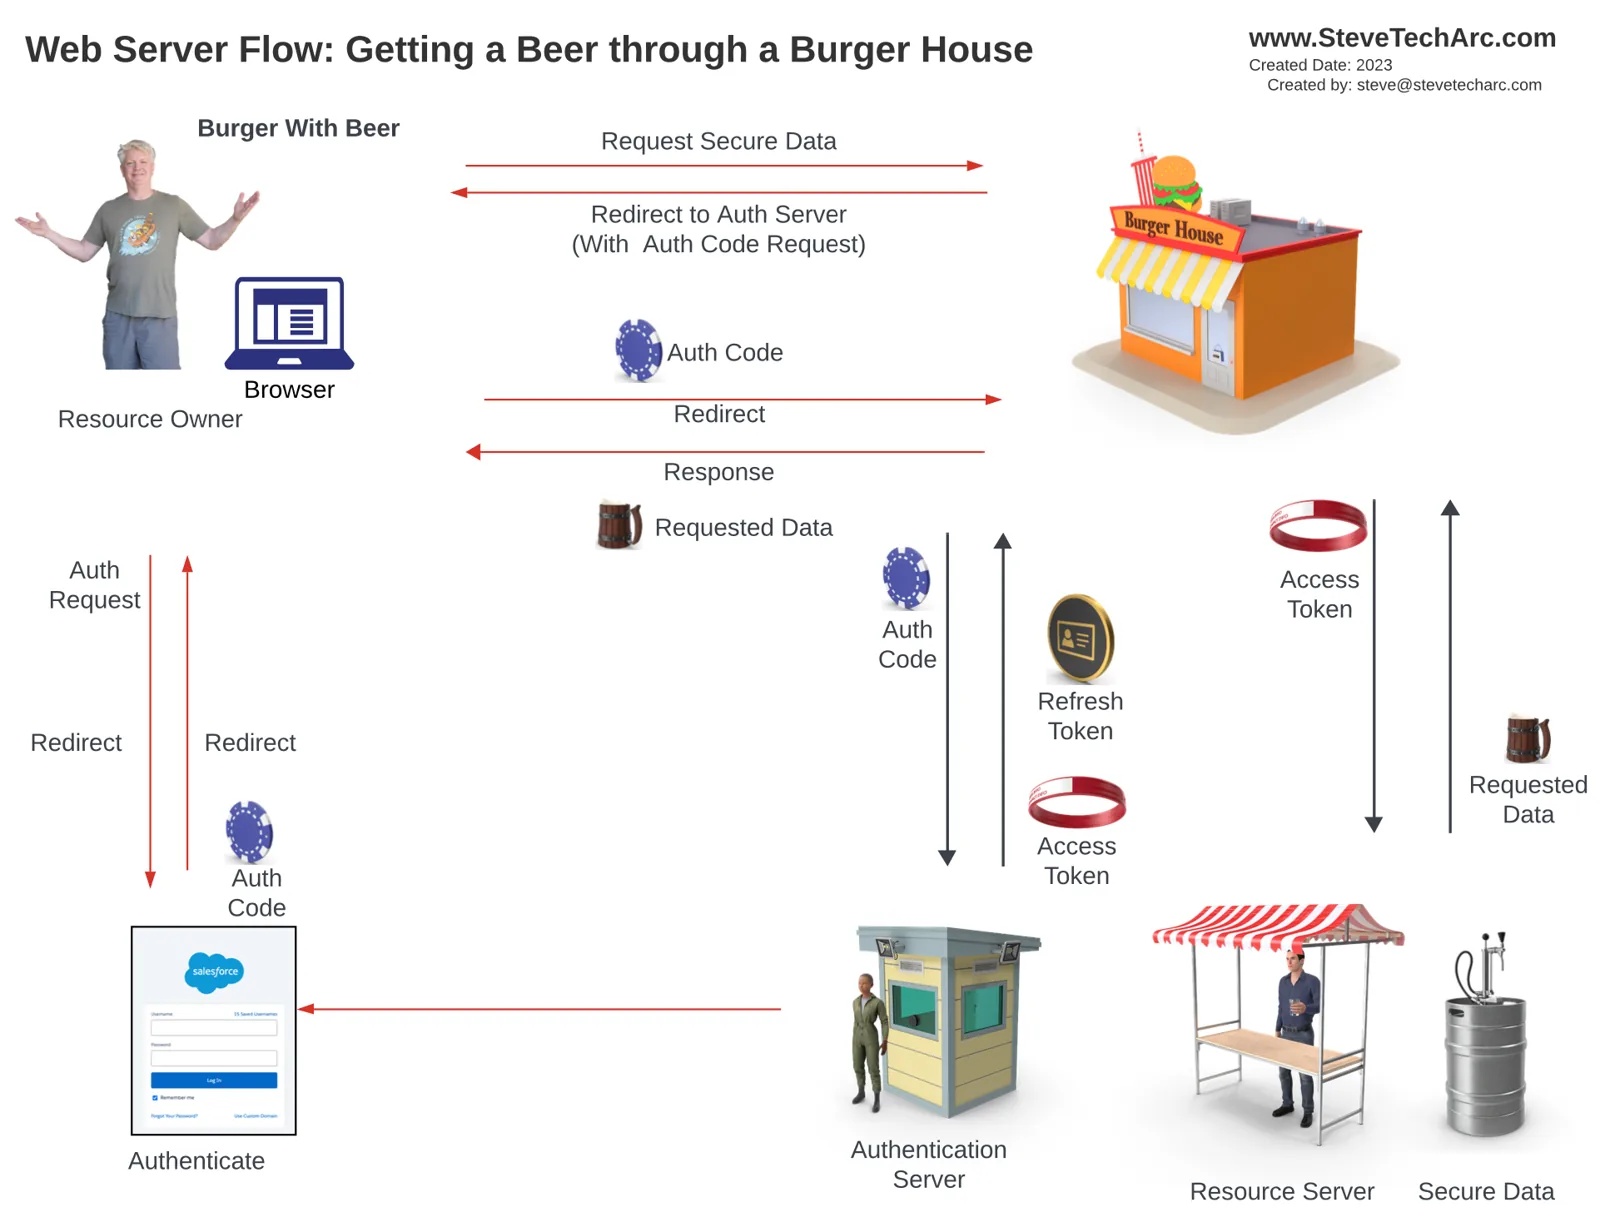
बर्गर हाउस पर रिक्वेस्ट: आप बर्गर हाउस पर बियर माँगते हैं, जो उसके पास नहीं है।
रीडायरेक्शन: आपको एक कम सुरक्षित फ़्रंट-एंड चैनल से ऑथेंटिकेशन सर्वर की पब्लिक वेबसाइट पर रीडायरेक्ट किया जाता है।
ऑथेंटिकेशन: आप Salesforce में लॉग इन करते हैं, जो फिर एक ऑथराइज़ेशन कोड (नीले सिक्के के रूप में दिखाया गया) जारी करता है।
ऑथराइज़ेशन कोड की अदला-बदली: बर्गर हाउस ऑथराइज़ेशन कोड पाता है और उसे एक सुरक्षित बैक-एंड चैनल से ऑथेंटिकेशन सर्वर को दिखाता है।
टोकन मिलना: सफल ऑथेंटिकेशन पर बर्गर हाउस को एक ऐक्सेस टोकन, और शायद एक रिफ़्रेश टोकन (refresh token), मिलता है।
डेटा रिक्वेस्ट: ऐक्सेस टोकन से बर्गर हाउस रिसोर्स सर्वर से डेटा माँगता है, उसे अपने डेटा से जोड़ता है, और आपके सामने पेश करता है।
OAuth वेब सर्वर फ़्लो के मुख्य तत्व:
दो चैनल: फ़्लो में एक कम सुरक्षित फ़्रंट-एंड चैनल और एक सुरक्षित बैक-एंड चैनल शामिल है।
ऑथराइज़ेशन कोड: सुरक्षित अदला-बदली के लिए एक अस्थायी ऑथराइज़ेशन कोड इस्तेमाल होता है, फिर उसे फेंक दिया जाता है।
बिज़नेस लाइसेंस: रिसोर्स ओनर की ओर से काम करने के लिए बर्गर हाउस के पास एक ख़ास लाइसेंस (consumer key और secret) होना चाहिए, जिससे सुरक्षित और अधिकृत अदला-बदली पक्की होती है।
निष्कर्ष
OAuth वेब सर्वर फ़्लो पेचीदा है, लेकिन सुरक्षित डेटा एक्सेस के लिए बेहद ज़रूरी है, ख़ासकर जब थर्ड पार्टी शामिल हों। यह फ़्लो संभावित हमलों से बचाता है, और सुरक्षित ट्रांज़ैक्शन और डेटा की अखंडता पक्की करता है।
जुड़े रहें
Salesforce Identity की अपनी यात्रा पूरे भरोसे के साथ शुरू करें! और जानकारी और टिप्स के लिए यहाँ www.SteveTechArc.com पर और @SteveTechArc (opens in a new tab) YouTube चैनल पर जुड़े रहें। सब्सक्राइब करें और Salesforce Identity की अपनी समझ बढ़ाएँ।
साथी आर्किटेक्ट्स और आर्किटेक्ट बनने की यात्रा पर चल रहे लोगों के साथ इंटीग्रेशन की जानकारी बाँटकर दुनिया बदलने में मदद कर रहे हैं!
AI की मदद से तैयार ट्रांसक्रिप्ट
STA 3.12