
ทำความเข้าใจ OAuth Web Server Flow: การเปรียบเทียบกับสวนเบียร์
ยินดีต้อนรับกลับสู่ซีรีส์ Securing Identity ของเรา! ในตอนนี้ เราลงลึก OAuth Web Server Flow ต่อยอดจากการเปรียบเทียบกับสวนเบียร์ครั้งก่อน พร้อมให้มุมมองละเอียดเกี่ยวกับรายละเอียดของ flow นี้
ทบทวนการเปรียบเทียบกับสวนเบียร์
ในการเปรียบเทียบครั้งก่อน เราเปรียบกระบวนการรับ access token (หรือสายรัดข้อมือในการเปรียบเทียบของเรา) กับการสั่งเบียร์ในสวนเบียร์ client (หุ่นยนต์) พาคุณไปยัง authentication server หลังจาก resource server ปฏิเสธการเข้าถึงเพราะไม่มี access token เมื่อตรวจสอบข้อมูลรับรองของคุณแล้ว authentication server ให้ access token ทำให้คุณเข้าถึงข้อมูลที่ขอจาก resource server ได้
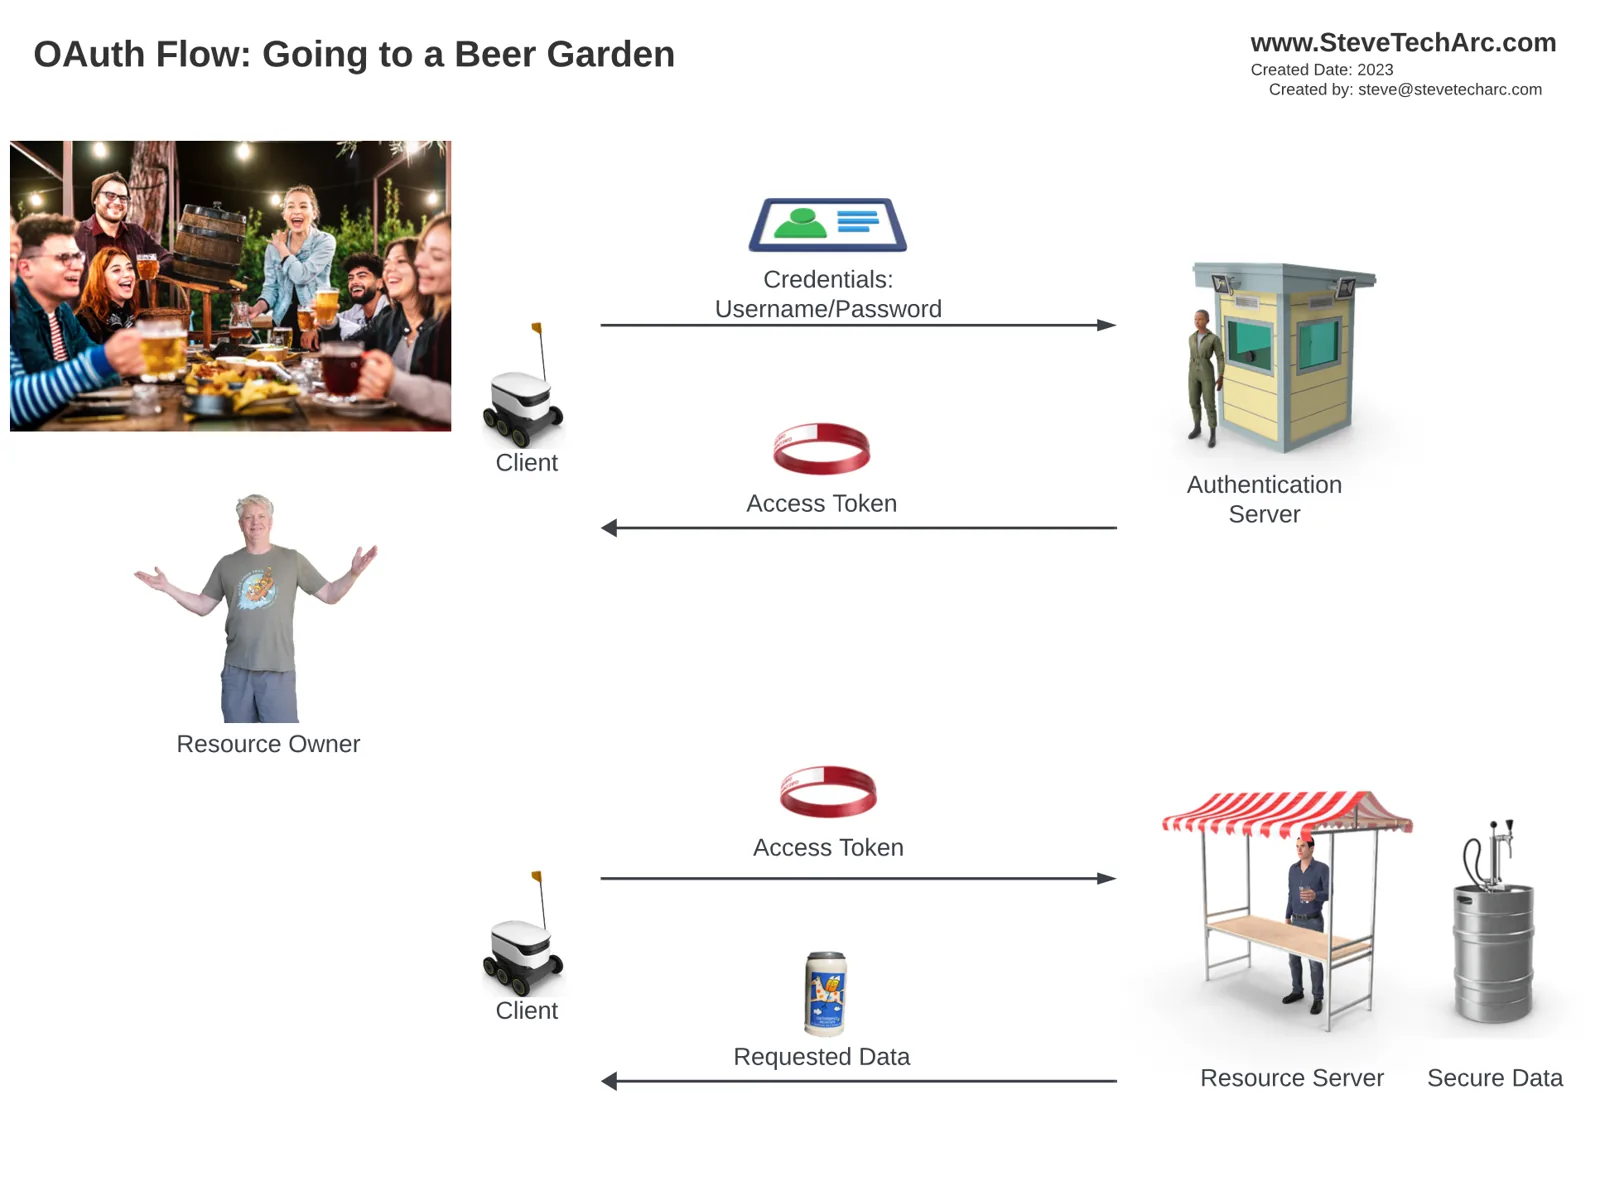
แนะนำบุคคลที่สาม: ร้านเบอร์เกอร์
ในการเปรียบเทียบที่ขยายออกนี้ เราแนะนำบุคคลที่สาม คือร้านเบอร์เกอร์ ซึ่งต้องเข้าถึงเบียร์จากสวนเบียร์โดยใช้ข้อมูลรับรองของคุณ กระบวนการนี้เกี่ยวข้องกับทั้งช่องทางหน้าบ้าน (ปลอดภัยน้อยกว่า แสดงด้วยสีแดง) และช่องทางหลังบ้าน (ปลอดภัยกว่า แสดงด้วยสีดำ)
กระบวนการทีละขั้น:
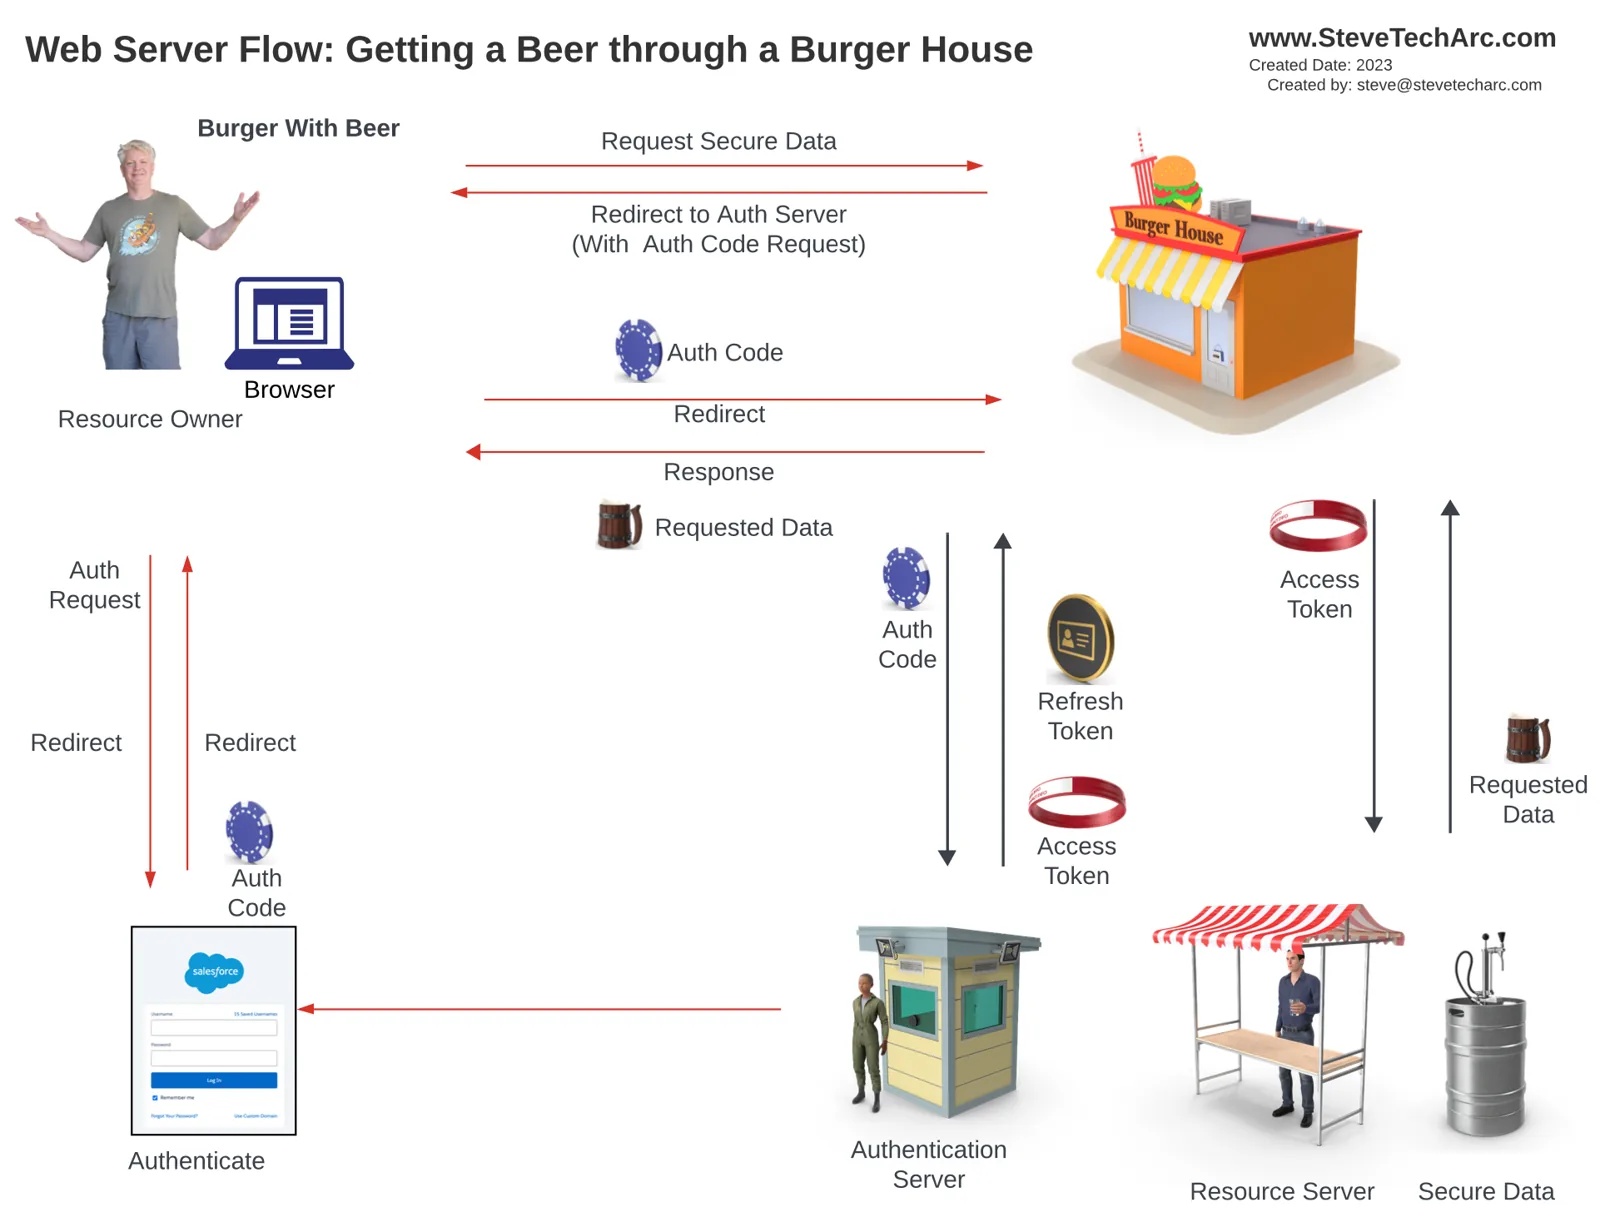
คำขอที่ร้านเบอร์เกอร์: คุณขอเบียร์ที่ร้านเบอร์เกอร์ ซึ่งไม่มีเบียร์
การเปลี่ยนเส้นทาง: คุณถูกเปลี่ยนเส้นทางไปยังเว็บไซต์สาธารณะของ authentication server ผ่านช่องทางหน้าบ้านที่ปลอดภัยน้อยกว่า
การยืนยันตัวตน: คุณล็อกอินเข้า Salesforce ซึ่งจะออก authorization code (แสดงด้วยเหรียญสีน้ำเงิน)
การแลก Authorization Code: ร้านเบอร์เกอร์ได้รับ authorization code แล้วแสดงต่อ authentication server ผ่านช่องทางหลังบ้านที่ปลอดภัย
การได้รับ Token: ร้านเบอร์เกอร์ได้รับ access token และอาจได้ refresh token เมื่อยืนยันตัวตนสำเร็จ
การขอข้อมูล: ด้วย access token ร้านเบอร์เกอร์ขอข้อมูลจาก resource server รวมเข้ากับข้อมูลของตัวเอง แล้วนำเสนอให้คุณ
องค์ประกอบสำคัญของ OAuth Web Server Flow:
สองช่องทาง: flow เกี่ยวข้องกับช่องทางหน้าบ้านที่ปลอดภัยน้อยกว่าและช่องทางหลังบ้านที่ปลอดภัย
Authorization Code: authorization code ชั่วคราวถูกใช้เพื่อการแลกเปลี่ยนอย่างปลอดภัย แล้วถูกทิ้ง
ใบอนุญาตประกอบธุรกิจ: ร้านเบอร์เกอร์ต้องมีใบอนุญาตพิเศษ (consumer key และ secret) เพื่อทำงานแทนเจ้าของทรัพยากร ทำให้การแลกเปลี่ยนปลอดภัยและได้รับอนุญาต
บทสรุป
OAuth Web Server Flow ซับซ้อนแต่สำคัญมากต่อการเข้าถึงข้อมูลอย่างปลอดภัย โดยเฉพาะเมื่อมีบุคคลที่สามเกี่ยวข้อง flow นี้ป้องกันการโจมตีที่อาจเกิดขึ้น ทำให้ธุรกรรมปลอดภัยและข้อมูลสมบูรณ์
ติดตามต่อ
เริ่มต้นเส้นทาง Salesforce Identity ของคุณอย่างมั่นใจ! สำหรับมุมมองและเคล็ดลับเพิ่มเติม ติดตามได้ที่ www.SteveTechArc.com และช่อง YouTube @SteveTechArc (opens in a new tab) กดติดตามและเพิ่มความเข้าใจเรื่อง Salesforce Identity ของคุณ
ช่วยเปลี่ยนโลกด้วยการแบ่งปันความรู้ด้านการผสานรวมกับเพื่อนสถาปนิกและผู้ที่อยู่บนเส้นทางสู่การเป็นสถาปนิก!
บทถอดความได้รับความช่วยเหลือจาก AI
STA 3.12