
OAuth 웹 서버 흐름 이해하기: 비어가든 비유
Securing Identity 시리즈에 다시 오신 것을 환영합니다! 이번 편에서는 지난번 비어가든 비유를 넓혀 OAuth 웹 서버 흐름을 더 깊이 살펴보고, 이 흐름의 세부 사항을 자세히 설명합니다.
비어가든 비유, 다시 보기
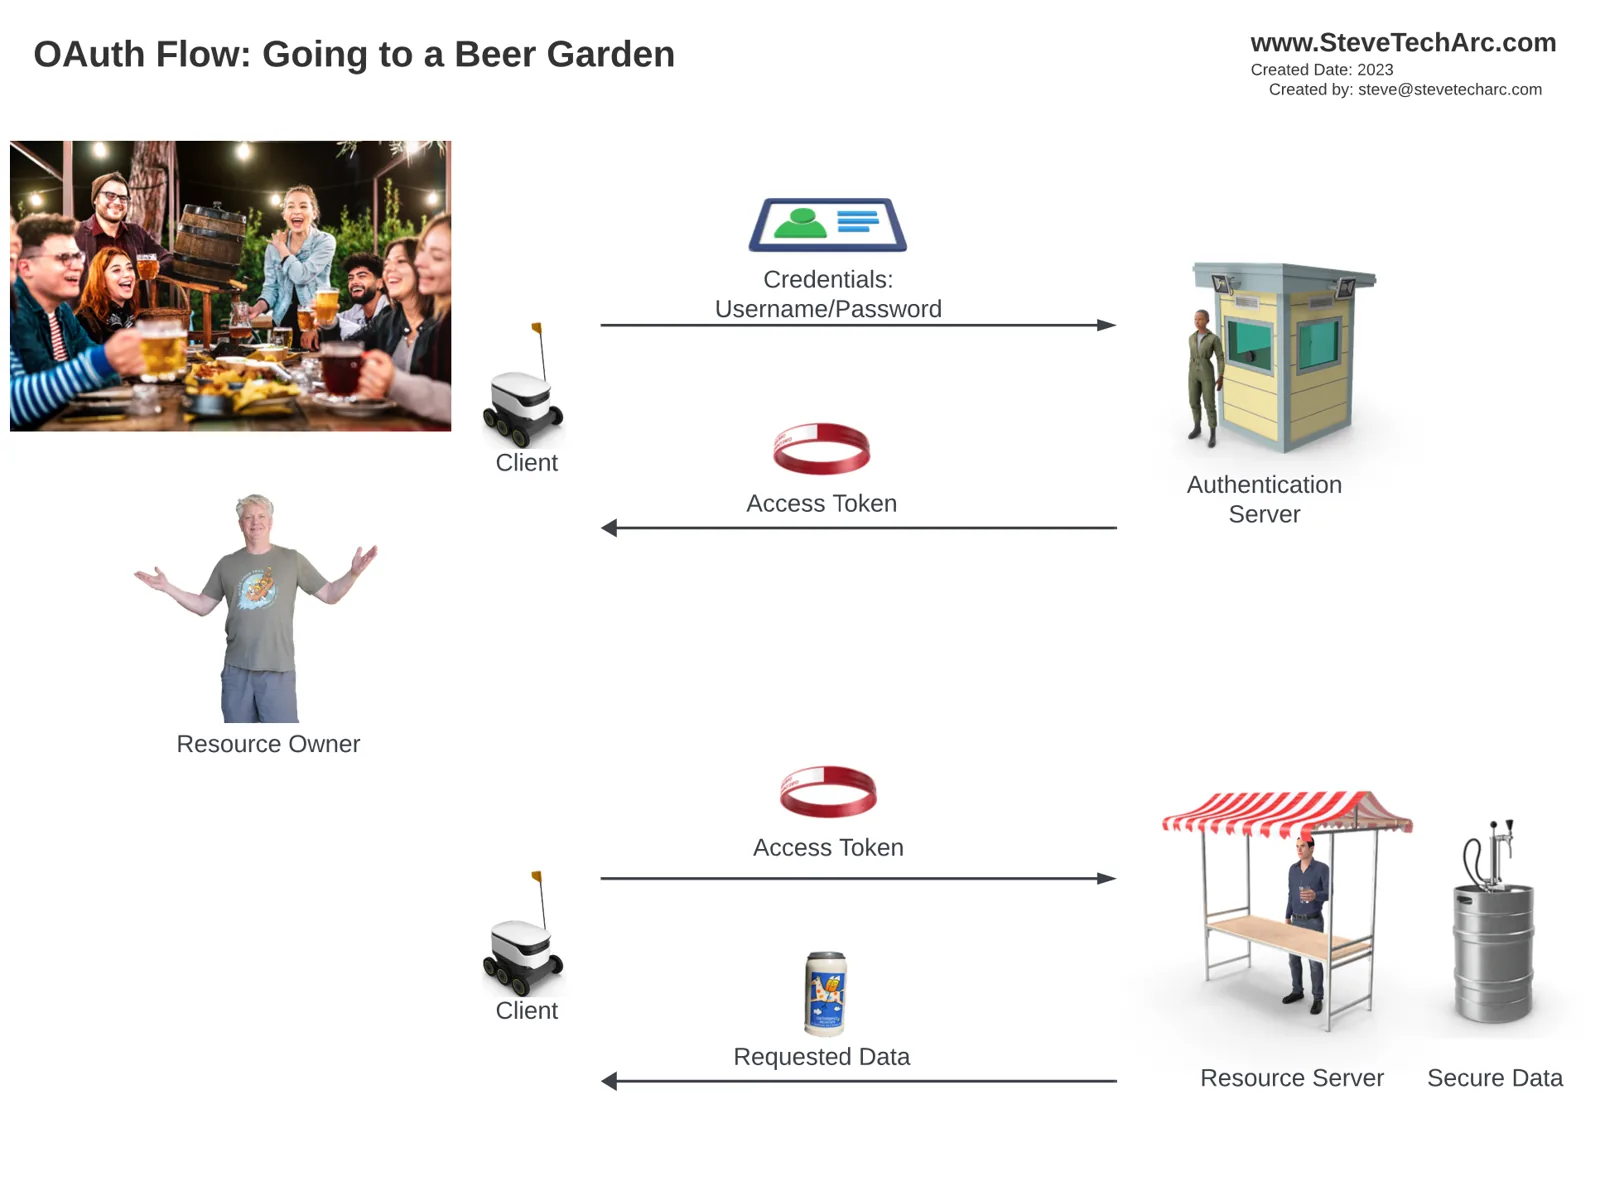
지난 비유에서는 액세스 토큰(비유 속 손목 밴드)을 얻는 과정을 비어가든에서 맥주를 주문하는 일에 빗댔습니다. 액세스 토큰이 없어 리소스 서버가 접근을 거부하면, 클라이언트(로봇)가 여러분을 인증 서버로 안내합니다. 인증 서버는 자격 증명을 확인한 뒤 액세스 토큰을 주고, 여러분은 리소스 서버에서 요청한 데이터에 접근할 수 있습니다.
제3자의 등장: 버거 하우스
이 확장된 비유에서는 제3자인 버거 하우스가 등장합니다. 버거 하우스는 여러분의 자격 증명으로 비어가든의 맥주를 가져와야 합니다. 이 과정에는 프런트엔드 채널(보안이 약함, 빨간색)과 백엔드 채널(보안이 강함, 검은색)이 모두 쓰입니다.
단계별 과정:
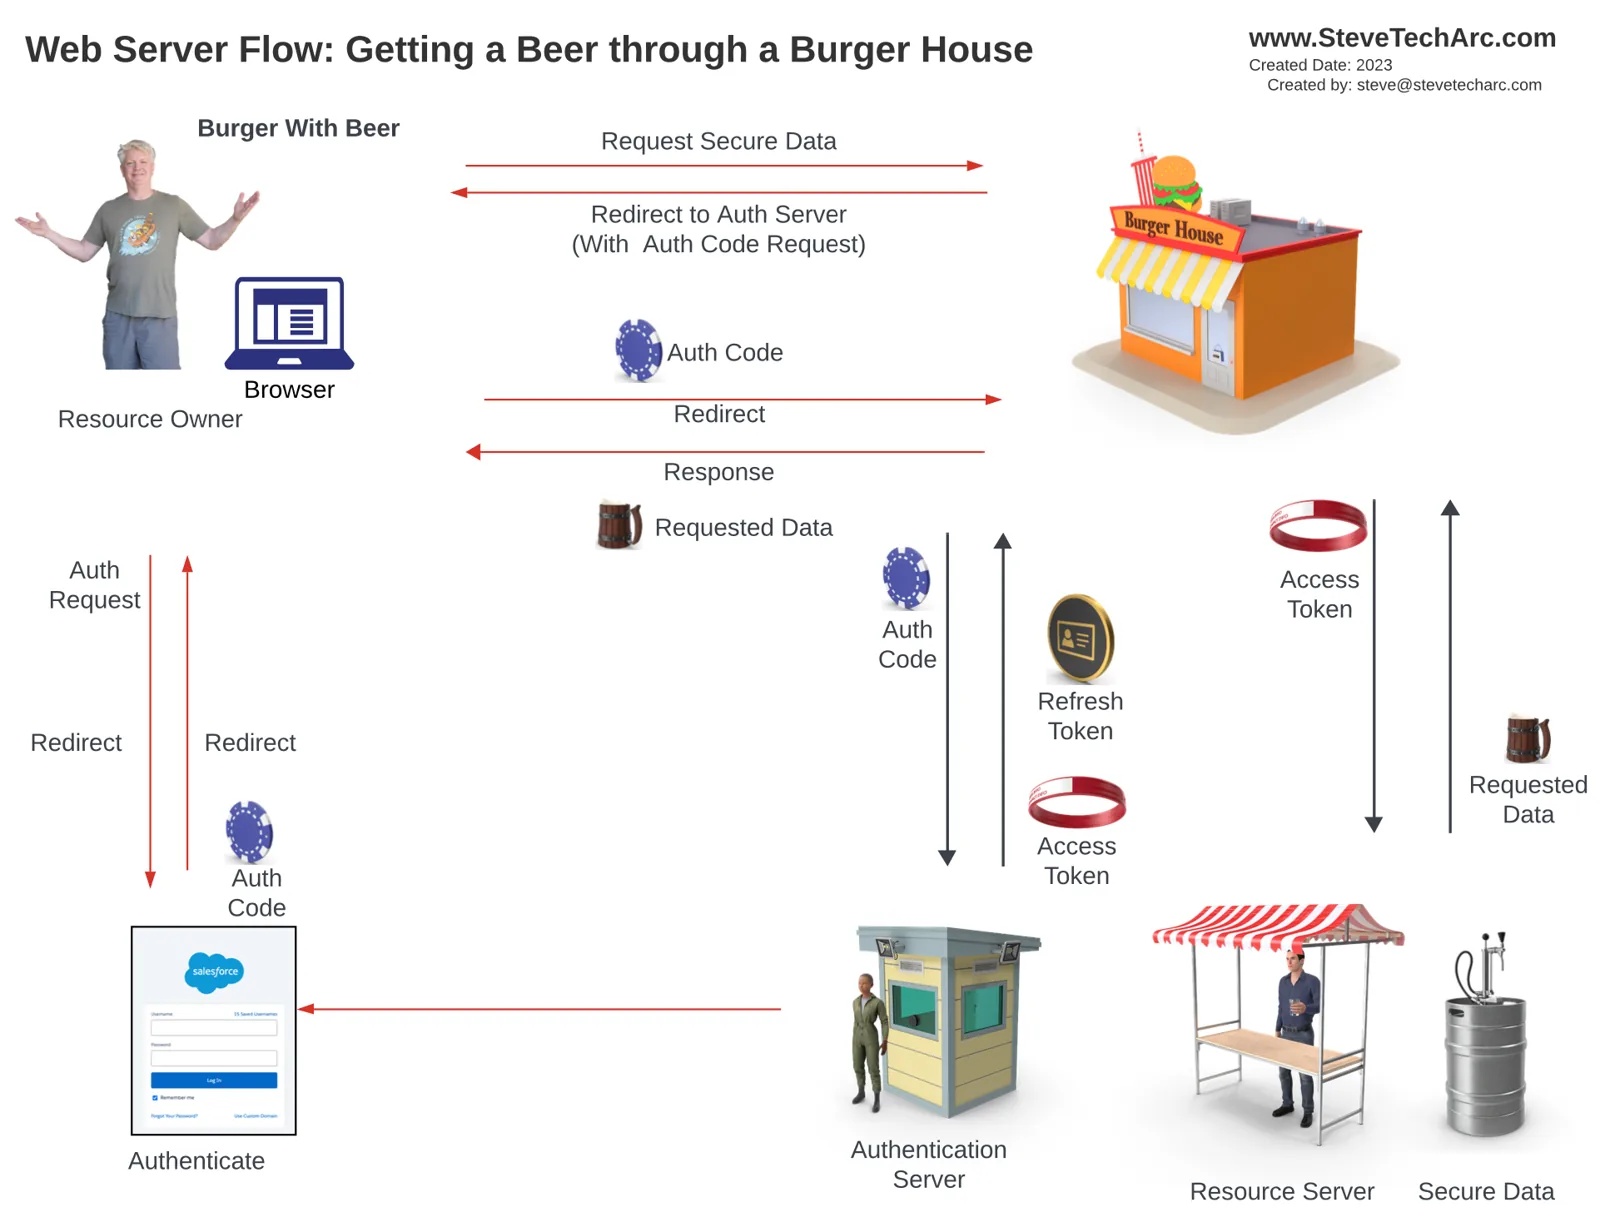
버거 하우스에서 주문: 여러분은 버거 하우스에서 맥주를 주문하지만, 그곳에는 맥주가 없습니다.
리디렉션: 여러분은 보안이 약한 프런트엔드 채널을 통해 인증 서버의 공개 웹사이트로 리디렉션됩니다.
인증: 여러분이 Salesforce에 로그인하면 Salesforce가 인증 코드(파란 동전)를 발급합니다.
인증 코드 교환: 버거 하우스는 인증 코드를 받아 안전한 백엔드 채널을 통해 인증 서버에 제시합니다.
토큰 수령: 인증에 성공하면 버거 하우스는 액세스 토큰과, 경우에 따라 새로 고침 토큰을 받습니다.
데이터 요청: 버거 하우스는 액세스 토큰으로 리소스 서버에 데이터를 요청하고, 자기 데이터와 합쳐 여러분에게 보여 줍니다.
OAuth 웹 서버 흐름의 핵심 요소:
두 개의 채널: 이 흐름에는 보안이 약한 프런트엔드 채널과 안전한 백엔드 채널이 있습니다.
인증 코드: 임시 인증 코드를 안전한 교환에 쓰고 나서 폐기합니다.
영업 허가: 버거 하우스가 리소스 소유자를 대신해 일하려면 특별한 허가(소비자 키와 시크릿)가 있어야 합니다. 이로써 안전하고 승인된 교환이 보장됩니다.
결론
OAuth 웹 서버 흐름은 복잡하지만, 특히 제3자가 관여할 때 안전한 데이터 접근에 꼭 필요합니다. 이 흐름은 잠재적인 공격을 막아 안전한 거래와 데이터 무결성을 지킵니다.
계속 지켜봐 주세요
자신 있게 Salesforce Identity 여정을 시작하십시오! 더 많은 통찰과 팁은 이곳 www.SteveTechArc.com과 YouTube 채널 @SteveTechArc (opens in a new tab)에서 확인하십시오. 구독하고 Salesforce Identity에 대한 이해를 넓히십시오.
동료 아키텍트와 아키텍트의 길을 걷는 분들에게 통합 지식을 나누며 세상을 바꾸는 데 힘을 보탭니다!
STA 3.12