
Понимаем OAuth Web Server Flow: аналогия с пивным садом
С возвращением в нашу серию Securing Identity! В этой части мы глубже разберем OAuth Web Server Flow (поток веб-сервера), развив нашу прежнюю аналогию с пивным садом и подробно рассмотрев тонкости этого потока.
Снова об аналогии с пивным садом
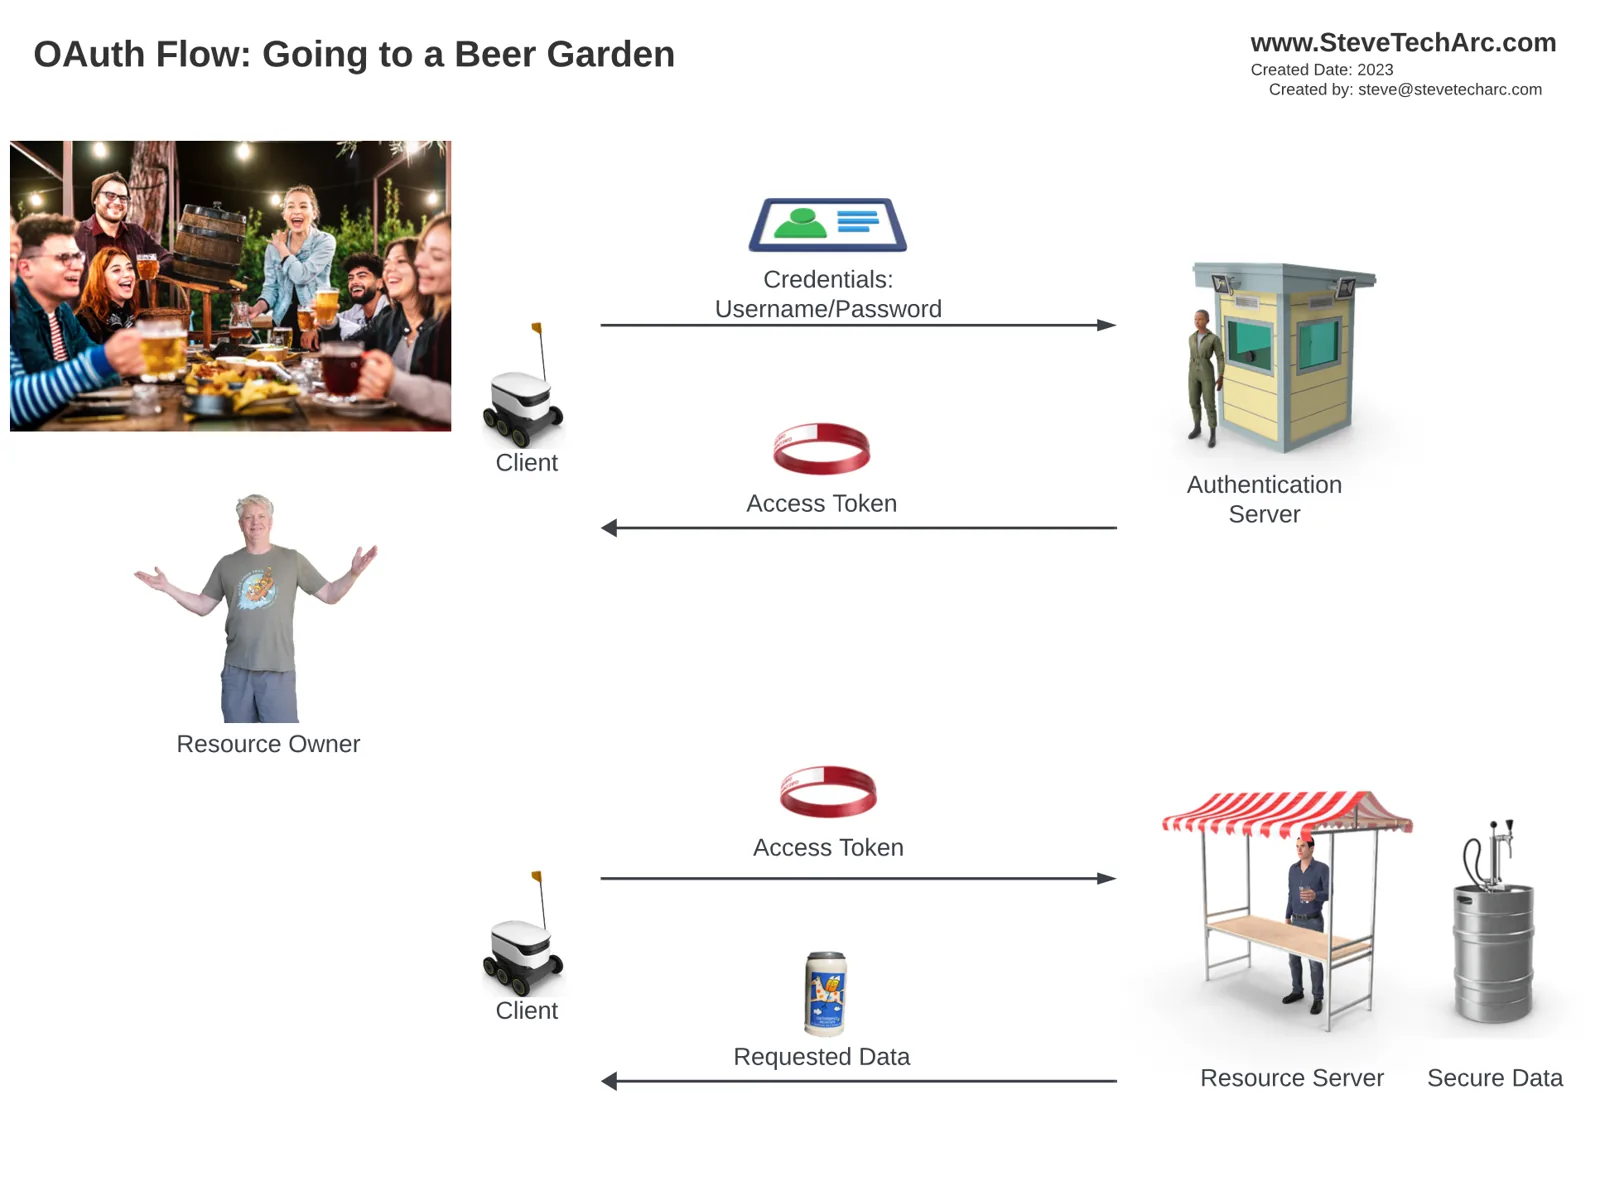
В прошлой аналогии мы сравнили получение маркера доступа (в нашей аналогии — браслета на запястье) с заказом пива в пивном саду. Клиент (робот) направляет вас к серверу аутентификации после того, как сервер ресурсов отказал в доступе из-за отсутствия маркера доступа. Проверив ваши учетные данные, сервер аутентификации выдает маркер доступа, и вы можете получить запрошенные данные с сервера ресурсов.
Появляется третья сторона: бургерная
В этой расширенной аналогии появляется третья сторона — бургерная (Burger House), которой нужно получить пиво из пивного сада с вашими учетными данными. В процессе участвуют фронтальный канал (менее защищенный, показан красным) и внутренний канал (более защищенный, показан черным).
Процесс по шагам:
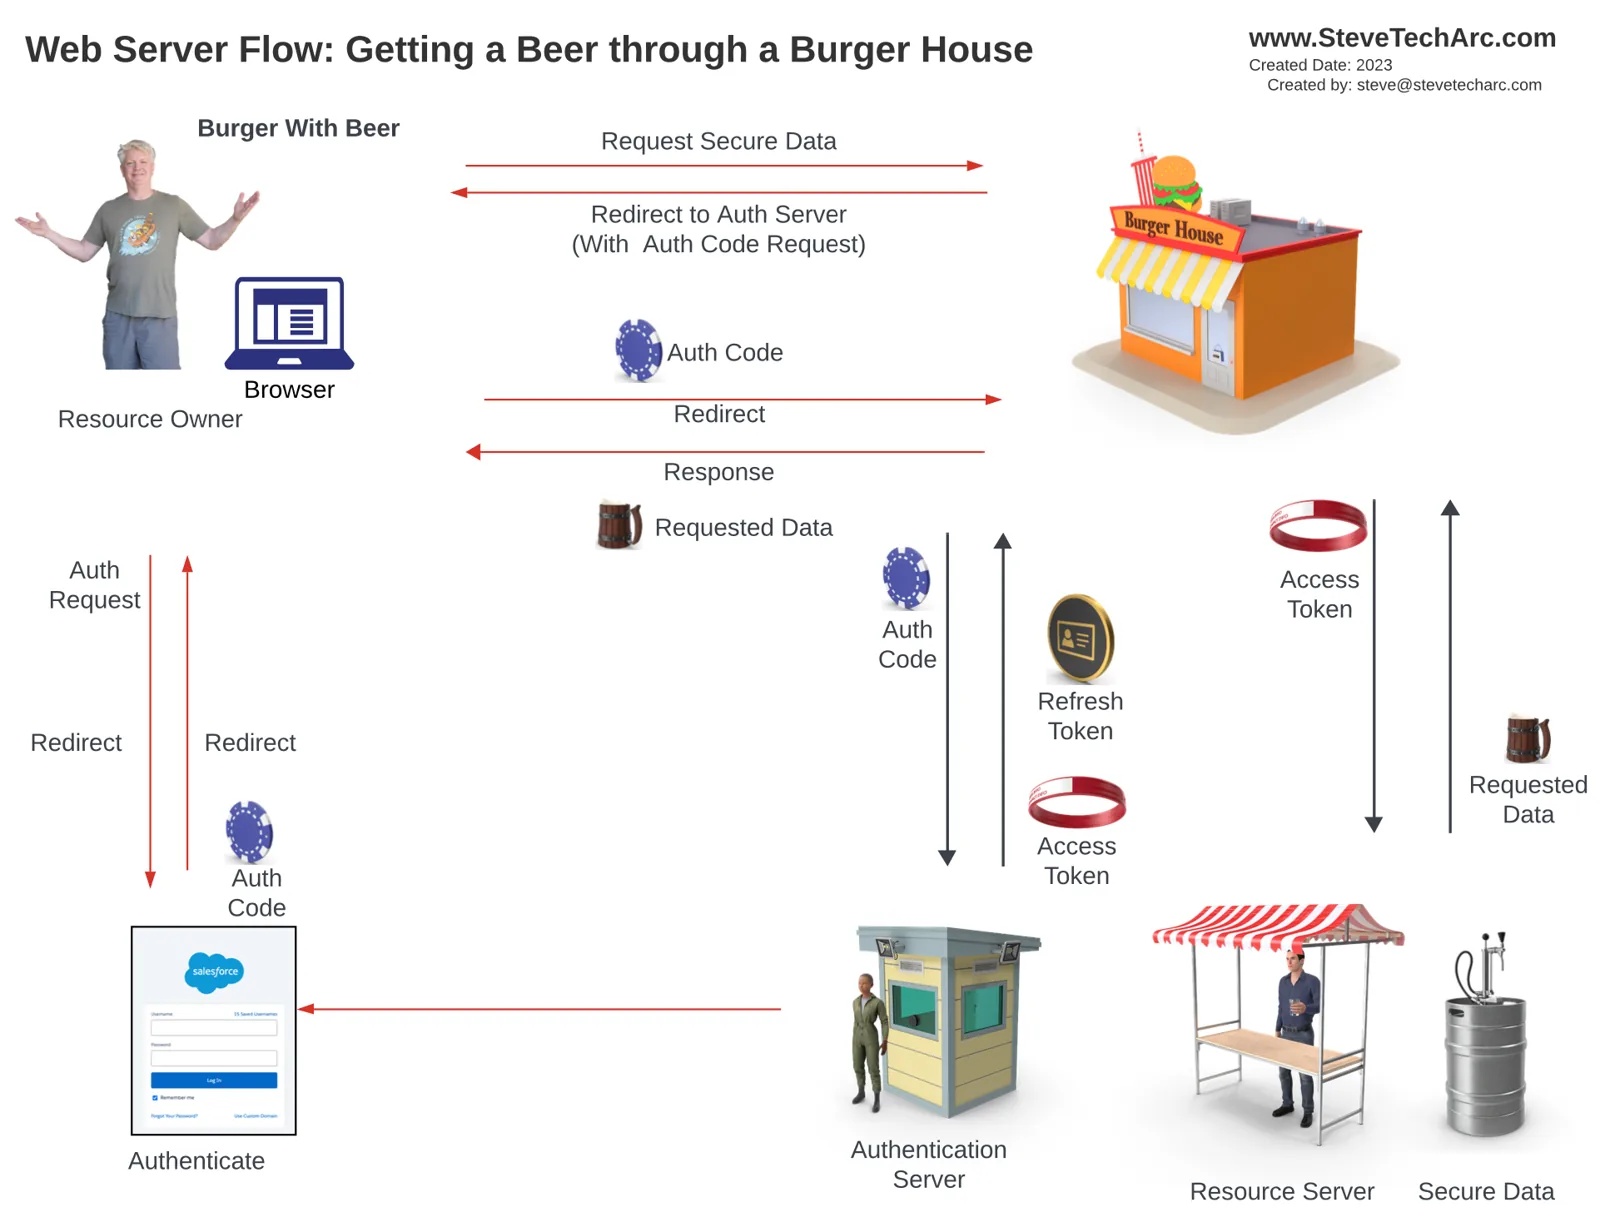
Заказ в бургерной: Вы заказываете пиво в бургерной, где его нет.
Перенаправление: Вас перенаправляют на общедоступный сайт сервера аутентификации через менее защищенный фронтальный канал.
Аутентификация: Вы входите в Salesforce, и он выдает код авторизации (показан синей монетой).
Обмен кода авторизации: Бургерная получает код авторизации и предъявляет его серверу аутентификации через защищенный внутренний канал.
Получение маркера: После успешной аутентификации бургерная получает маркер доступа и, возможно, маркер обновления.
Запрос данных: С помощью маркера доступа бургерная запрашивает данные у сервера ресурсов, объединяет их со своими данными и показывает вам.
Ключевые элементы OAuth Web Server Flow:
Два канала: В потоке участвуют менее защищенный фронтальный канал и защищенный внутренний канал.
Код авторизации: Временный код авторизации используется для защищенного обмена и затем уничтожается.
Лицензия на торговлю: У бургерной должна быть специальная лицензия (consumer key и secret), чтобы действовать от имени владельцев ресурсов, — это обеспечивает защищенный и авторизованный обмен.
Заключение
OAuth Web Server Flow непрост, но крайне важен для защищенного доступа к данным, особенно когда задействованы третьи стороны. Этот поток защищает от возможных атак, обеспечивая безопасность транзакций и целостность данных.
Следите за новостями
Начните свой путь в Salesforce Identity уверенно! Больше идей и советов ищите здесь, на www.SteveTechArc.com, и на YouTube-канале @SteveTechArc (opens in a new tab). Подписывайтесь и углубляйте свое понимание Salesforce Identity.
Помогаем менять мир, делясь знаниями об интеграции с коллегами-архитекторами и теми, кто идет по пути к профессии архитектора!
Расшифровка сделана с помощью ИИ
STA 3.12