
Porozumění toku OAuth Web Server Flow: přirovnání k pivní zahrádce
Vítejte zpět u naší série o zabezpečení identity! V tomto dílu se ponoříme hlouběji do toku OAuth Web Server Flow, rozšíříme naše dřívější přirovnání k pivní zahrádce a podrobně rozebereme jemnosti tohoto toku.
Návrat k pivní zahrádce
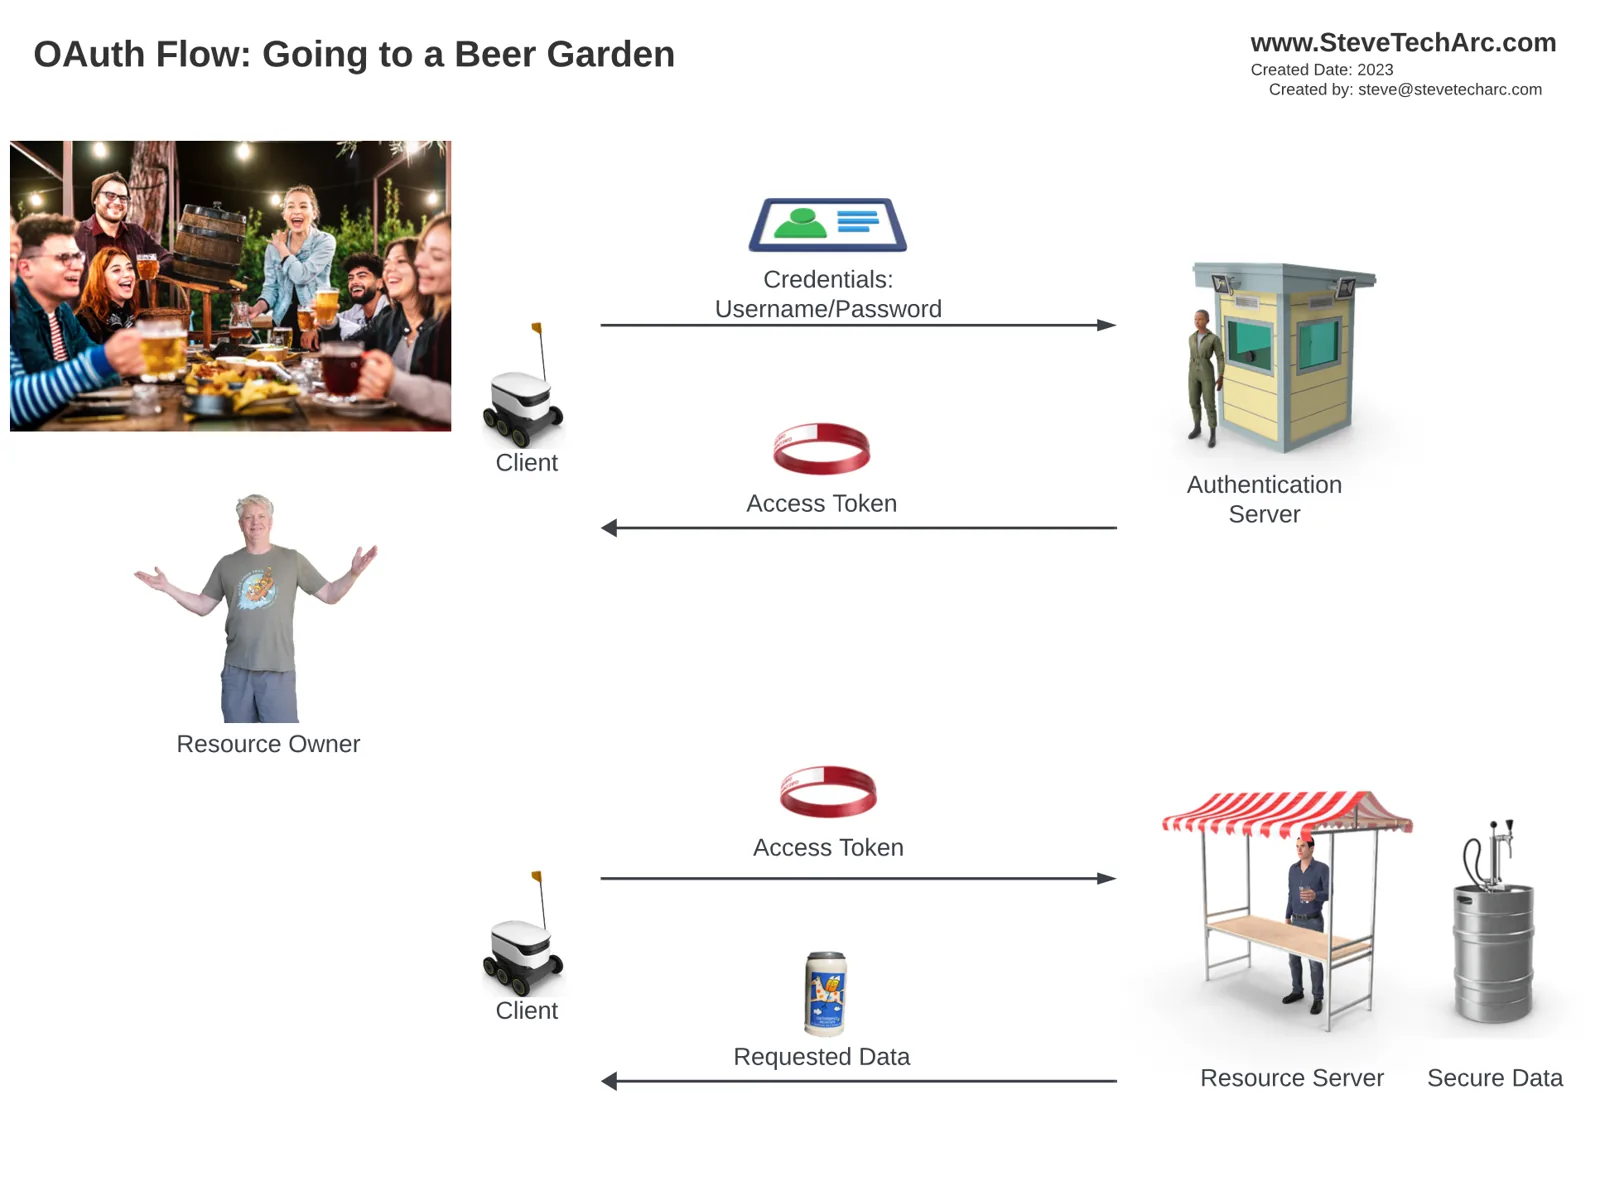
V dřívějším přirovnání jsme proces získání přístupového tokenu (v přirovnání náramku na zápěstí) přirovnali k objednání piva v pivní zahrádce. Klient (robot) vás pošle k autentizačnímu serveru poté, co vám server prostředků odepře přístup, protože nemáte přístupový token. Po ověření vašich přihlašovacích údajů vám autentizační server vydá přístupový token, s nímž se dostanete k požadovaným datům ze serveru prostředků.
Přichází třetí strana: burgrárna
V tomto rozšířeném přirovnání přichází třetí strana, burgrárna, která potřebuje s vašimi přihlašovacími údaji získat pivo z pivní zahrádky. Tento proces zahrnuje přední kanál (méně bezpečný, znázorněný červeně) i zadní kanál (bezpečnější, znázorněný černě).
Postup krok za krokem:
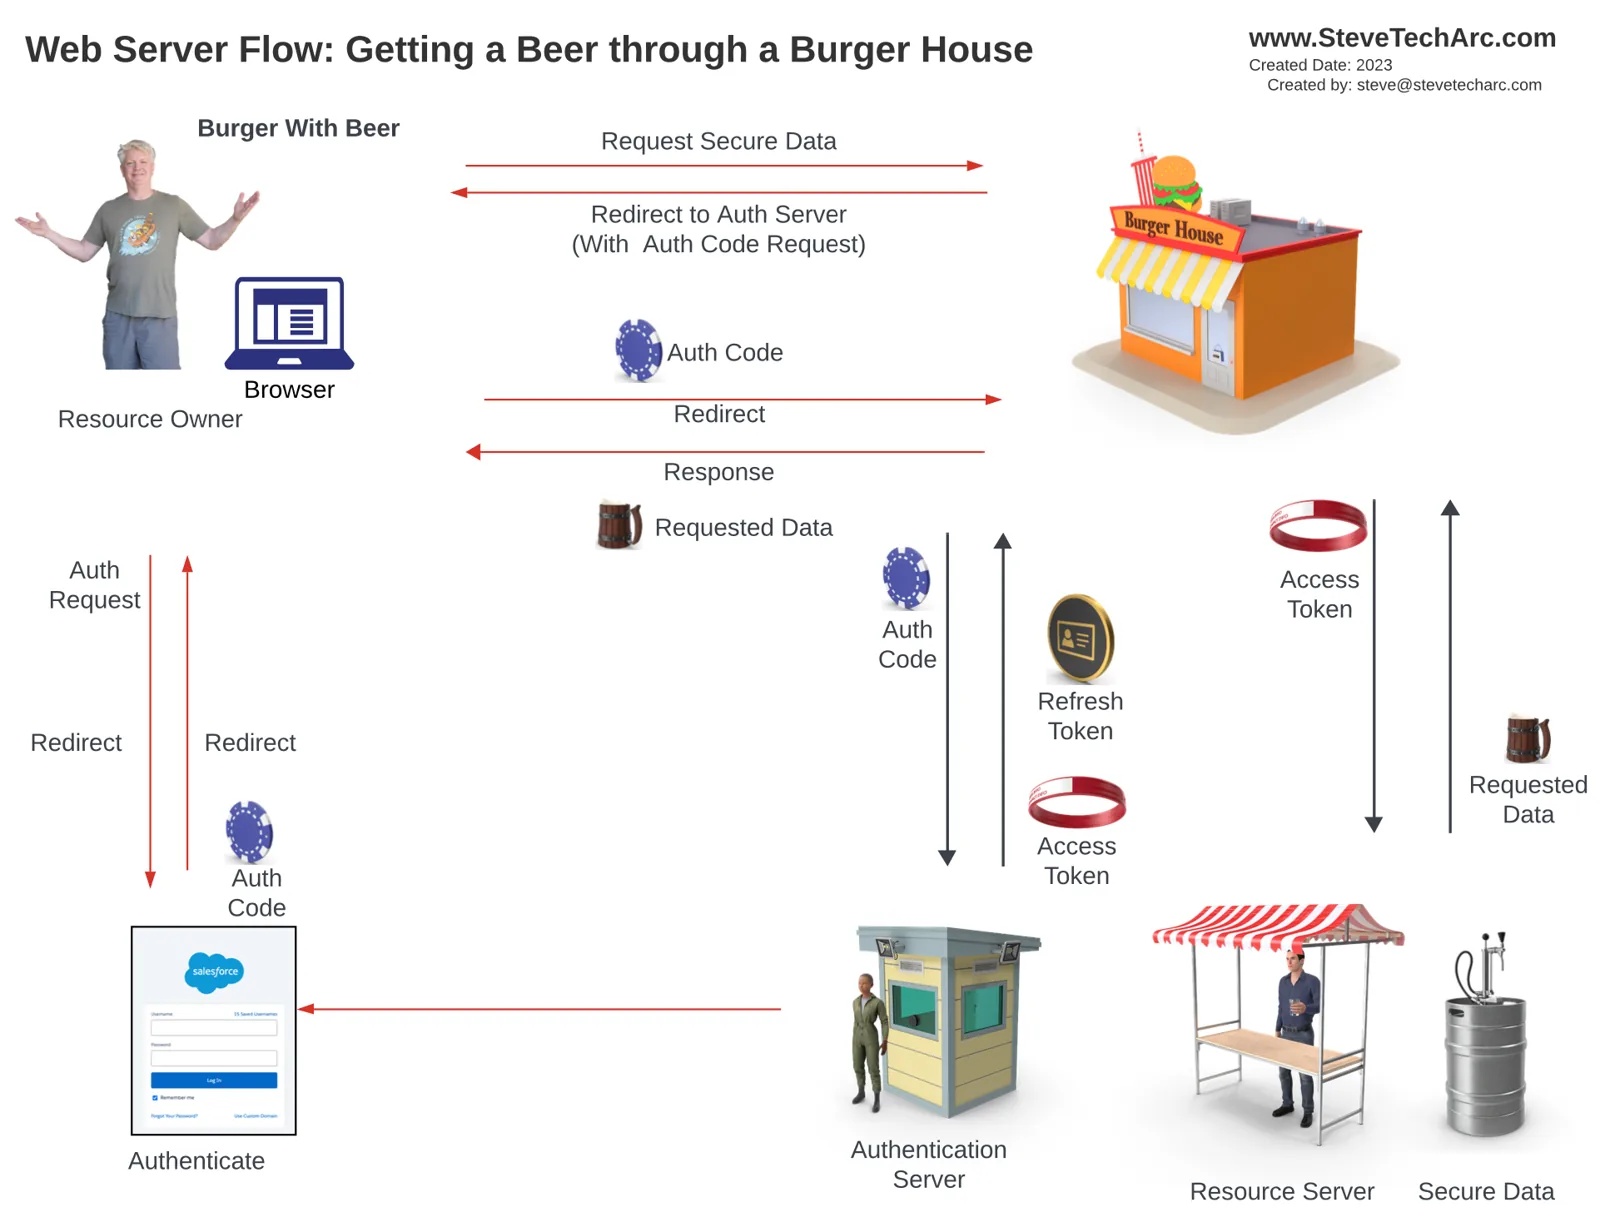
Objednávka v burgrárně: V burgrárně si objednáte pivo, ale ona ho nemá.
Přesměrování: Přes méně bezpečný přední kanál jste přesměrováni na veřejný web autentizačního serveru.
Autentizace: Přihlásíte se do Salesforce, který pak vydá autorizační kód (znázorněný modrou mincí).
Výměna autorizačního kódu: Burgrárna dostane autorizační kód a předloží ho autentizačnímu serveru přes bezpečný zadní kanál.
Převzetí tokenu: Po úspěšné autentizaci dostane burgrárna přístupový token a případně i obnovovací token.
Požadavek na data: S přístupovým tokenem si burgrárna vyžádá data ze serveru prostředků, spojí je se svými daty a předloží vám je.
Klíčové prvky toku OAuth Web Server Flow:
Dva kanály: Tok zahrnuje méně bezpečný přední kanál a bezpečný zadní kanál.
Autorizační kód: Pro bezpečnou výměnu se použije dočasný autorizační kód, který se pak zahodí.
Živnostenský list: Burgrárna musí mít zvláštní licenci (consumer key a secret), aby mohla jednat jménem vlastníků prostředků, což zajišťuje bezpečnou a autorizovanou výměnu.
Závěr
Tok OAuth Web Server Flow je spletitý, ale pro bezpečný přístup k datům zásadní, zvlášť když jsou zapojené třetí strany. Chrání před možnými útoky a zajišťuje bezpečné transakce a integritu dat.
Zůstaňte naladěni
Vydejte se na cestu k Salesforce Identity s jistotou! Další poznatky a tipy najdete tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube. Přihlaste se k odběru a prohlubte své porozumění Salesforce Identity.
Pomáháme měnit svět sdílením informací o integraci s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 3.12